Guardicore的网络安全专家发布了一份关于微软“自动发现”功能安全隐患的报告。在短短四个月内,他们通过注册诸如 autodiscover.com.br(巴西)或 autodiscover.com.uk(英国)之类的顶级域名,在其恶意 Exchange 服务器上收集了超过 372,072 个域凭据和约 10 万个唯一密码。
WhatsApp是一款隶属于Facebook的移动应用程序,用户可以使用它发送文本消息、进行语音通话以及与其他WhatsApp用户共享文档。据称,杰夫·贝佐斯2018年的离婚与他手机上WhatsApp的安全漏洞有关,该漏洞使得黑客能够窃取贝佐斯与其情妇的合照。自2018年贝佐斯遭遇网络攻击以来,WhatsApp一直在努力改善其安全方面的声誉。
2021年春夏两季,黑客悄悄入侵了联合国专有的项目管理软件Umoja,访问了网络并窃取了关键数据,用于进一步的攻击。联合国秘书长发言人斯特凡·杜加里克表示, “从联合国网络中窃取的数据可能被用于攻击联合国内部机构,而且可能已经被用于此类攻击”,本报告对此进行了详细阐述。
自诩为5G领导者的T-Mobile ,在网络安全漏洞方面却被CyberHoot评为最严重的公司之一。过去七年里,T-Mobile至少遭遇了四次数据泄露事件。2015年,1500万用户的社保号码和地址被盗。2018年,200万用户的个人信息遭到泄露。2019年,又有100万用户的个人信息被泄露。最后,在2020年,又一次数据泄露事件导致20万用户的个人信息被盗。而现在,我们发现他们收集的所有数据都被窃取了。
最近,加密货币交易所(即人们在互联网上买卖加密货币的场所)屡遭攻击,而且攻击屡屡得手。其中一起案例中,中国加密货币交易所 Poly Networks 被盗走了价值约 600 亿美元的加密货币。幸运的是,黑客还算有点良知,在 Poly Networks 承诺修复其利用的漏洞后,最终归还了大部分(如果不是全部)被盗的加密货币。Poly Networks 事件发生几周后,日本加密货币平台Liquid也遭到黑客攻击,价值 100 亿美元的加密货币被盗。这究竟是怎么回事?
微软Edge浏览器漏洞研究团队近日公布了一项名为“超级安全模式”(SDSM)的全新开发功能。SDSM旨在提升安全性的同时,尽可能减少性能损失。为此,SDSM会禁用JavaScript的即时(JIT)编译器。JIT编译器原本旨在提升页面加载速度和浏览器性能,但却极易受到黑客攻击。
BazarCaller是一个新兴的网络犯罪团伙,他们利用语音钓鱼(Vishing)诱骗受害者交出个人信息或设备访问权限。语音钓鱼是一种恶意行为,犯罪分子冒充信誉良好的公司拨打电话或留言,诱骗个人泄露个人或财务信息。语音钓鱼与网络钓鱼类似,但它是通过电话而非电子邮件进行的。
“综合以上这些优势,CyberHoot 必定会成为行业内的一项‘颠覆性’技术,并吸引大量 MSP 的关注!”
马克斯·克莱德
项目经理 | 创意技术解决方案
CyberHoot 已更新其程序模块,以反映 CyberHoot 管理员提出的诸多改进要求。此前,管理员需要先“激活”程序,然后才能为其分配日期和组。现在,CyberHoot 简化了操作,只需前往“程序”选项卡,并按照右侧视频的指导操作即可。
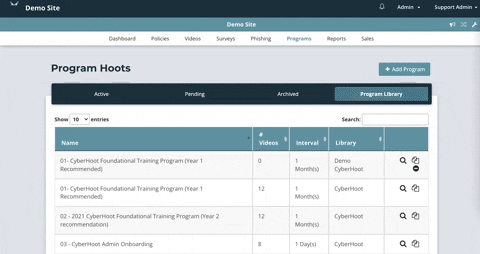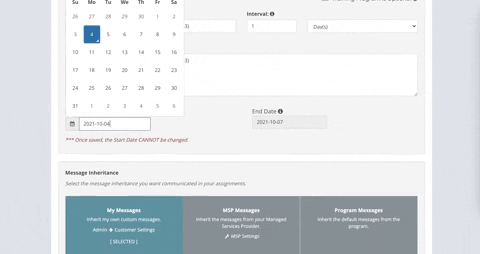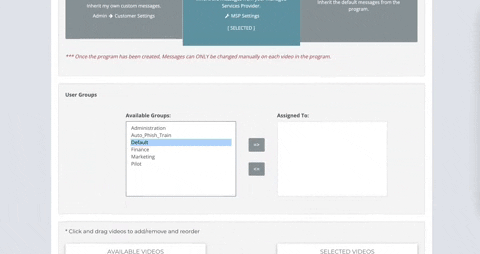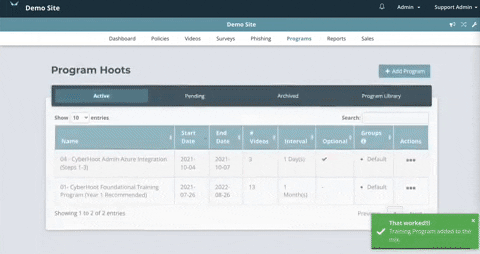
CyberHoot 新增了一项功能,允许 MSP 作为 CyberHoot 的联系人,回复关于合规性和用户分配的问题。过去,当用户回复 CyberHoot 的电子邮件时,无论邮件内容如何,CyberHoot 员工都会收到并回复该问题。现在,MSP 可以通过在经销商环境中设置联系邮箱来回复用户的问询。请按照右侧视频的指南进行操作。
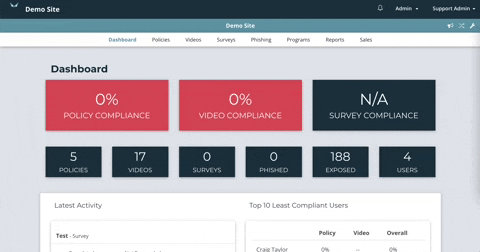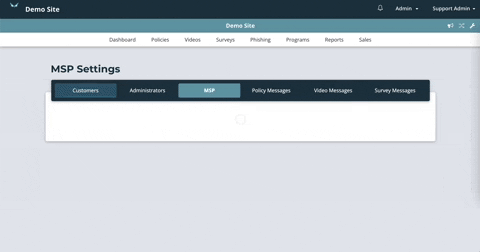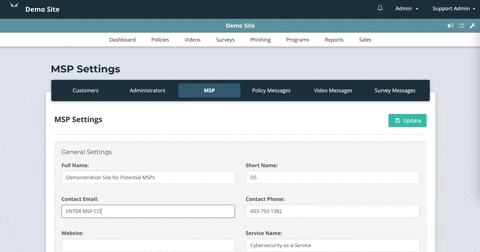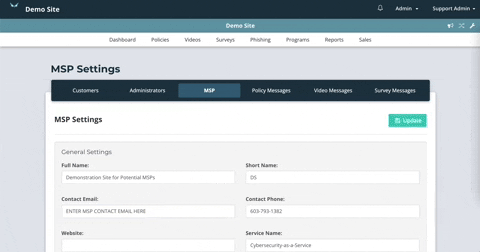
CyberHoot 简化了管理员设置推荐计划(如果管理员尚未设置的话)的流程。只需按照右侧视频中的说明即可设置付款。
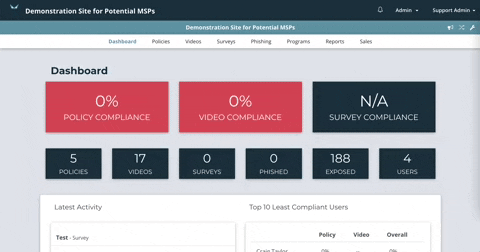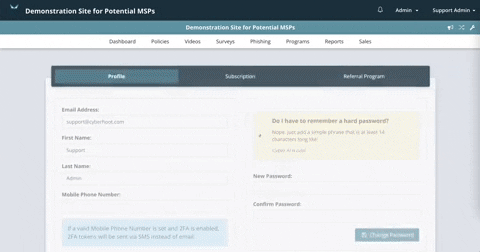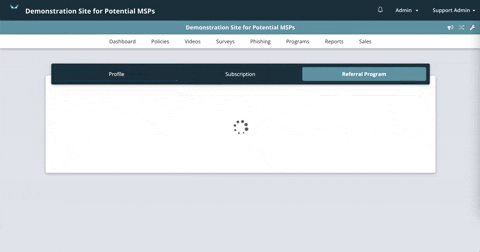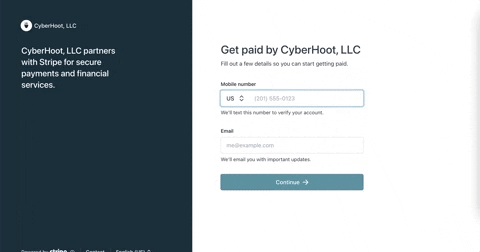
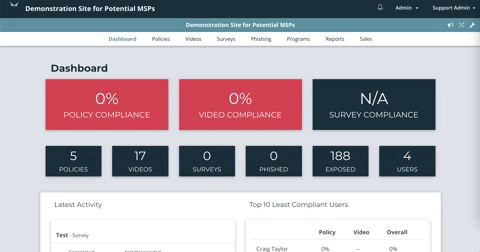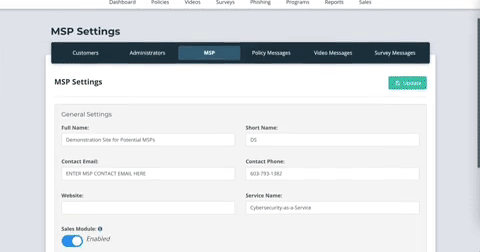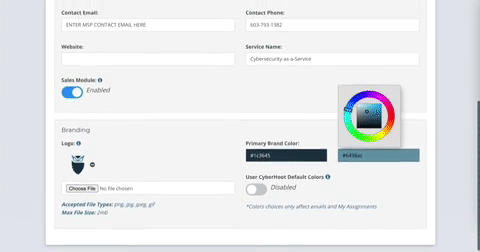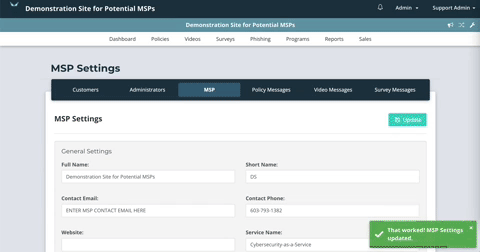
CyberHoot 经销商现在可以进一步为其用户提供 CyberHoot 的白标体验。托管服务提供商 (MSP)/经销商现在可以在 CyberHoot 与用户的所有沟通中使用其徽标和公司颜色,从而从用户的角度改善该工具的外观和体验。这些设置可以在“MSP 设置”下的“MSP”部分中进行调整。请观看右侧视频以供参考。
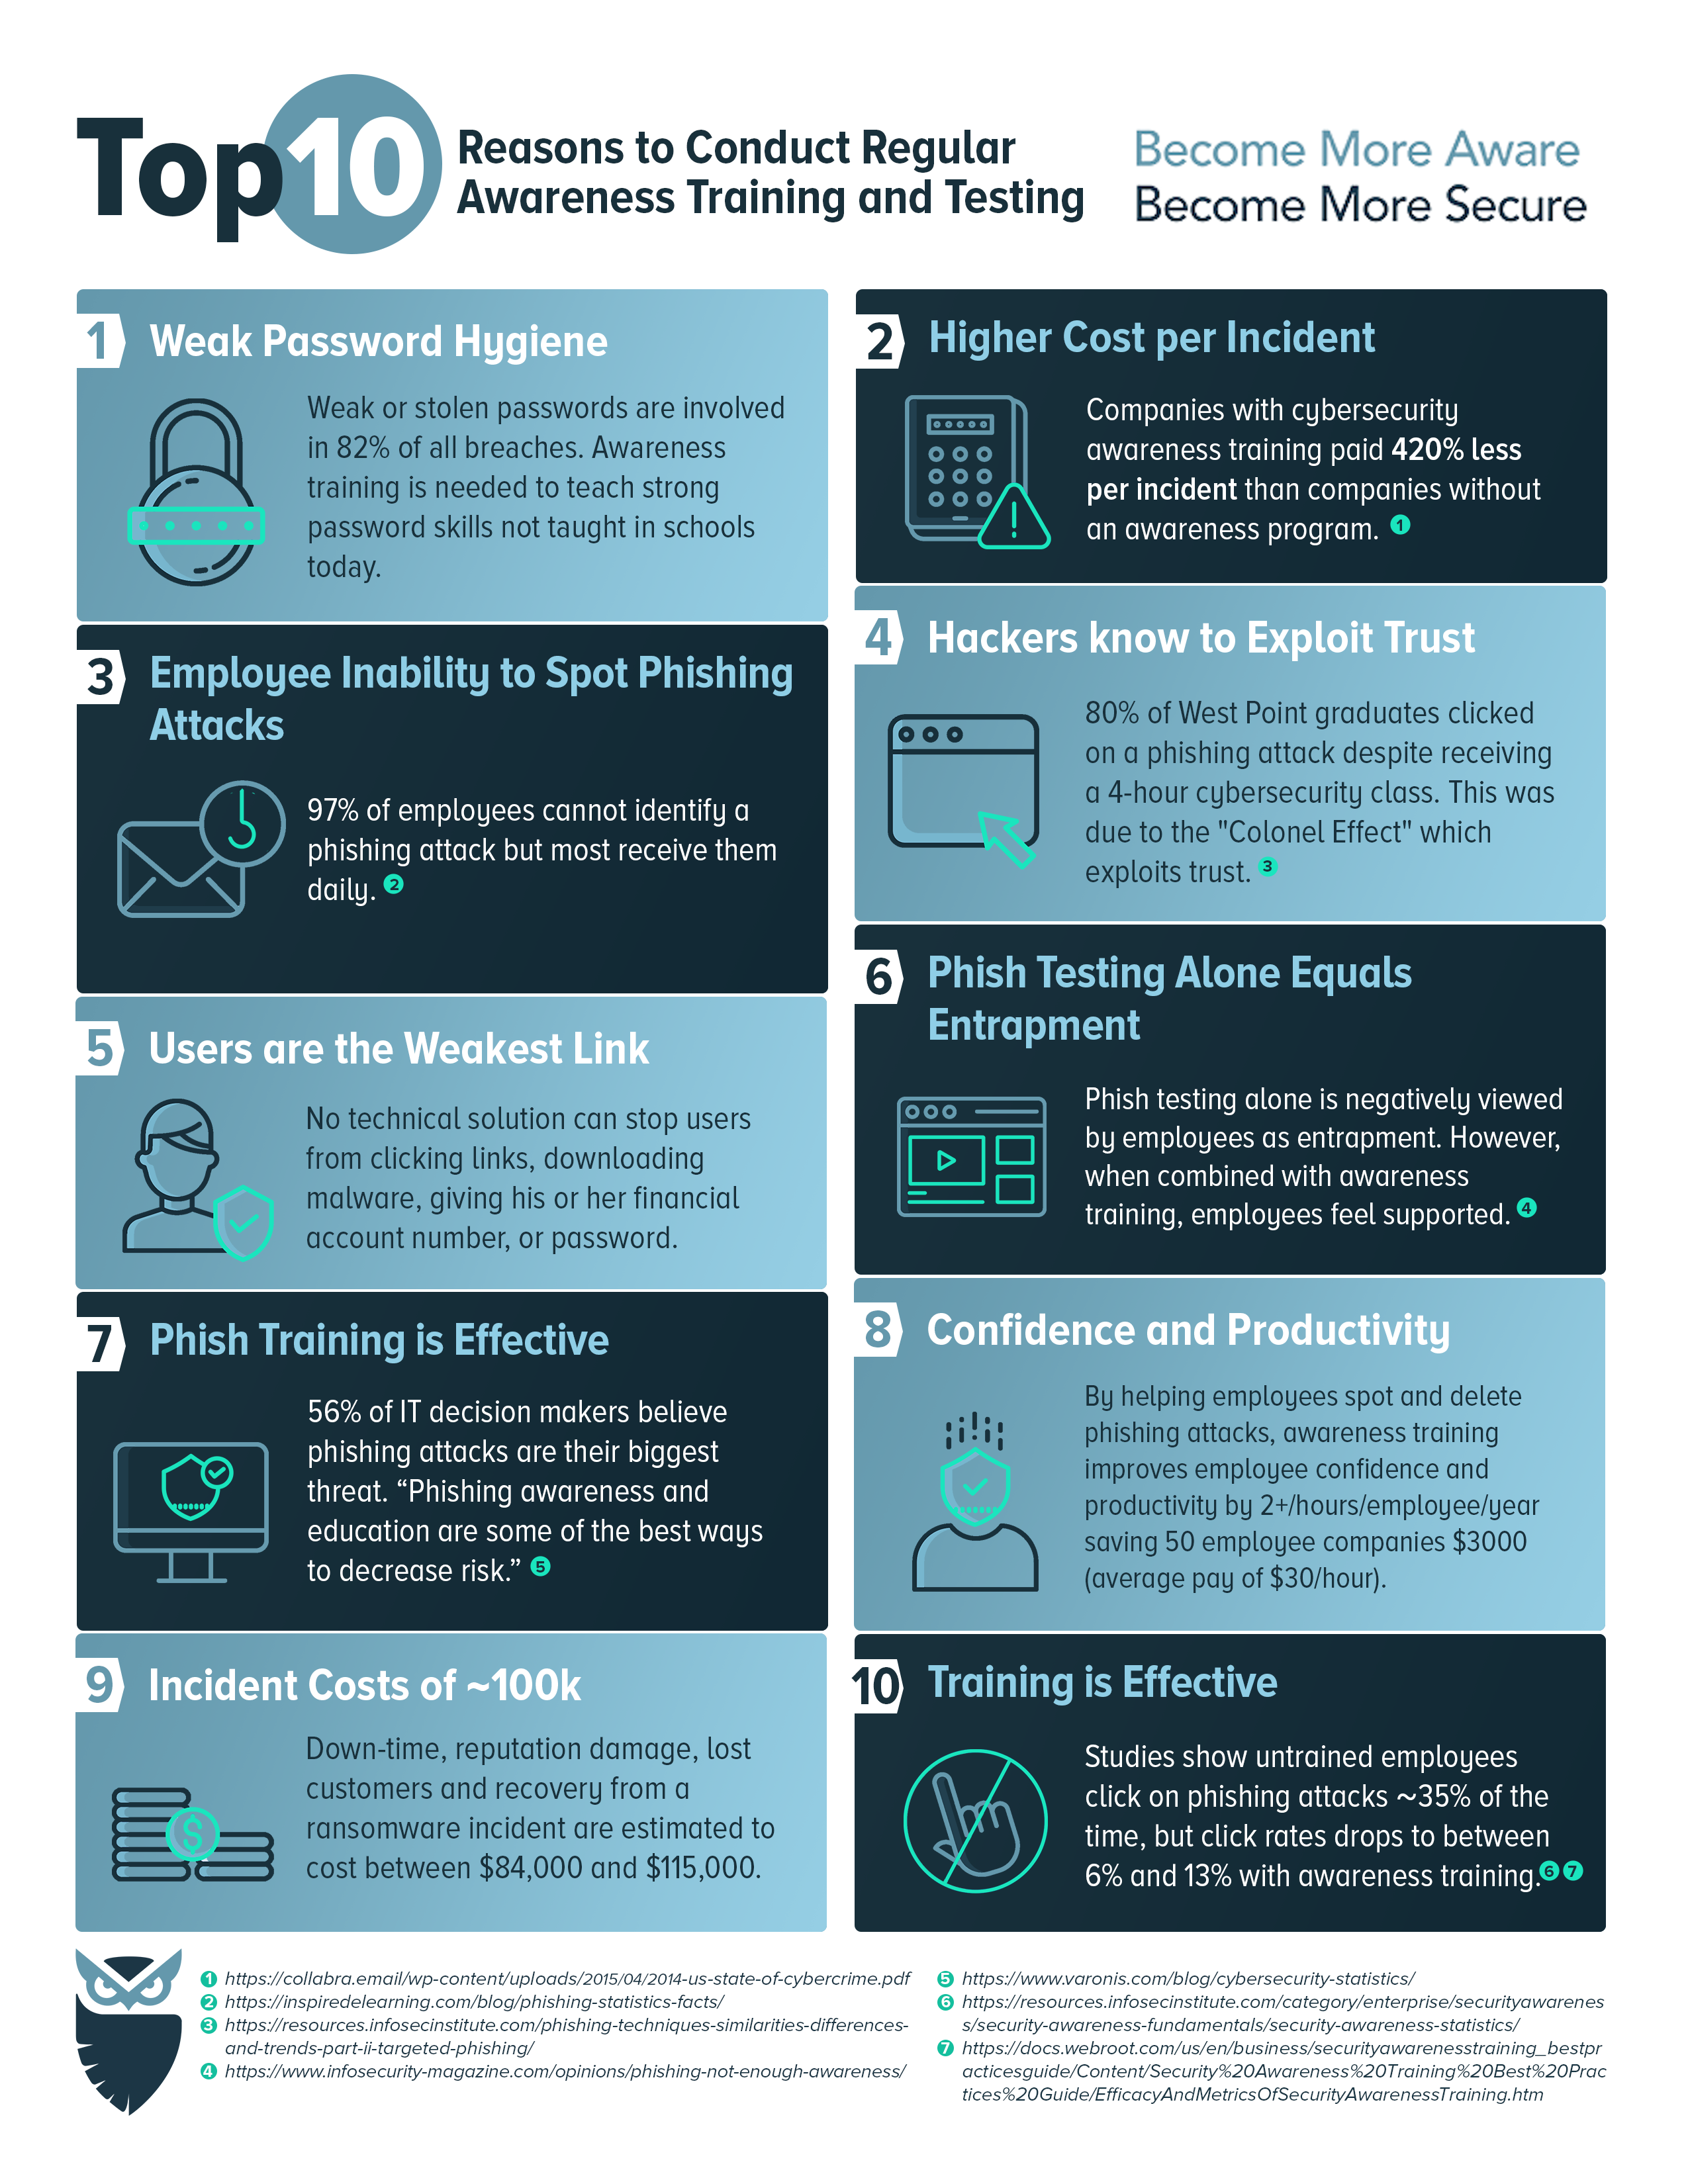
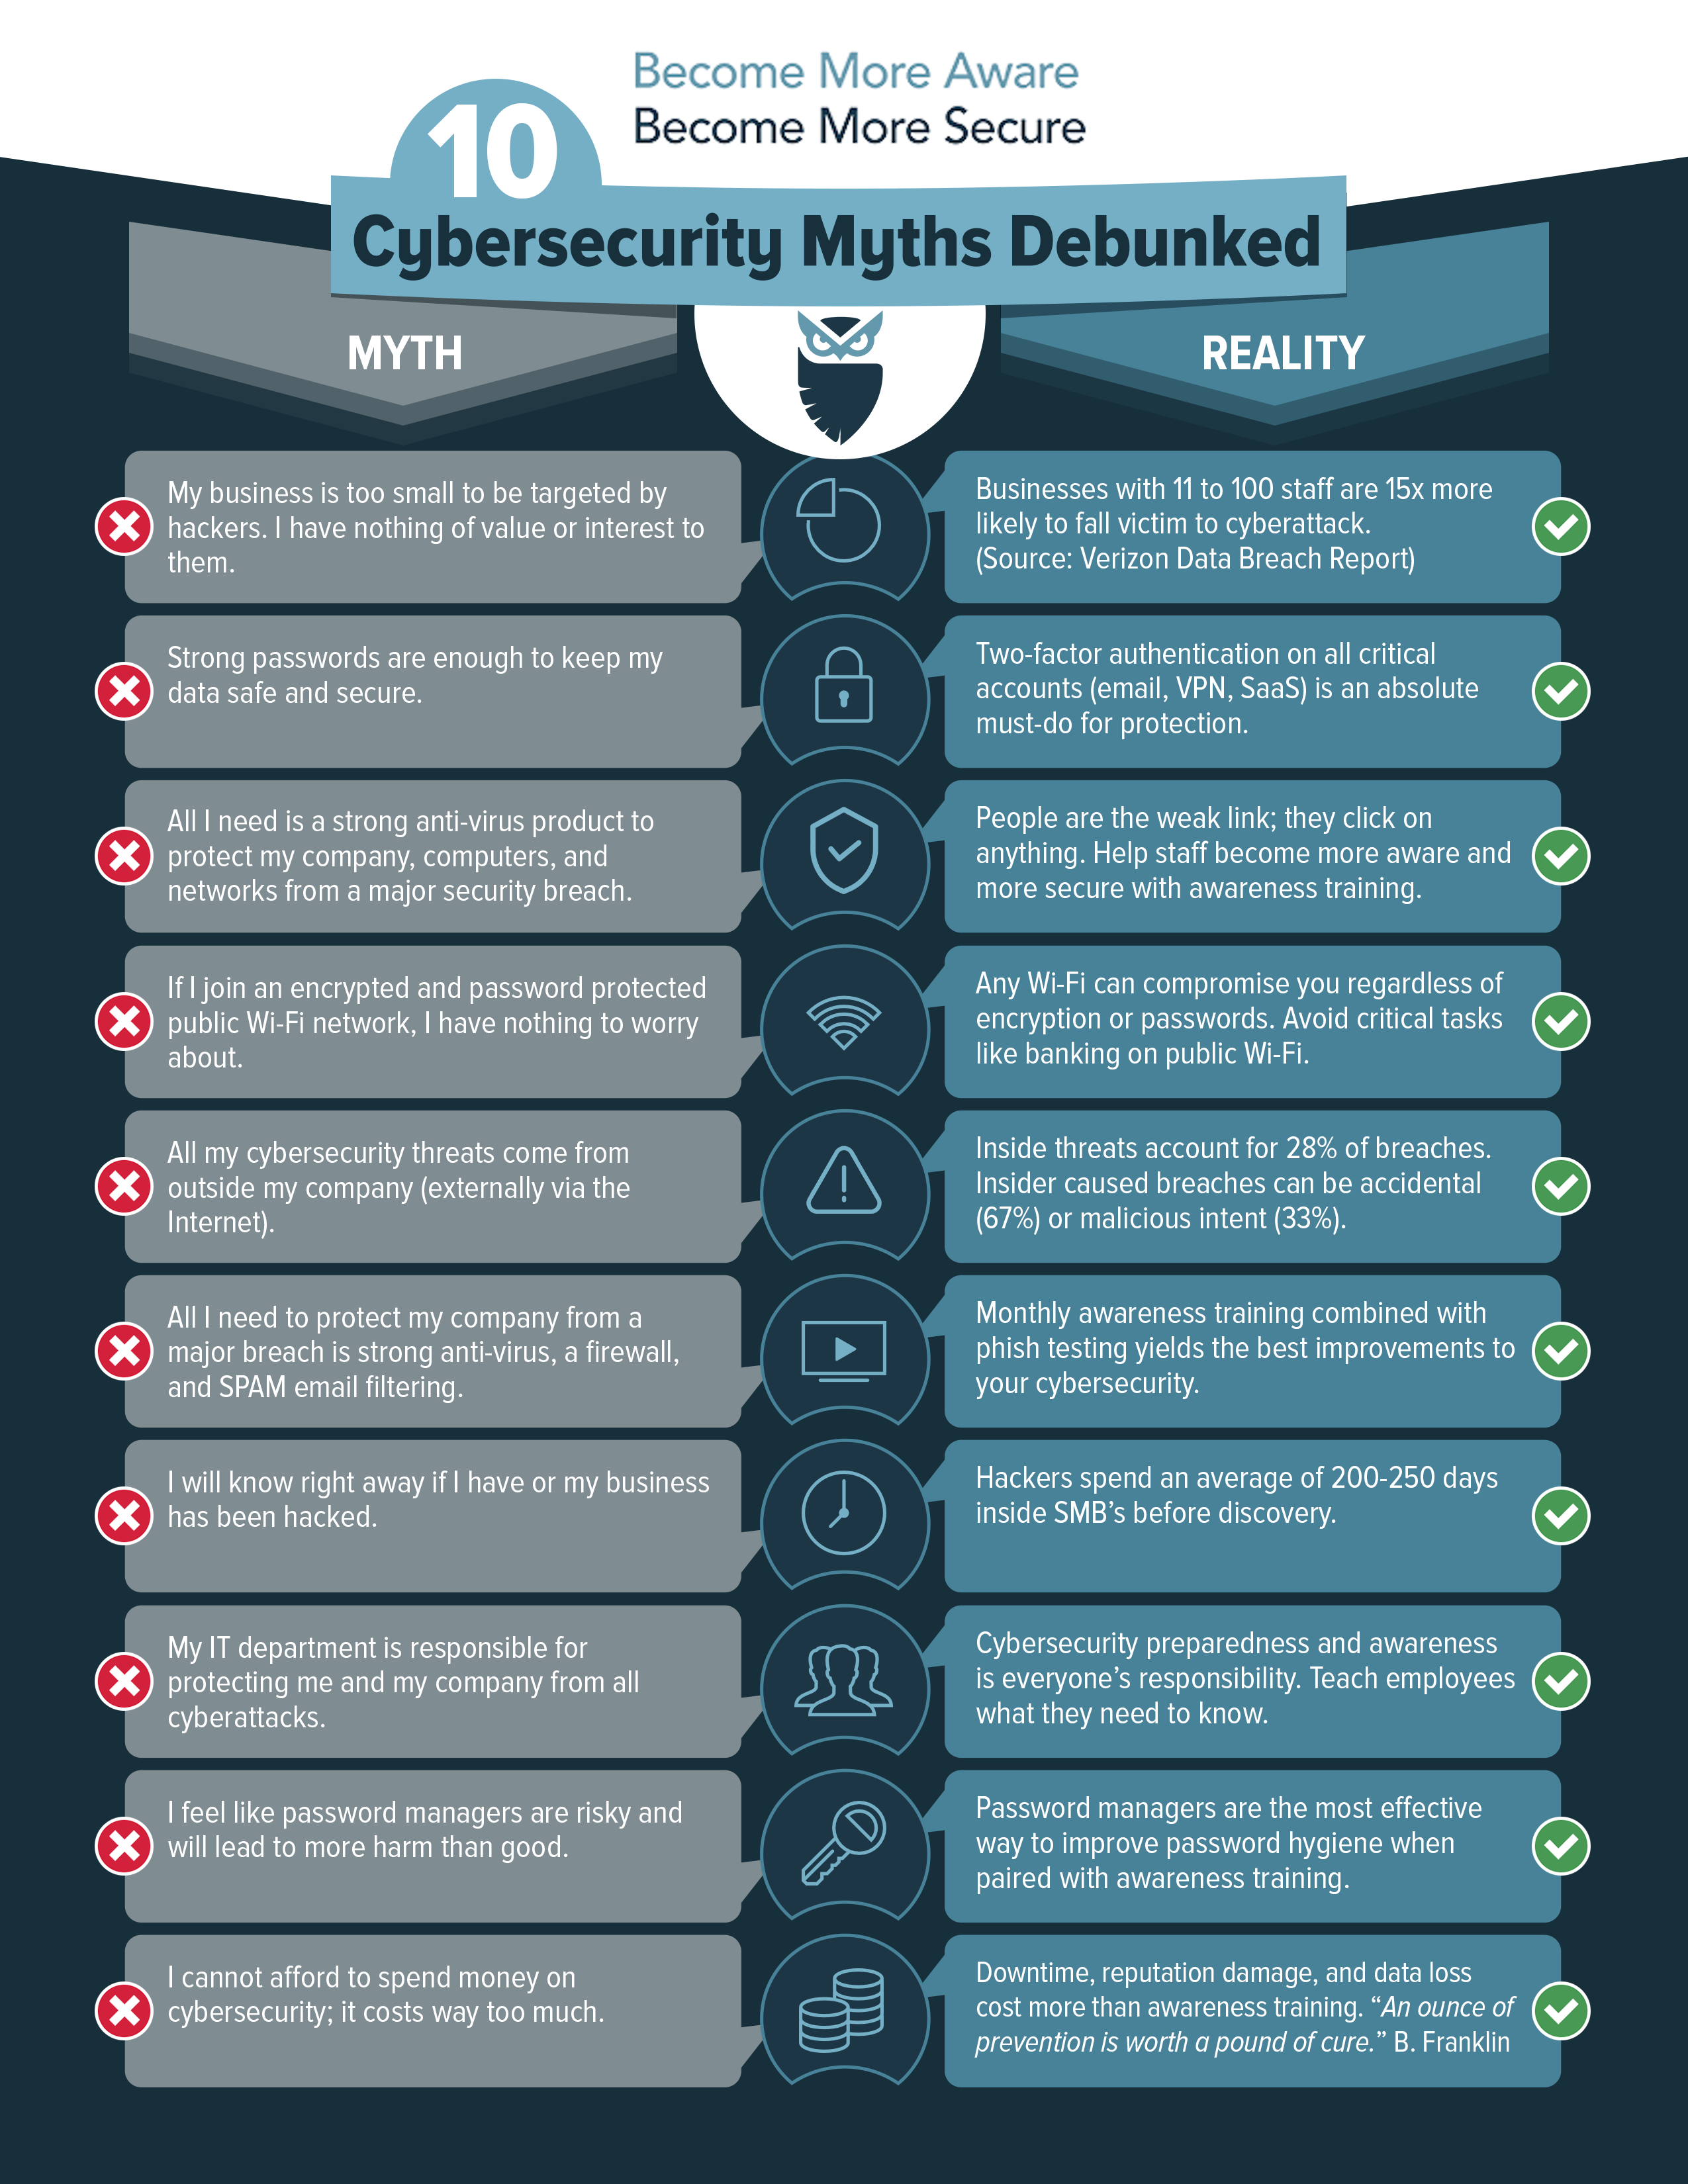
Cyberhoot 正在尽自己的一份力,制作并发布为期 31 天的网络安全信息图表(每月每天一张),并将其免费提供给您的企业、客户和员工使用。向您的行业展示,您正在利用网络安全来在客户面前脱颖而出。
只需前往 CyberHoot 的信息图表请求表单页面在这里 并填写表格以下载图形。
CyberHoot 还每日发布其联合创始人 Craig Taylor 与Mindwhirl的精彩访谈视频,每天探讨不同的重要网络安全话题。访问CyberHoot.com/Vlog即可观看最新访谈!
下面是另外两张 CyberHoot 信息图表(超出我们上面链接的 31 天),可供您免费使用。
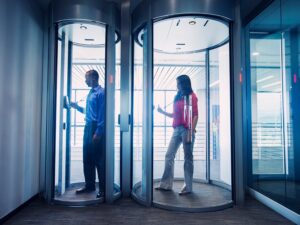
密闭空间(或称“人肉陷阱”)是一种小型房间,一侧墙上设有入口门,另一侧墙上设有出口门。只有当另一侧的门关闭并锁定后,才能打开其中一扇门。密闭空间常用于物理安全领域,将非安全区域与安全区域分隔开来,防止未经授权的人员进入。如今的密闭空间通常采用互锁门,当一扇门解锁时,另一扇门会自动锁定。通行权限通过钥匙扣、RFID徽章或生物识别验证。一些系统可能采用三维光学成像或热成像技术,以防止多人同时通过密闭空间。

CyberHoot 提供无密码访问。无需浪费时间搜索网站、重置密码或延迟登录。点击电子邮件链接即可立即访问培训!

学习网络安全技能所需的一切都通过电子邮件处理,包括培训任务、提醒、管理合规报告和“我的 CyberHoot”。

CyberHoot 会通过经理电子邮件通知自动处理不合规情况。系统已启用此功能,方便经理查看员工的合规状态,让您随时了解进度。

网络“Hoots”通常不超过5分钟。这可确保您的员工快速接受培训,掌握最有效的解决方案。

CyberHoot 是一个开放的网络安全培训平台。任何视频或 PDF 都可以用来培训和管理您的员工。

在对 100 名 CyberHoot 用户的调查中,如果 CyberHoot 培训停止,60% 的用户会感到“失望”或“非常失望”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

严重性:严重 (CVSS 9.2) | 发布日期:2026 年 10 月 22 日 10 月 21 日,PHP 中发现了两个严重缺陷……
了解更多