本文介绍了如何配置 Avanan 的允许列表规则,以允许网络钓鱼攻击测试到达 Microsoft M365 环境中的最终用户。
警告:CyberHoot 支持针对客户的虚假电子邮件攻击钓鱼。请注意,此方法利用负强化来降低员工的点击率。为了取得最佳效果,请务必结合正强化、教育性和逼真的 HootPhish 钓鱼模拟,以达到对最终用户的最佳效果。
1. 访问客户端的 Microsoft 安全仪表板(可通过 CIPP 完成),并按照此链接https://cyberhoot.com/howto/howto-whitelist-by-x-header-in-exchange-2013-2016-or-microsoft-365/中的步骤操作,但请使用以下 IP 地址和域名。请注意:您不需要链接中提到的“url”部分。
允许的 IP 地址:
23.20.251.170/32
52.7.191.238/32
52.6.6.155/32
18.213.175.22/32
18.210.65.168/32
54.159.125.85/32
54.225.129.23/32
3.234.113.11/32
54.175.87.114/32
允许的域名:
docunotice.com
消息中心网
securedinbox.net
通知中心.net
secure-access.info
login-updates.com
updateportals.com
accountverifies.com
身份验证页面
要详细了解 Avanan 屏幕,请参见下一页上的图片。

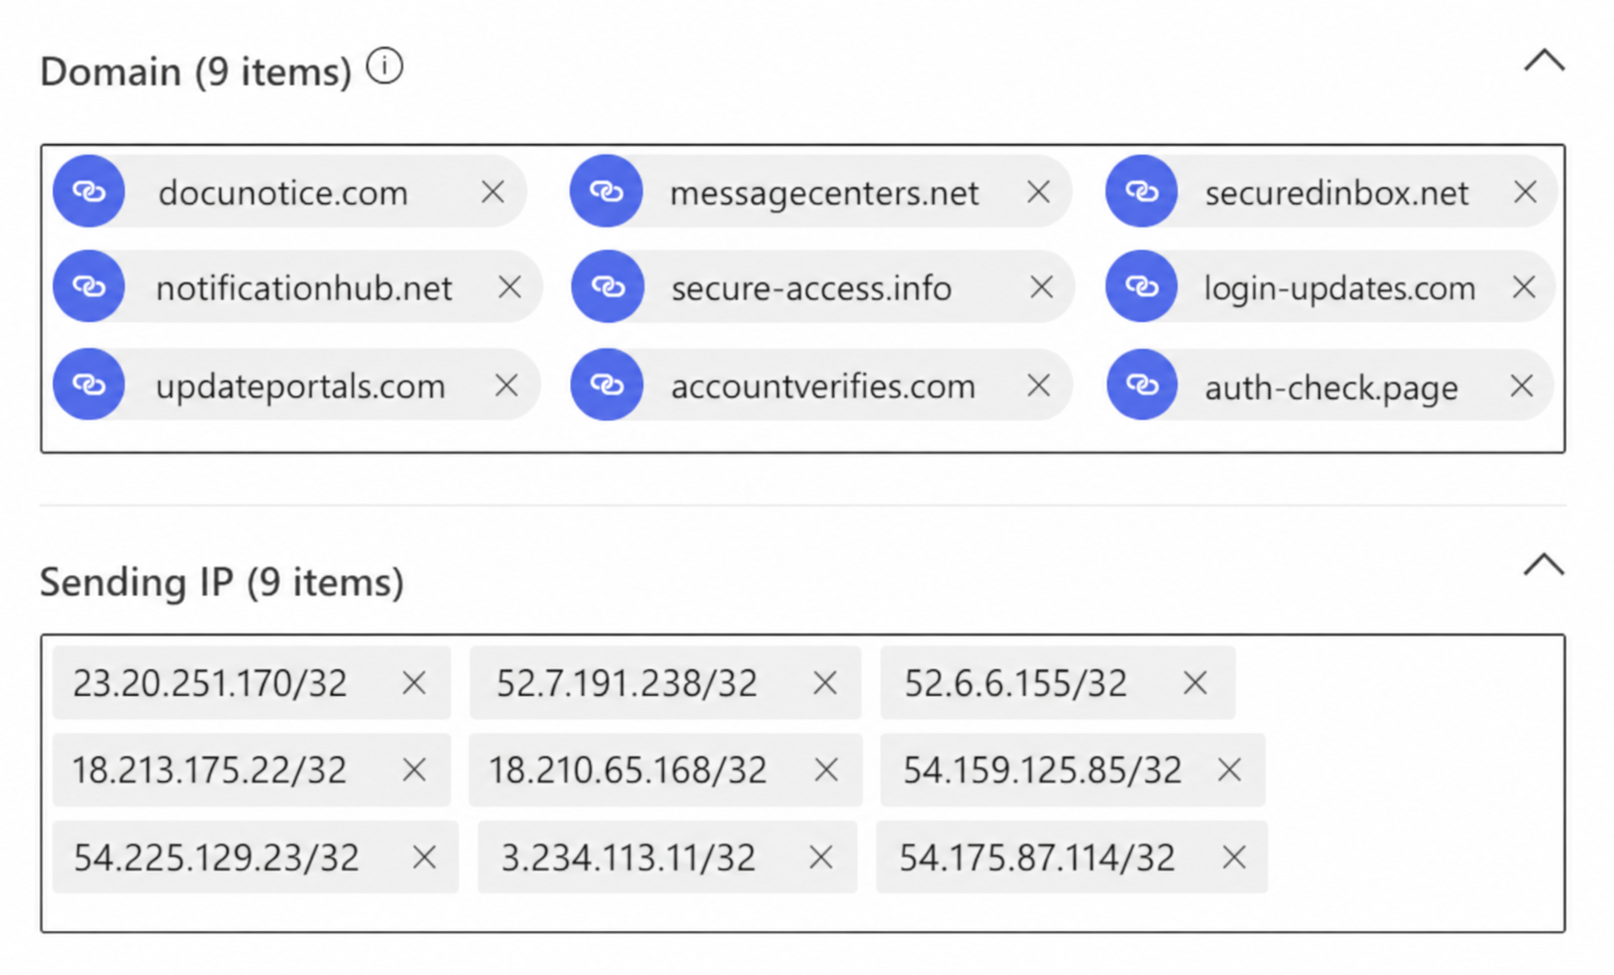
2. 连接过滤器允许
接下来,您将需要添加这些 IP(始终保留 Avanan IP)
23.20.251.170/32
52.7.191.238/32
52.6.6.155/32
18.213.175.22/32
18.210.65.168/32
54.159.125.85/32
54.225.129.23/32
3.234.113.11/32
54.175.87.114/32
您必须更改该值以匹配 Avanan Portal IP 地址——例如,租户名称应更改为 <租户全名> 的短名称——设置消息头“X-CLOUD-SEC-AV-INFO”的值为“ tenantname ,google_mail,inline”。
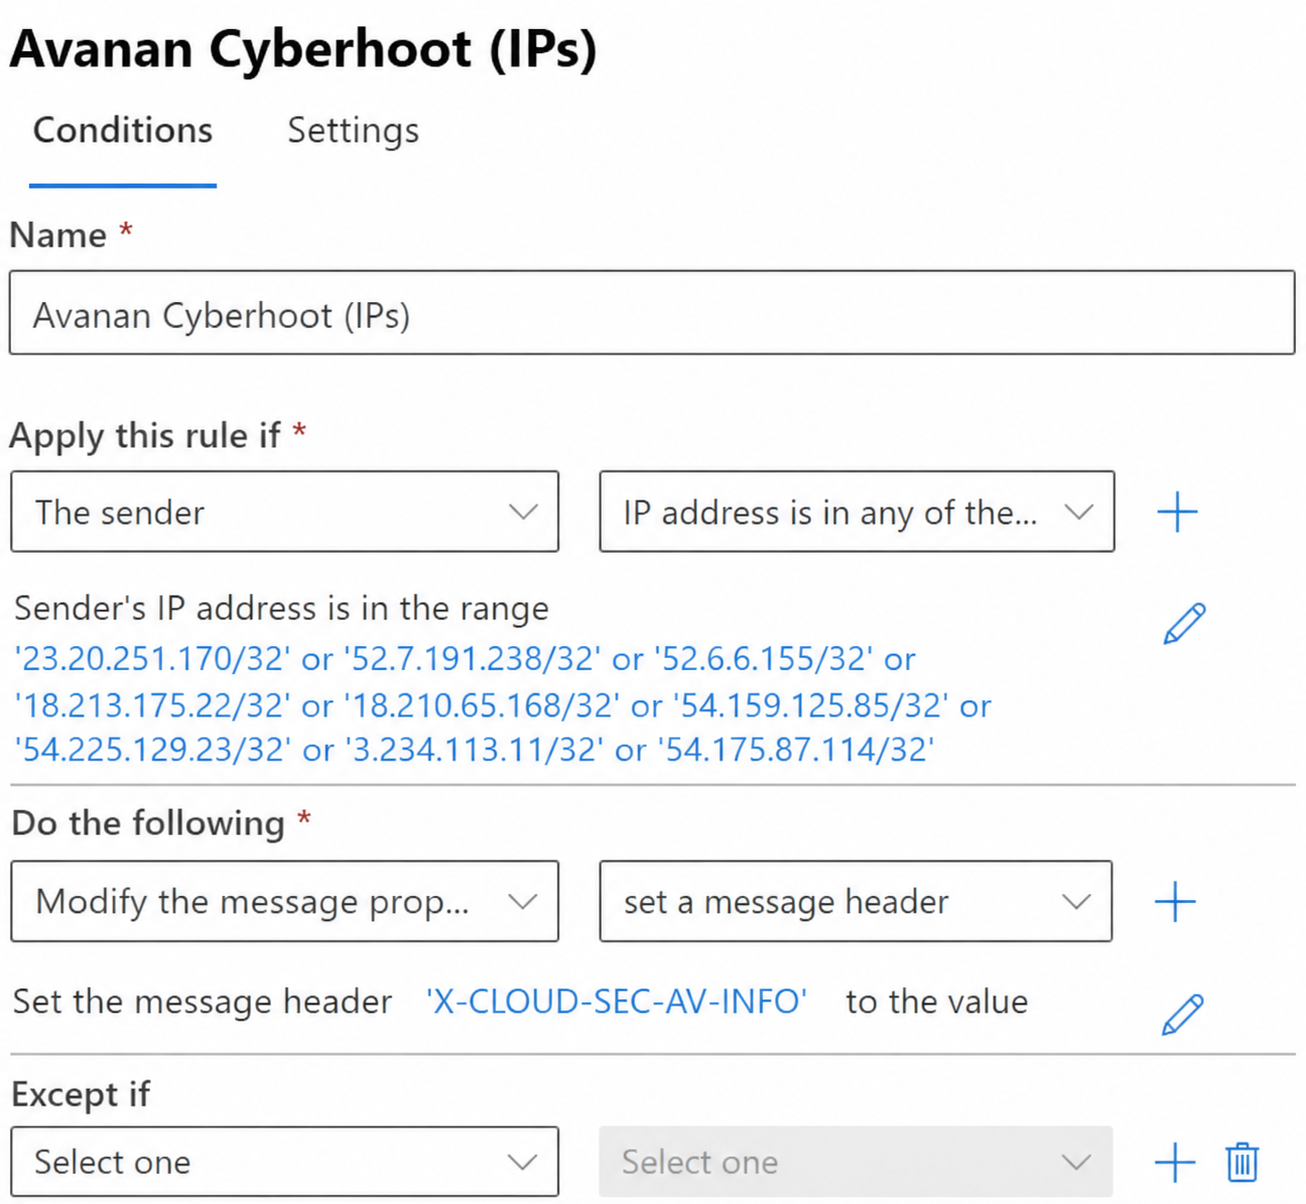
3. 启用并停止处理更多规则,如下所示。
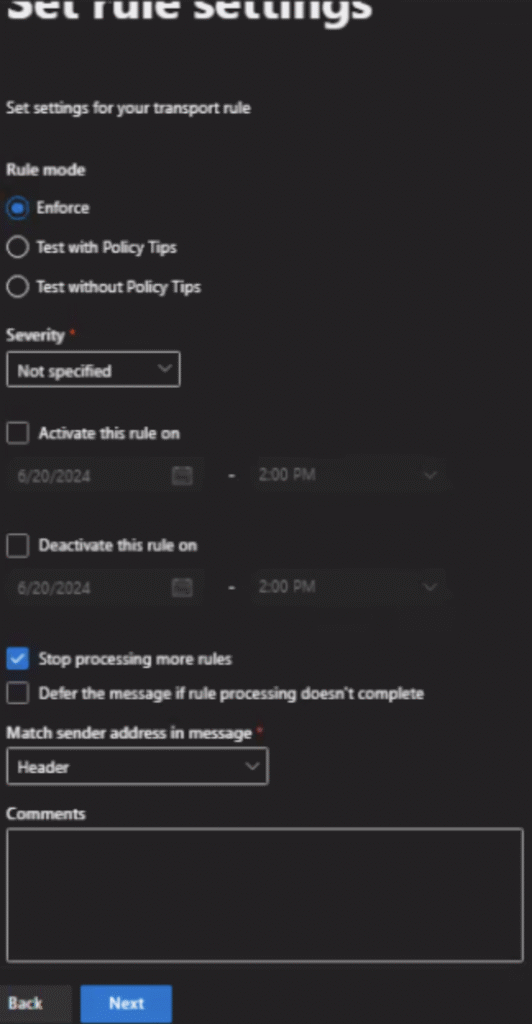
4. 点击规则
5. 编辑设置
6. 将优先级更改为 0
7. 保存。该规则现在应该位于顶部
8.点击规则
9.“启用或禁用规则”滑块设置为“启用”。现在将显示“已启用”
在浏览器中注销您的 m365 帐户(您可以访问admin.microsoft.com并注销)。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。





