本 HowTo 文章解释了如何配置允许列表规则以允许攻击网络钓鱼测试使用 MailProtector 到达最终用户。
警告:CyberHoot 支持针对客户的虚假电子邮件攻击钓鱼。请注意,此方法利用负强化来降低员工的点击率。为了取得最佳效果,请务必结合正强化、教育性和逼真的HootPhish钓鱼模拟,以达到对最终用户的最佳效果。
1. 访问 MailProtector 网站:https ://emailservice.io/signin
2.) 选择“域”选项卡

3.) 选择您希望配置允许列表规则的域。
4.) 选择“筛选”选项卡

5.) 你会看到 允许规则(仅限入站),然后您可以在右侧“始终允许来自以下国家/地区的邮件”输入框中轻松输入 CyberHoot 的 DNS 域名。然后点击“添加”即可添加域名。
如需查看我们的 DNS 域名完整列表,请点击此链接:https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
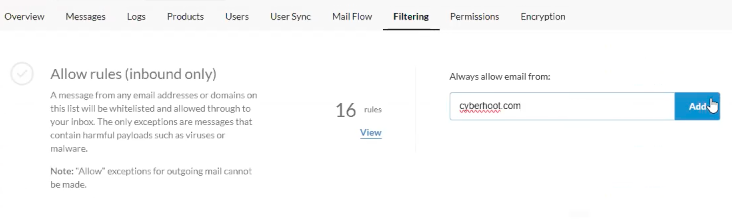
MailProtector 仅需要将 DNS 域名添加到白名单,因为它们不接受将 IP 地址添加到白名单。但是,一旦您设置了 CyberHoot 的所有 DNS 域名,就可以开始使用了!
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。