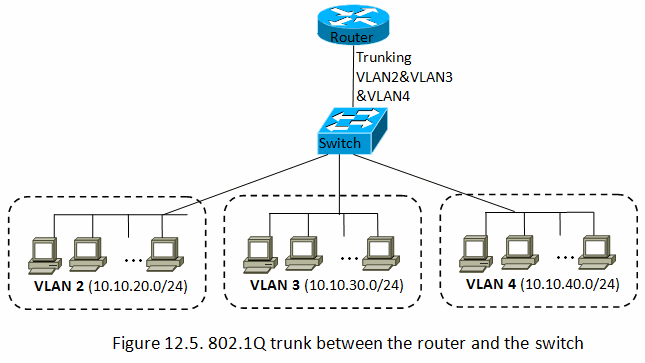
虚拟局域网 (VLAN)是将同一广播域中的设备进行逻辑分组,这些设备可以通过网络相互通信。简而言之,VLAN 是一个私有子网,可信用户可以加入其中。这些用户和设备通常在同一公司部门(例如财务部门)协同工作。VLAN 旨在提供网络分段,防止恶意软件在发生一次入侵或感染后迅速蔓延至整个组织。VLAN 可以增强隐私保护、降低安全风险、构建更灵活的网络设计,并支持采用分层纵深防御的安全策略来保护组织中的关键敏感数据。
VLAN 的泰坦尼克号类比:泰坦尼克号的 VLAN 分段存在缺陷。当它撞上冰山时,海水涌入船舱的各个隔间,最终导致沉没。与此不同的是,VLAN 和网络分段就像潜艇的舱门锁。如果某个区域出现破损,该区域可以完全密封,与潜艇(或网络)的其他部分隔离,从而防止潜艇沉没。通过使用 VLAN 和分段,网络也能实现类似的功能。
视情况而定。规模最小的中小企业,工作站数量不超过十几个,甚至可能只有一台服务器,可以采用单一扁平网络。例外情况是,即使在这种规模的中小企业中,可信和不可信 WiFi 网络也应该进行分段。
然而,对于规模较大的中小企业,您应该考虑在不同办公地点之间进行网络分段,甚至在同一办公地点内,根据不同的业务部门(例如财务、开发和支持部门)进行网络分段(此外,还应设置可信Wi-Fi和访客Wi-Fi)。最终,网络分段是减缓黑客入侵整个网络并导致业务瘫痪的有效工具。
相关术语:虚拟专用网络
来源:CCNA
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多

