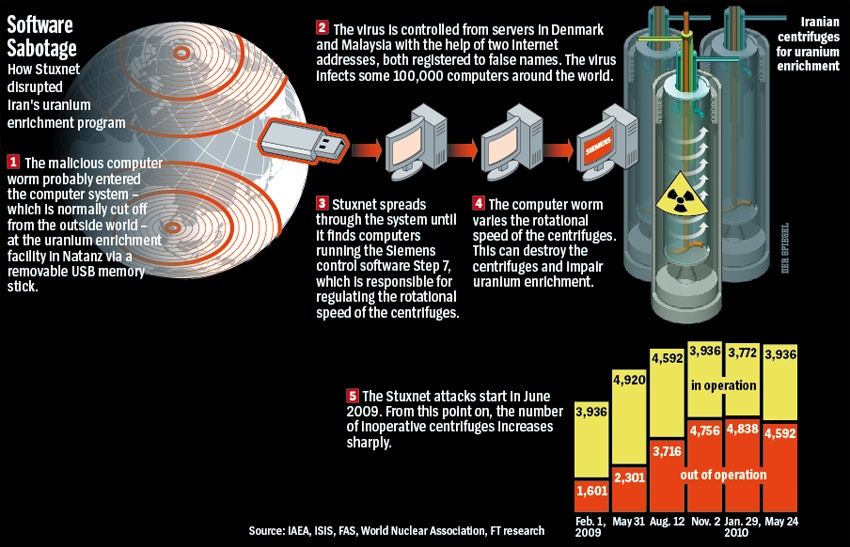
“震网”(Stuxnet)是一种于2010年被发现的计算机蠕虫病毒,许多人认为它至少从2005年就开始研发。“震网”的目标是监控与数据采集(SCADA)系统,许多专家认为它是造成伊朗核计划遭受重大破坏的罪魁祸首。美国和以色列虽然没有公开承认是此次网络攻击的幕后黑手,但普遍认为该恶意软件是由这两个国家研制的武器。
震网病毒(Stuxnet)的目标是控制分离核材料的气体离心机特定流程的监控与数据采集(SCADA)系统。震网病毒感染了伊朗近25%的核离心机,感染了超过200,000万台计算机,并导致1,000台机器物理性能下降,最终无法使用。
一旦 Stuxnet 病毒被释放,并通过破坏用于净化核弹所需原材料的离心机来实现其延迟伊朗核计划的目标,美国和以色列就达到了他们的目的,事情就结束了……对吗?
绝对不行!将堪称当今时代最复杂的恶意软件(Stuxnet)释放到网络上,感染据称拥有全球第四强网络安全攻击力量的国家的计算机,问题在于他们有机会对你的武器进行“逆向工程”。然后,伊朗就可以利用这种恶意软件为己所用。
最初,计算机科学伦理学家和震网病毒法医调查员就使用这种仅影响伊朗非法获得的西门子离心机的“正义工具”的利弊展开了辩论,并探讨了它们是否尊重战争的两项基本法则——比例原则和自由裁量原则。然而,后来的伦理学家指出,应该重新审视这种先进的恶意软件的引入以及非对称攻击的使用。虽然它们的目的只是暂时的,但该恶意软件所包含的知识却意义重大(四个零日漏洞被针对),如果落入不法之徒之手,可能会对世界其他地区造成损害。正如法医研究员拉尔夫·朗纳所说,这种新型网络武器“可以被视为‘正义战争’方式的教科书式范例。它没有造成人员伤亡。这是一件好事。但恐怕这只是一种短期观点。从长远来看,它打开了潘多拉的盒子。”
相关术语:ILOVEYOU 病毒、Melissa 病毒、逆向工程
延伸阅读:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




