发件人策略框架 (SPF) 是一种反垃圾邮件工具,用于验证发件人的电子邮件域名。SPF 与DKIM和DMARC协同工作,共同验证电子邮件的真实性,从而降低恶意邮件进入用户收件箱的几率。
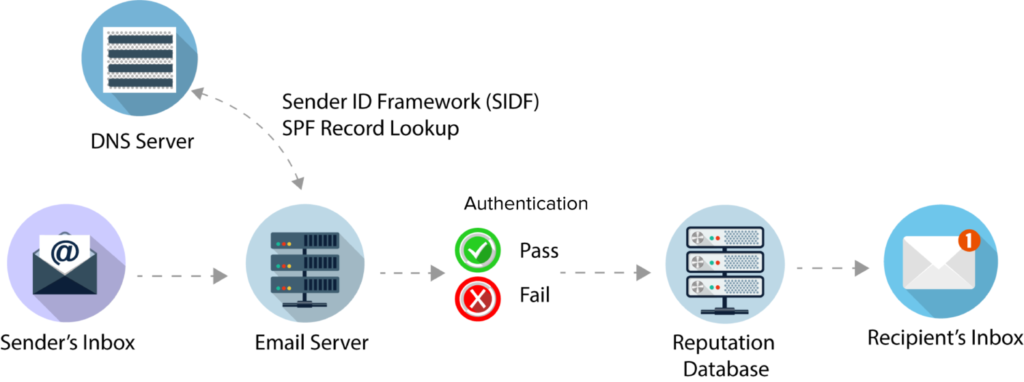
SPF 工具允许域管理员确定哪些 IP 地址有权代表他们发送电子邮件。使用 SPF 的域管理员会声明唯一描述其电子邮件环境(包括授权发件人)的属性。此描述包含在“SPF 记录”中,该记录发布在域名系统 (DNS) 记录中。SPF 客户端应用程序会搜索正确的 SPF 记录,以确定邮件是真实的还是伪造的。如果记录匹配,则发件人真实无恶意,并且电子邮件会被正确投递。如果您未能通过 SPF 身份验证,大多数 ISP 会给您一个较低的信誉评分,并将您的电子邮件路由到垃圾邮件或垃圾文件夹——有些甚至会完全阻止该电子邮件。
延伸阅读:设置 DMARC 和 DKIM – CyberHoot
中小企业应该部署 SPF 防护。然而,仅有 SPF 防护是不够的。SPF 依赖于邮件的“回复”字段,但不会根据伪造的“发件人”字段拒绝邮件。因此,黑客可以将看似来自 Amazon.com 的邮件放入收件箱,邮件中“回复”字段合法但错误,从而诱骗用户点击。正因如此,大多数电子邮件和 DNS 管理员会将 SPF 与 DKIM 和 DMARC 记录结合使用。DMARC 和 DKIM 有助于防止恶意软件和网络钓鱼攻击进入用户收件箱。这是因为它们旨在验证“发件人”域,以确定允许向该域发送邮件的用户,并自动隔离或拒绝这些邮件的投递。SPF、DMARC 和 DKIM 结合使用,是您电子邮件安全库中的强大工具。以下是您应该采取的措施,以帮助提高电子邮件安全性,并降低您或您的客户遭受网络钓鱼攻击的风险:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。