自我评估问卷 (SAQ)最常用于支付卡行业数据安全标准 (PCI-DSS)领域,以确定商户或服务提供商是否符合 PCI-DSS 标准。SAQ 共有 8 种不同的类型,每种类型都适用于处理 PCI 信息的不同类型组织。这 8 种类型如下所示:
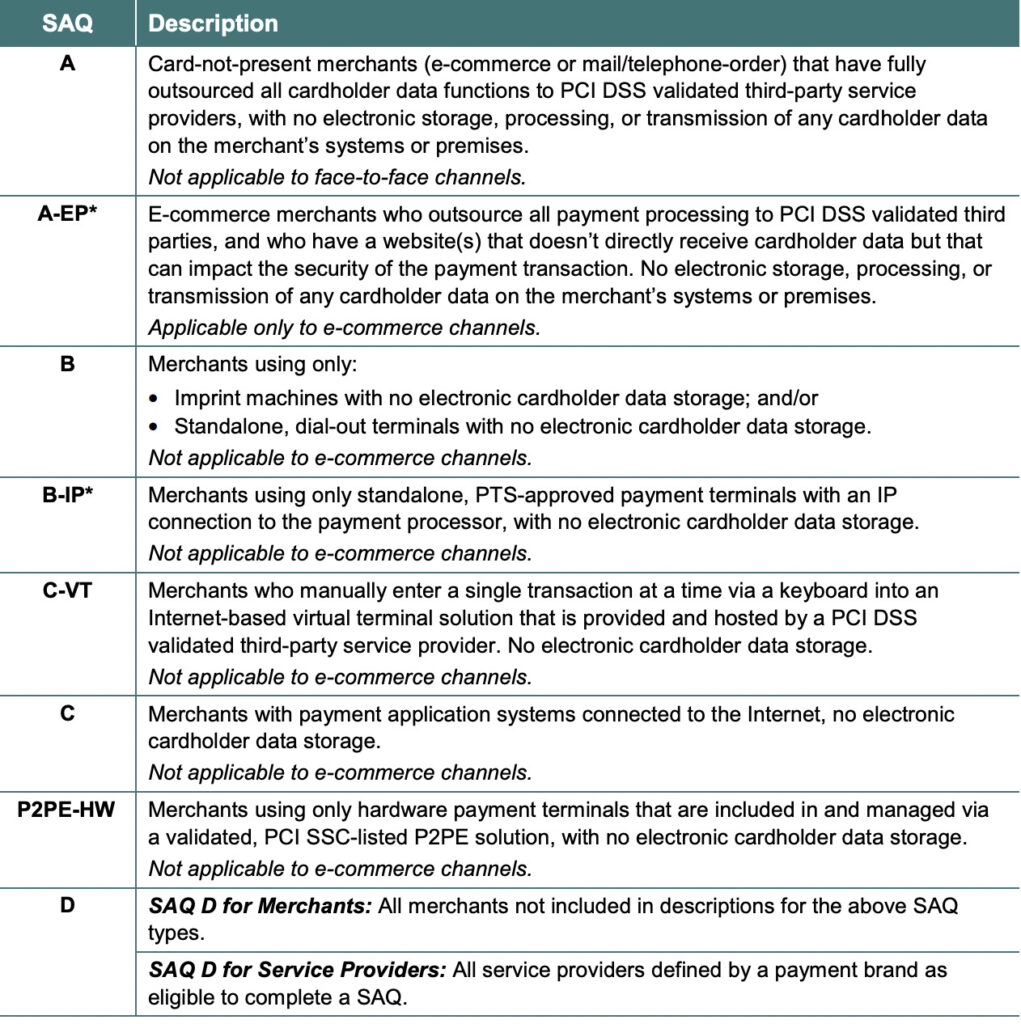
您如何处理信用卡和持卡人数据决定了您的企业需要填写哪种 SAQ。例如,如果您没有实体店,并且所有产品都通过第三方在线销售,那么您可能符合 SAQ A 或 SAQ A-EP 的资格。如果您有实体店,可以通过互联网处理信用卡,并且存储客户信用卡数据,那么您可能符合 SAQ D 的资格。
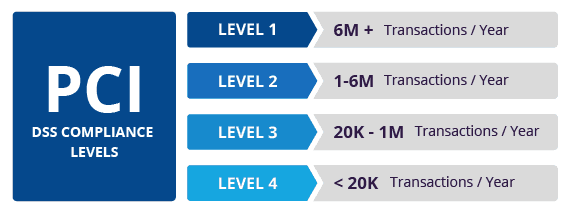
除了完成 PCI 合规性 SAQ 之外,中小企业还需要考虑一个次要指标——交易量。PCI-DSS 还规定了交易量的范围,这决定了您是否可以自行评估(每年低于 20,000 万笔信用卡交易),以及如果您的合规级别为 2 级或 1 级,是否必须聘请外部 QSA(合格安全评估师)对您的公司进行审计。
SAQ(自我评估问卷)不仅是合规路线图,更是提升网络安全的路线图。填写 PCI SAQ 是确保您不遗漏任何业务安全要求的最佳方法之一。此外,商户处理机构不愿与不安全的企业合作,因此他们通常要求每个商户提供 PCI SAQ 作为支付安全的证明。如果您的组织使用 PCI 数据,那么您可能已经完成或需要完成 SAQ,请参考上表,了解哪些 SAQ 适用于您的业务。完成 SAQ 可以帮助您确定应该采取哪些措施,但以下信息将帮助您进一步改善网络安全状况。
其他网络安全建议
此外,以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来获得以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多