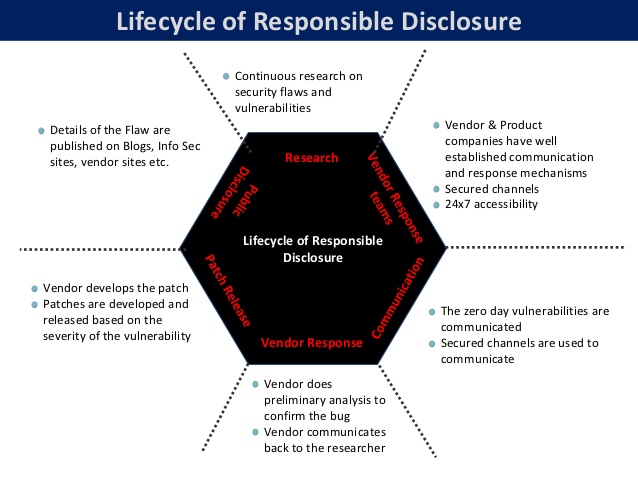
负责任披露是指大多数安全研究人员遵循的最佳实践,即在厂商发布补丁或修复程序之前,不披露软件产品中的关键漏洞。这种情况经常发生在像谷歌的 Project Zero这样的团队身上,该团队致力于发现和修复安全漏洞,但他们发现漏洞后却不向公众披露信息。安全分析师和研究人员无法公开分享这些信息的原因在于,黑客和网络犯罪分子攻击和利用已公布漏洞的速度通常远快于厂商发布补丁的速度,而客户也需要部署补丁来保护自身及其网络、数据和系统。这就是为什么这被称为负责任披露,并被视为最佳实践,尽管目前尚无法律强制安全研究人员遵守这一做法。
来源:CSO Online
是的。许多中小企业都会开发用于在线分发和使用的软件。作为中小企业的所有者,您应该考虑为您的产品推出漏洞赏金计划,鼓励安全研究人员“负责任地披露”漏洞。这可以为那些发现您软件中严重漏洞的人提供一些经济激励,鼓励他们将漏洞提交给您,而不是在暗网或深网出售。
其次,中小企业应该建立漏洞警报管理流程(又称 VAMP),其中概述了修补业务运营所需软件和硬件中关键漏洞的目标时间表。对于可能远程危害您的网络、数据或系统的 1 级漏洞,您需要尽快进行修补。
CyberHoot 有一个 VAMP 流程,可帮助指导 SMB 开发与零日漏洞、修补和负责任披露相关的最佳实践。
https://youtube.com/watch?v=t5UKO4jjevw
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




