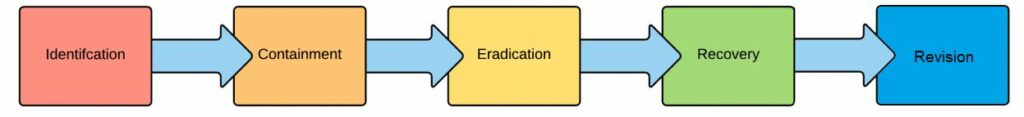
在 CyberHoot 的网络安全事件处理流程中,恢复阶段指的是第四阶段。在此阶段,事件处理人员将着手开展各项活动,力求在短期和中期内恢复关键服务和运营,并在长期内全面恢复所有功能。
第 1 阶段是通过确认活动识别正在发生的事件。
第二阶段是遏制:遏制事件。
第三阶段是根除:消除环境中的感染、恶意软件或黑客。
第五阶段是修订:事故尘埃落定后,您应该始终回顾过去,寻找改进的机会。这些是对安全方案的修订。
相关术语:事件响应、识别、遏制、根除、修订
来源:NIPP
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。