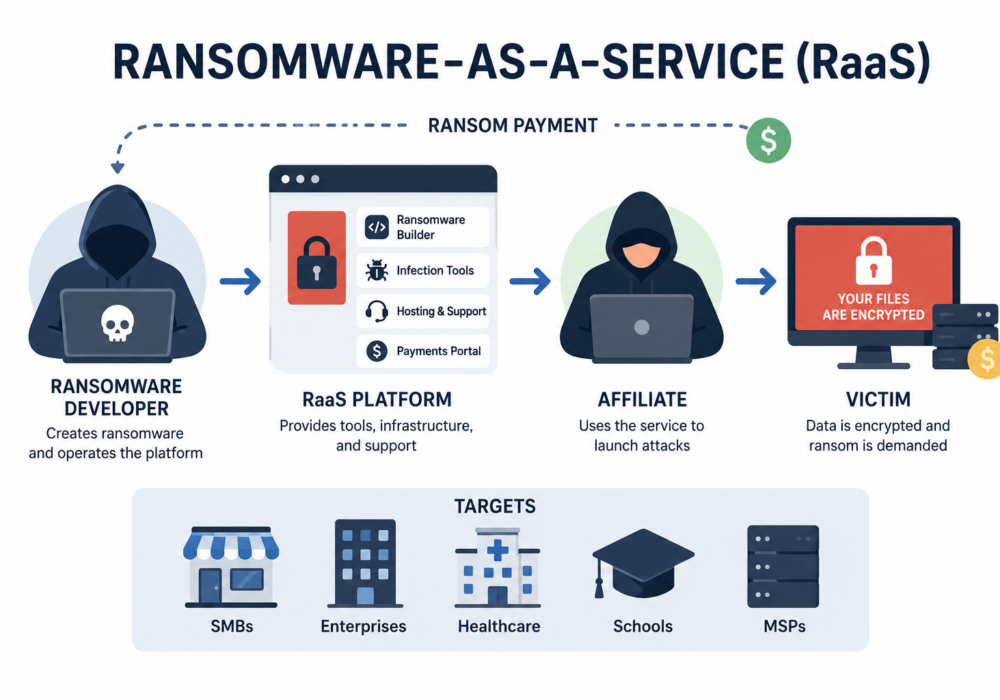
勒索软件即服务 (RaaS)是一种网络犯罪商业模式,经验丰富的勒索软件开发者创建并维护勒索软件,然后将其出租或出售给其他犯罪分子(称为关联方),由他们实施攻击。作为交换,开发者会从每笔赎金中抽取一定比例的佣金。
与合法的软件即服务 (SaaS) 类似,勒索软件即服务 (RaaS) 平台提供发起攻击所需的工具、基础设施、更新和支持。这极大地降低了网络犯罪分子的准入门槛,使得技术水平有限的个人也能开展复杂的勒索软件攻击活动。
典型的RaaS操作遵循以下步骤:
许多 RaaS 集团提供仪表盘、技术支持、谈判服务和支付门户——其运作方式与合法软件公司非常相似。
中小企业经常成为攻击目标,因为它们的网络安全资源往往有限,但运营仍然严重依赖其数据和系统。
一次成功的 RaaS 攻击可能导致:
许多现代勒索软件攻击采用双重勒索,攻击者既加密文件,又威胁如果不支付赎金就公布被盗数据。
托管服务提供商 (MSP) 特别容易成为攻击目标,因为攻陷一家 MSP 就能获得对许多客户网络的访问权限。
针对托管服务提供商 (MSP) 的成功 RaaS 攻击可能导致:
由于 MSP 通常拥有特权管理权限,攻击者将其视为大规模勒索软件攻击的高价值目标。
企业可以通过以下方式显著降低风险:
勒索软件即服务 (RaaS) 已将勒索软件转变为一个可扩展的犯罪产业。通过将恶意软件开发与攻击执行分离,它使更多犯罪分子能够以极少的技术专长发起复杂的攻击。因此,勒索软件已成为当今企业面临的最常见、代价最高的网络威胁之一。
勒索软件即服务 (RaaS) 是一种基于订阅的网络犯罪模式,它使犯罪分子能够利用专业开发的恶意软件发起勒索软件攻击。对于中小企业而言,由于攻击者数量的不断增长,成为攻击目标的可能性也随之增加。对于托管服务提供商 (MSP) 而言,风险更高,因为一次攻击就可能影响众多客户。强身份验证、安全备份、员工培训和多层安全防护仍然是抵御 RaaS 攻击的最佳防御措施。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。