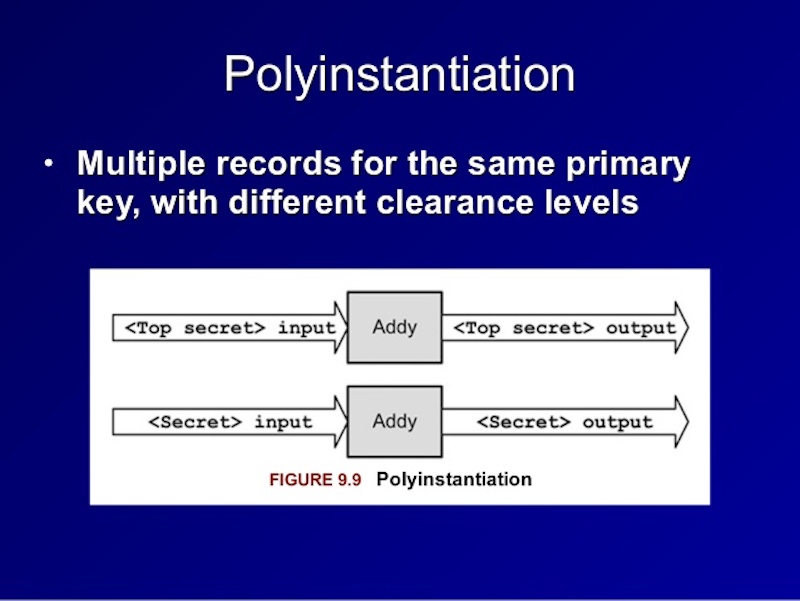
多重实例化是一种网络安全策略,它通过创建共享资源的多个实例来防止权限不足的用户查看敏感信息。简而言之,多重实例化的主要目的是复制一个对象或文档,并修改副本的属性,而原始对象或文档保持不变。多重实例化可以根据查看者的权限、安全级别或特定属性提供对记录的独特视图。请观看下方视频,了解一个真实的数据库示例。
来源:Skillset 、Computerhope
相关阅读:多重实例化问题的解决方案
多重实例化是政府机构用来限制信息访问权限的另一种策略。与行政权限类似,多重实例化可以用来限制那些没有权限或没有必要知晓信息的人员的访问权限,而不会让他们察觉到还有更多信息存在。
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注:如果您想订阅我们的新闻简报,请在此处注册。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




