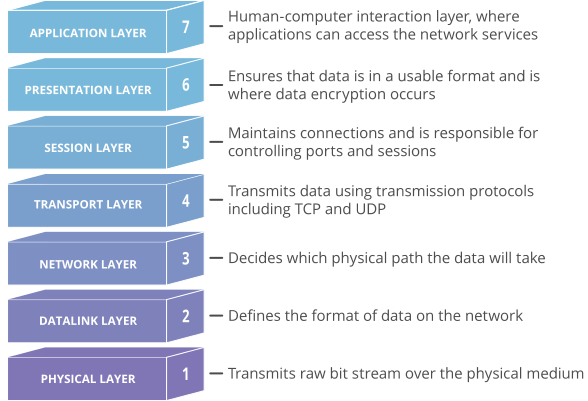
开放系统互连(OSI)模型是由国际标准化组织创建的概念模型,它允许各种通信系统使用标准协议进行通信。简而言之,OSI 为不同的计算机系统之间的通信提供了一个标准。OSI 模型可以被视为计算机网络的通用语言。它基于将通信系统划分为七个不同层的概念,每一层都叠加在前一层之上。
OSI模型的每一层都负责特定的任务,并与其上下层进行通信。OSI模型的设计目标是稳健、纠错和高效。然而,有时黑客会试图破坏OSI模型中不同层的通信。他们通常使用DDoS攻击来实现这一目标,DDoS攻击会针对网络连接的特定层;应用层攻击的目标是第7层,而协议层攻击的目标是第3层和第4层。
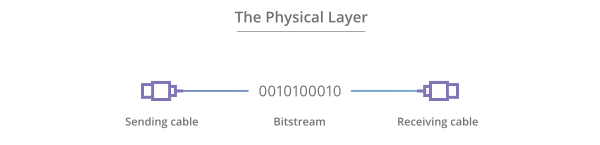
OSI 模型的最低层以电或光方式通过网络将原始的非结构化数据位从发送设备的物理层传输到接收设备的物理层。它包含电压、引脚布局、布线和射频等规格。在物理层,可以找到“物理”资源,例如网络集线器、布线、中继器、网络适配器或调制解调器。
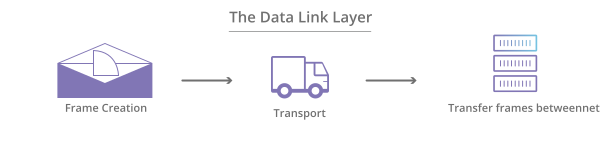
在数据链路层,直接连接的节点用于执行节点到节点的数据传输,其中数据通过MAC地址打包成帧。数据链路层还会纠正物理层可能出现的错误。
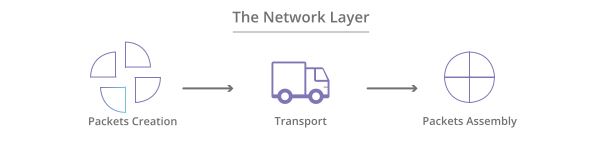
网络层负责从数据链路层接收帧,并根据帧中包含的 IP 地址将其传送到预定目的地。该层使用逻辑地址(例如 IP 地址,即互联网协议)来查找目的地。在这一层,路由器是用于在网络之间路由信息的关键组件。
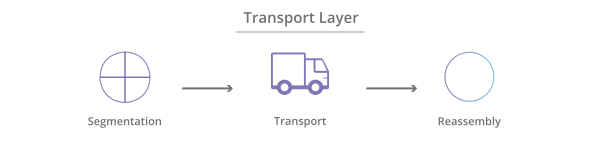
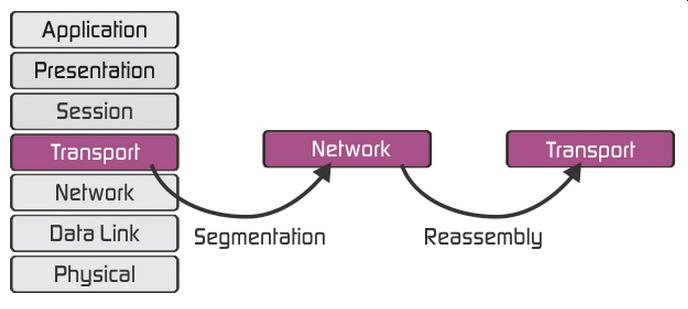
传输层负责数据包的传输和错误检查。它控制数据包的大小、顺序,并最终实现系统和主机之间的数据传输。传输层最常见的例子之一是传输控制协议 (TCP)。传输层会对数据包进行分段,以确保高效的数据包传输,避免数据包过大(容量不足)或过小(效率低下)。
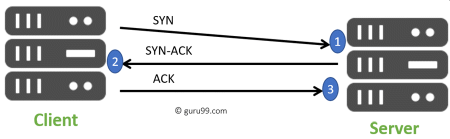
会话层控制不同计算机之间的对话。计算机之间的会话或连接在第五层建立、管理和终止。会话层服务还包括身份验证和重新连接。
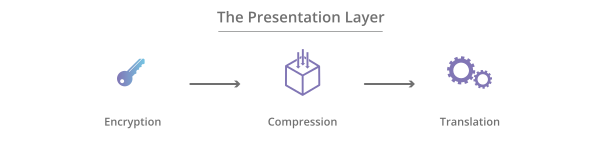
表示层根据应用程序接受的语法或语义,为应用层格式化或转换数据。因此,有时也称为语法层。该层还可以处理应用层所需的加密和解密。
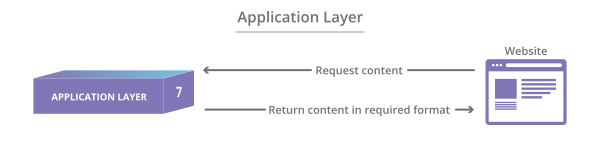
在此层,最终用户和应用层都直接与软件应用程序交互。该层查看提供给最终用户应用程序(例如 Web 浏览器或 Office 365)的网络服务。应用层识别通信伙伴、资源可用性并同步通信。
对于您的MSP或IT人员来说,了解OSI模型及其信息处理方式至关重要。在安全方面,在某些层(例如第2层和第3层)可以实施额外的安全措施,包括VLAN或PVLAN。然而,OSI模型旨在指导技术供应商和开发人员,使他们创建的数字通信产品和软件程序能够协同工作。OSI模型提供了一个清晰的框架,描述了正在使用中的网络或电信系统的功能。
其他网络安全建议 以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来实现以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多