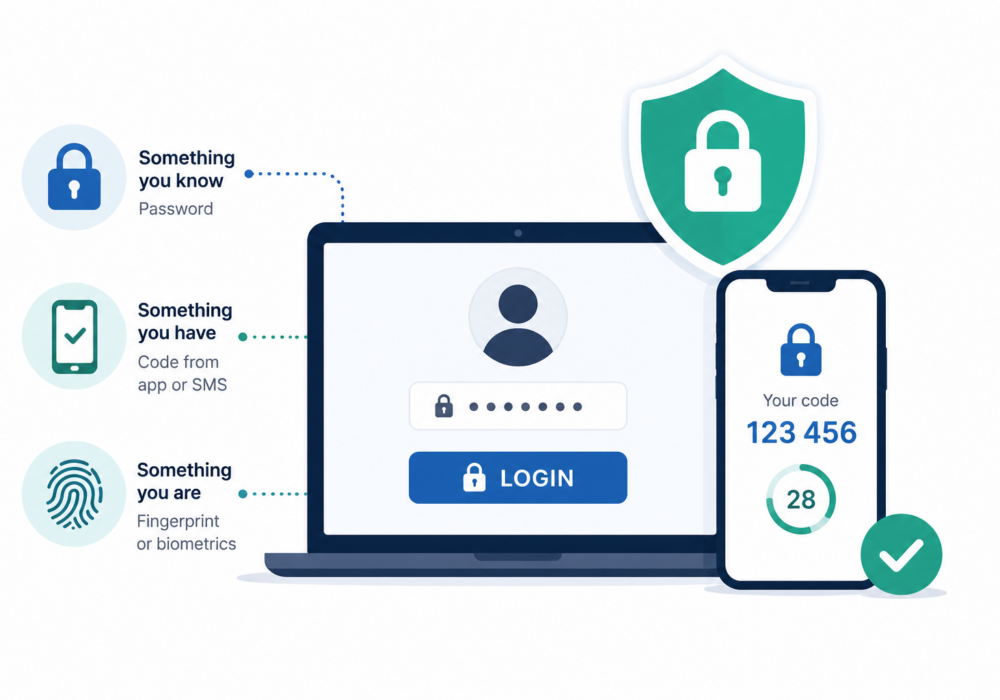
多因素身份验证 (MFA)是一种安全方法,它要求用户在访问帐户或系统之前使用两种或多种身份验证因素来验证其身份。与仅依赖密码不同,MFA 结合了多种验证方式,使未经授权的访问更加困难。
身份验证因素通常分为三类:
即使网络犯罪分子窃取了密码,如果没有第二重验证,他们通常也无法访问该帐户。
第二重身份验证因素的示例包括:
对于中小企业而言,密码泄露仍然是网络攻击(包括勒索软件和商业电子邮件入侵 (BEC))的主要原因之一。多因素身份验证 (MFA) 可以显著降低这种风险,因为它能阻止攻击者仅凭窃取的凭据登录。
其优势包括:
对于许多中小企业而言,启用多因素身份验证 (MFA) 是他们可以采取的最简单、最有效的网络安全改进措施之一。
托管服务提供商 (MSP) 是高价值的攻击目标,因为它们管理着多个客户环境。一个被攻破的管理员帐户可能会影响数十甚至数百个客户。
多因素身份验证 (MFA) 通过以下方式帮助托管服务提供商 (MSP):
现在许多网络保险提供商和网络安全框架都将多因素身份验证 (MFA) 视为基本安全要求。
为了最大程度地保护:
虽然多因素身份验证 (MFA) 为密码增加了一层额外的安全保障,但密码密钥旨在完全取代密码。在无法使用密码密钥的情况下,组织应继续使用 MFA,并在应用程序开始支持密码密钥时采用密码密钥。
多因素身份验证是抵御账户泄露最有效的防御措施之一。对于中小企业而言,它通过额外的验证步骤保护账户,显著降低了网络钓鱼和勒索软件攻击的风险。对于托管服务提供商 (MSP) 而言,MFA 对于保障特权访问、保护客户环境以及满足现代网络安全标准至关重要。MFA 能够提升安全产品的安全性,并通过在威胁演变为安全事件之前识别它们,展现持续的网络安全价值。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。