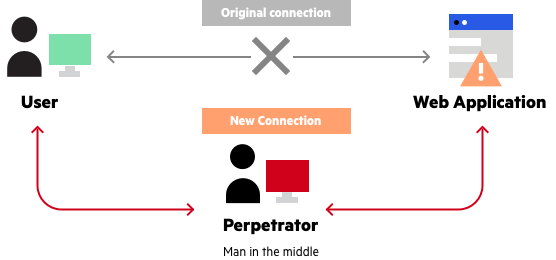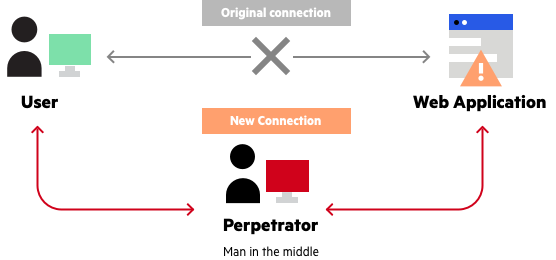
中间人攻击(AITM,以前称为中间人攻击)是一个技术术语,指的是黑客介入用户与应用程序之间的对话,窃听或冒充其中一方,使之看起来像是在进行正常的通信。这类攻击的主要目的是窃取受害者的敏感信息,例如电子邮件、银行或虚拟专用网络等在线账户的登录凭证。
这些攻击通常发生在伪装成本地企业真实Wi-Fi的流氓Wi-Fi网络上。毫无戒心的用户连接到虚假的Wi-Fi网络,他们的流量就会被拦截,并被检查以获取这些敏感的身份验证信息。
幸运的是,大多数网站都设置了 https 协议,可以隐藏身份验证信息,除非黑客使用 HTTPS 代理并结合伪造的 DNS 请求。在这种情况下,黑客可以伪装成您尝试登录的实际网站,然而,SSL 证书可能会暴露出一些问题。
这类攻击通常与网络钓鱼攻击相结合,试图诱骗用户点击恶意链接或在虚假网页上输入个人数据,从而窃取其个人信息。这些虚假网站可能拥有合法的SSL证书,从而避免了之前提到的通过DNS伪造合法网站地址而导致的SSL证书问题。
来源:Imperva
延伸阅读:
相关术语:
作为中小企业,您可以采取一些措施来降低成为中间人攻击受害者的可能性。与大多数网络威胁一样,了解攻击及其发生地点和方式至关重要。因此,务必教育员工如何在 WiFi 网络上保护自己,以及什么是中间人攻击 (AiTM),这将大有裨益。除了用户教育和意识培训外,您还可以采取以下措施:
https://www.youtube.com/watch?v=DgqID9k83oQ
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



严重性:严重 (CVSS 9.2) | 发布日期:2026 年 10 月 22 日 10 月 21 日,PHP 中发现了两个严重缺陷……
了解更多