初始访问代理(IAB)

4 年 2026 月 XNUMX 日 | 百库 初始访问代理(IAB)

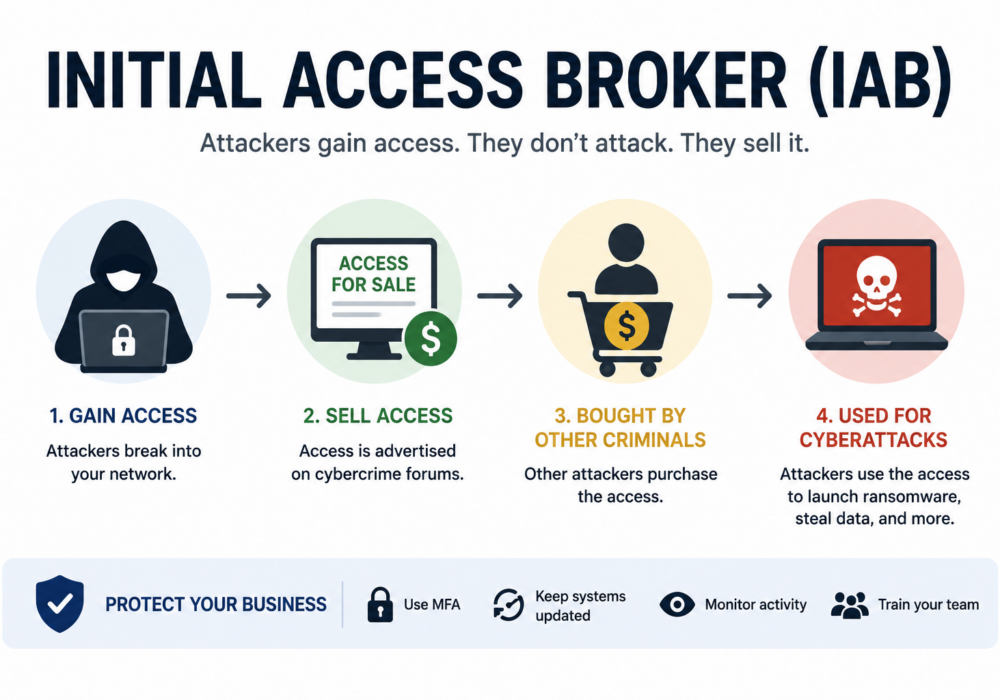
初始访问经纪人(IAB)是指专门入侵组织机构并将访问权限出售给其他威胁行为者的网络犯罪分子。与直接实施勒索软件攻击或窃取数据不同,初始访问经纪人专注于获取未经授权的网络访问权限,并通过在地下网络犯罪市场出售这些访问权限来牟利。

把初始访问经纪人想象成网络犯罪界的“房地产经纪人”,他们不一定会实施最终的犯罪,但他们为会实施犯罪的人提供了钥匙。

初始访问代理的工作原理

典型的初始访问代理操作遵循以下步骤:

  1. 经纪人通过网络钓鱼、窃取凭证、未修补的漏洞或被入侵的远程桌面协议 (RDP) 服务来获取对组织网络的访问权限。
  2. 经纪人会核实访问权限是否稳定且有价值。
  3. 有关被入侵组织的详细信息在网络犯罪论坛上发布。
  4. 其他犯罪分子则购买访问权限。
  5. 买家利用该访问权限部署勒索软件、窃取数据、进行间谍活动或实施金融诈骗。

有些经纪人会根据规模、收入或地理位置,专门服务于特定行业或组织。

如何获得初始访问权限

初始访问代理通常会利用以下漏洞:

  • 网络钓鱼电子邮件
  • 被盗的用户名和密码
  • 弱密码或重复使用的密码
  • 未修补的软件漏洞
  • 远程桌面协议(RDP)
  • VPN漏洞
  • 配置错误的云服务
  • 窃取凭证的恶意软件

为什么初始访问代理对中小企业至关重要

中小企业之所以成为攻击目标,是因为它们通常安全控制措施较少,而且拥有宝贵的业务数据。

如果 IAB 获得访问权限,该组织之后可能会面临以下情况:

  • 勒索软件攻击。
  • 商业电子邮件诈骗(BEC)。
  • 数据盗窃。
  • 金融诈骗。
  • 运营中断。
  • 监管或合规问题。

许多组织直到第二个组织发起实际攻击时,才意识到他们的网络访问权限已被出售。

为什么初始访问代理对托管服务提供商 (MSP) 至关重要

托管服务提供商 (MSP) 尤其有价值,因为一次安全漏洞就可能导致数十个甚至数百个客户环境受到攻击。

购买的MSP账户可能允许攻击者:

  • 在多个客户端上部署勒索软件。
  • 访问远程监控和管理(RMM)平台。
  • 窃取客户凭证。
  • 横向调入托管环境。
  • 干扰关键客户运营。

因此,MSP 管理员帐户是网络犯罪市场上最抢手的资产之一。

如何防御初始访问代理

企业可以通过以下方式降低风险:

  • 启用多因素身份验证 (MFA) 或密码。
  • 保持系统和软件补丁完整。
  • 禁用不必要的面向互联网的服务。
  • 使用端点检测与响应 (EDR)。
  • 监控异常登录活动。
  • 执行强密码策略。
  • 限制管理员权限。
  • 培训员工识别网络钓鱼攻击。

早期检测至关重要,因为防止初始入侵可以阻止攻击者出售访问权限。

初始访问代理与勒索软件运营商

虽然他们经常一起工作,但他们的角色却不同:

初始访问代理勒索软件运营商
未经授权获取访问权限利用该访问权限启动勒索软件
向其他犯罪分子出售权限对数据进行加密并要求付款
擅长渗透专门从事敲诈勒索
通常会攻击多个组织购买接触特定受害者的权限

底线

初始访问代理(Initial Access Broker,简称 IAB)是指未经授权访问组织机构并将访问权限出售给其他攻击者的网络犯罪分子。对于中小企业而言,这意味着即使看似微小的安全漏洞也可能成为勒索软件、数据窃取或欺诈的起点。对于托管服务提供商(MSP)而言,风险更大,因为被攻破的管理员账户可能使攻击者能够访问众多客户环境。强身份验证、持续监控和及时修补是抵御 IAB 攻击的关键防御措施,通过在威胁演变为安全事件之前识别它们,体现了持续的网络安全价值。


延伸阅读:

CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:


最新博客

关注最新动态 安全见解

发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

网络安全警报:微软 Outlook 服务中断。但您的判断力依然良好。

网络安全警报:微软 Outlook 服务中断。但您的判断力依然良好。

2026年11月12日星期四上午11点左右(美国东部时间),微软Outlook停止工作……

了解更多
恶意浏览器扩展程序:如何保持浏览器清洁

恶意浏览器扩展程序:如何保持浏览器清洁

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:“权力往往使人腐败……”

了解更多
您的日历迎来了一位不速之客

您的日历迎来了一位不速之客

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:多年来,我们一直在训练……

了解更多