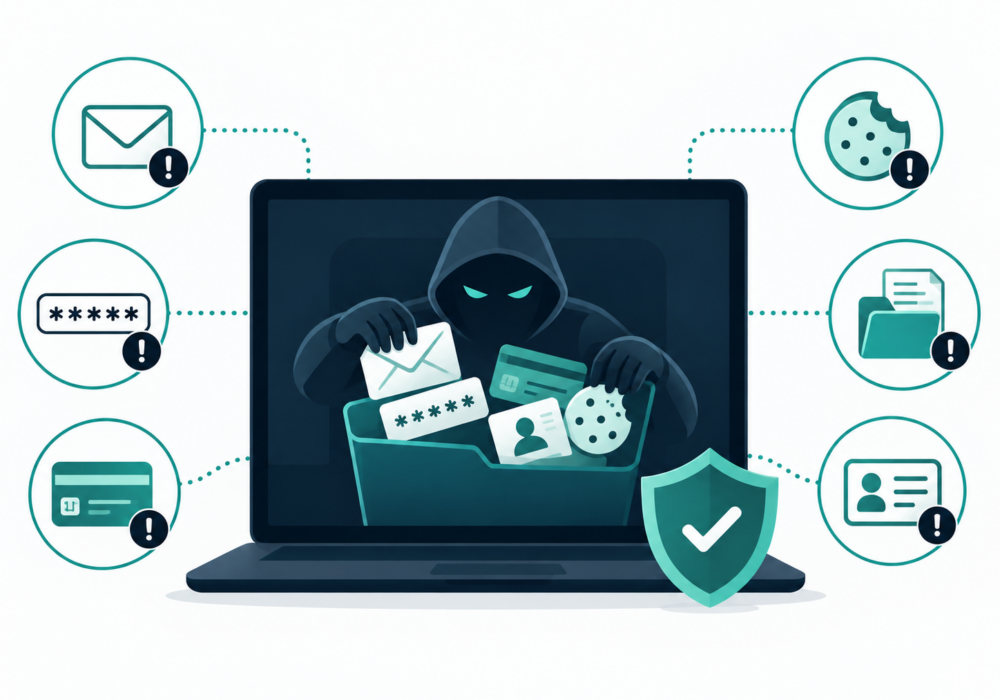
信息窃取程序(简称信息窃取恶意软件)是一种恶意软件,旨在悄悄地从计算机或其他设备中收集敏感信息,并将其发送回攻击者。
与勒索软件不同,勒索软件会通过加密文件或显示赎金要求来暴露自身,而信息窃取程序通常旨在不被察觉。它可能会搜索网络浏览器、应用程序和本地存储,以获取有价值的信息,例如:
一旦这些信息被窃取,犯罪分子既可以自行使用,也可以将其出售给其他攻击者。被盗的密码可能可以访问一个账户,而被盗的会话 cookie 或身份验证令牌则可能使用户能够访问已登录的账户。
因此,信息窃取者既造成了恶意软件问题,也造成了身份安全问题。
中小企业通常严重依赖云应用、网络浏览器和员工笔记本电脑。这使得存储在这些设备中的信息对攻击者来说尤其有价值。
一台受感染的员工电脑就可能使他人能够访问电子邮件、Microsoft 365 或 Google Workspace、财务系统、客户记录、云存储或其他业务应用程序。
中小企业应该:
信息窃取者给托管服务提供商带来额外的风险,因为 MSP 技术人员可能拥有对许多客户环境的特权访问权限。
如果信息窃取者攻破了技术人员的设备,被盗的凭证或令牌可能会使攻击者获得对管理门户、远程管理工具、云租户或客户系统的访问权限。
托管服务提供商 (MSP) 应加强对特权工作站和管理员帐户的保护。端点检测与响应 (EDR)、应用程序控制、强大的浏览器安全措施、防钓鱼身份验证、最小权限原则和会话监控等都能降低风险。
事件响应程序还应假定,当发现信息窃取者时,凭据和活动会话可能已被窃取。
信息窃取者无需加密您的文件即可造成严重损害。他们的目标通常是窃取能够证明您身份的数字信息。
保护终端、浏览器、凭据和身份验证会话对于防御此类攻击至关重要。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。