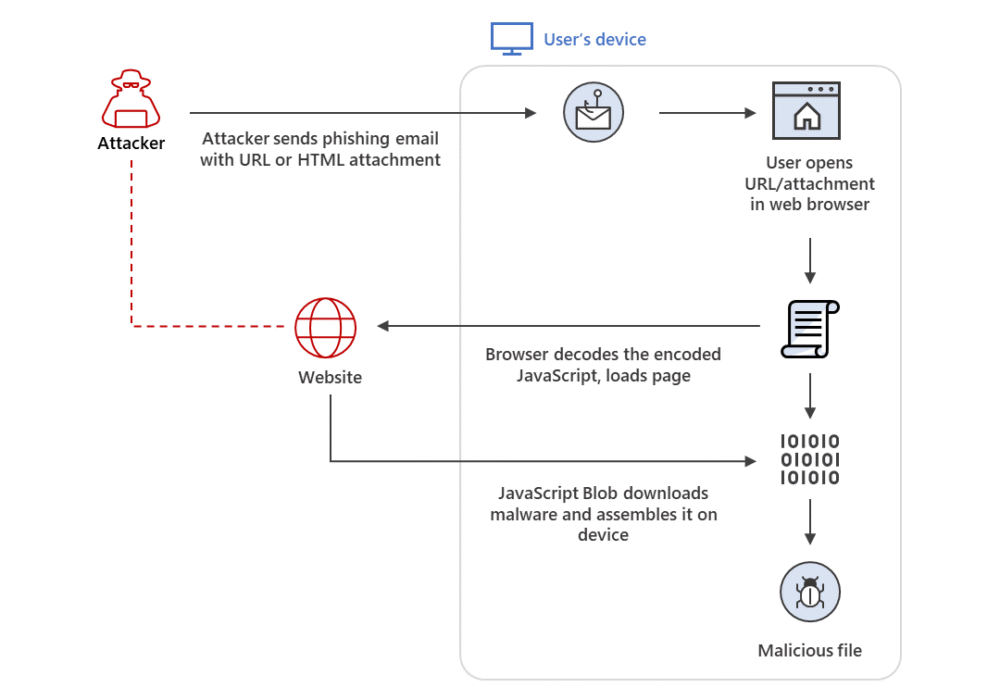
HTML 走私是一种规避安全机制的恶意软件传播技术,它利用合法的 HTML5 和 JavaScript 功能来部署银行恶意软件、远程访问木马 (RAT)和其他恶意载荷,从而发起定向攻击。顾名思义,HTML 走私允许攻击者将一段编码的恶意脚本“走私”到精心构造的 HTML 附件或网页中,绕过企业的常规防御措施。当受害者用户在其浏览器中打开该 HTML 代码时,浏览器会解码一段看似无害的脚本,该脚本随后会连接到互联网下载真正的恶意脚本。该恶意脚本会在受害者的设备上生成或重建一段危险的恶意软件。由于所有通信都经过加密,因此恶意软件得以顺利地被“走私”到目标用户的计算机上。
HTML 走私利用 HTML5 锚标签的“download”属性实现。当用户点击 HTML 链接时,会触发“href”标签中引用文件的下载。例如:
点击
当用户点击链接时,文件“evil.doc”将被保存到设备中,并命名为“innocent.doc”。使用 JavaScript 也可以实现同样的效果:
var myAnchorElement = document.createElement('a'); myAnchorElement.download = 'innocent.doc';
通过这些攻击将恶意软件绕过公司防御系统,是黑客与公司防御系统之间“军备竞赛”的一个例子。一般来说,公司设置的防御系统越多,黑客绕过这些防护措施的手段就越复杂。中小企业可以采取哪些措施来防御这些攻击呢?让我们继续阅读,一探究竟。
在应对诸如 HTML 走私之类的攻击时,有两个基本原则可以发挥巨大作用。首先,考虑实施网络分段,以减少攻击者入侵网络后的横向移动。其次,实施最小权限原则(移除最终用户的管理员权限),这样,即使黑客试图入侵最终用户的计算机,也可能因为权限不足而失败。即使入侵成功,用户的计算机也无法访问所有资源,从而限制潜在的损害(至少在初期如此)。其他措施包括开展安全意识培训,以便识别并从一开始就阻止此类攻击。继续阅读,了解更多企业可以采取且成本低廉的保护措施。
以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。
除了网络保险之外,以上所有建议都已集成到 CyberHoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。