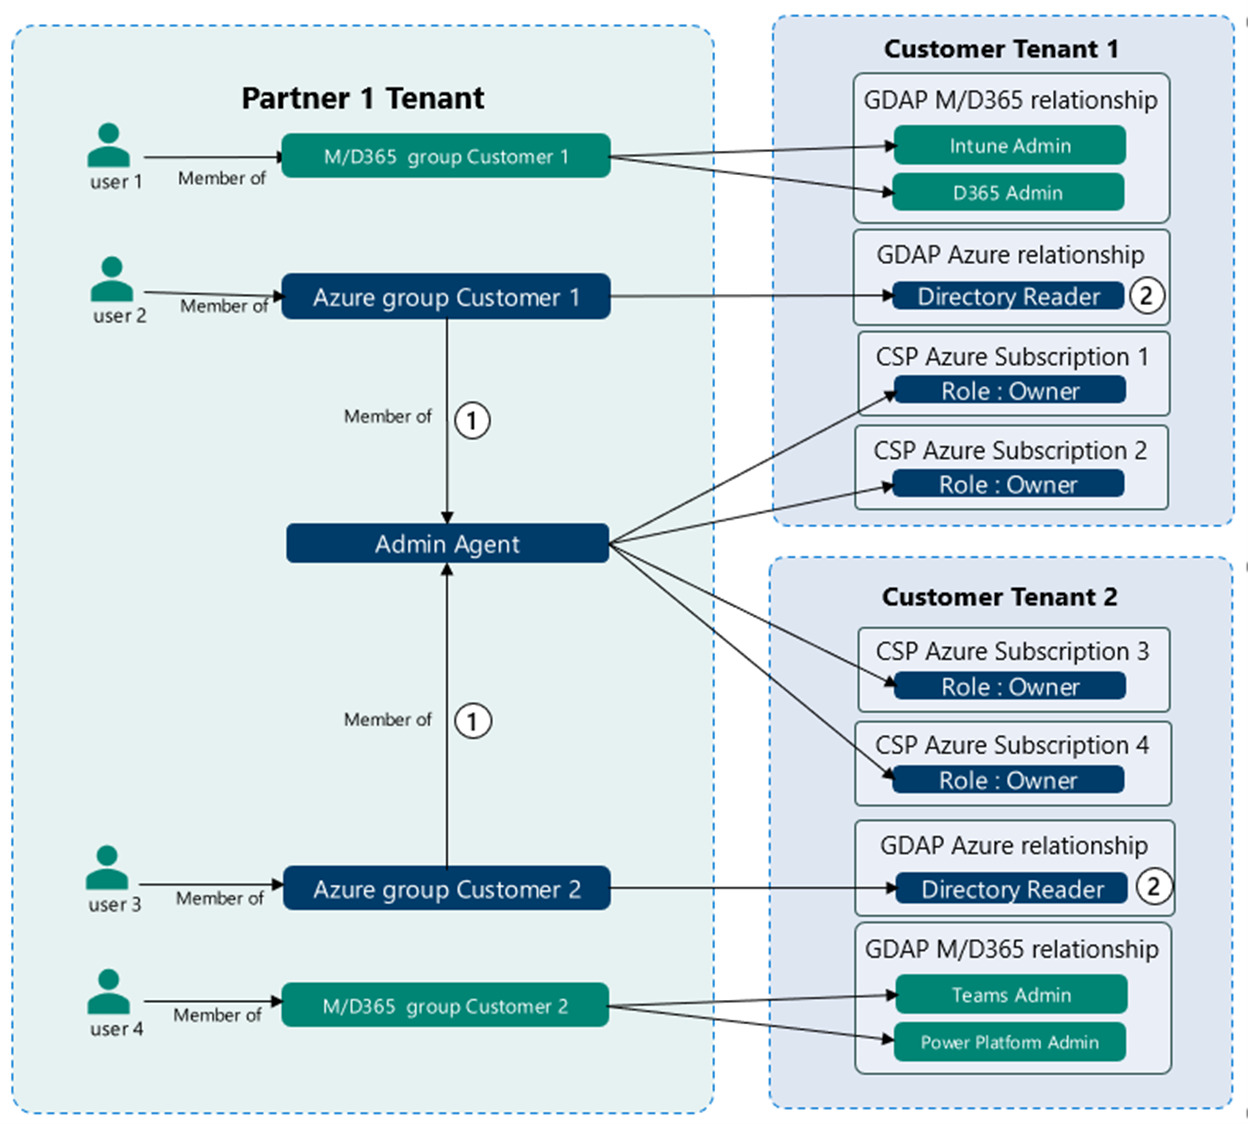
微软的细粒度委派管理权限(GDAP) 是一种通过 Microsoft Azure 为组织内的个人或组分配特定管理权限的方法。这种方法可以更精细地控制不同人员可以执行的操作,降低意外、未经授权或未识别更改的风险,同时减少由托管服务提供商 (MSP) 支持的公司的权限风险。
GDAP 允许管理员分配特定任务或领域的权限,例如管理用户帐户、配置网络设置或访问敏感数据。这为管理员提供了访问特定权限的合法需求,而无需授予完全管理权限(即“王国的钥匙”)。在中小企业,尤其是在 MSP 环境中,这对于最大限度地降低因权限管理不力而导致数据泄露和其他安全事件的风险至关重要。
共享凭据对任何组织来说都是一个严重的安全风险。在 GDAP 推出之前,许多企业会与所有工程师共享默认的域管理员帐户。这会导致一些无法追溯到单个管理员的未识别关键更改带来不必要的风险。由于这些帐户的密码更改经常被忽略,员工离职后也会导致信息泄露。
对于托管服务提供商 (MSP) 来说,情况有时更糟。在注重安全的 MSP 中,每家公司都拥有自己的默认域管理员帐户。然而,如果不同公司的密码各不相同,有时这些密码很容易被预测。最糟糕的 MSP 可能会在所有客户帐户上使用相同的域管理员密码。一个帐户的简单入侵可能会波及多个其他帐户。2 多年来,这个问题一直是整个 IT 行业面临的挑战,而且耗时费力。
GDAP 增强了信息技术系统、服务器和网络管理的简易性、可支持性和可问责性。所有 IT 组织都应该采用它。
对关键管理权限进行细粒度控制具有巨大的优势。赋予工程师执行特定服务的权限,而无需提供控制一切的主密码(Break Glass 帐户),可以显著提高安全性。
GDAP 的设置可能仍然不太完善,因此请务必咨询您的 MSP,了解他们关于采用 GDAP 的流程和政策。共同确定贵组织可接受的风险水平。您会非常庆幸自己提前做好了准备,因为其带来的益处将持续很长一段时间。
来源:
T-Minus365:YouTube 视频。
延伸阅读:
微软:GDAP 常见问题解答
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多