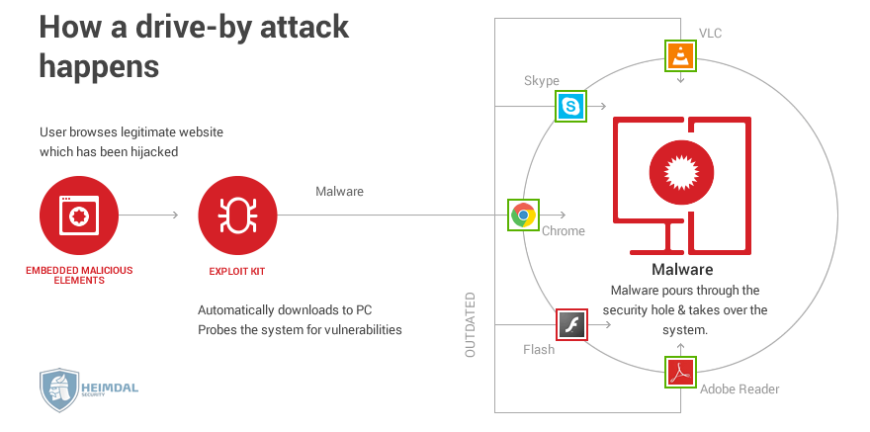
“路过式下载”是指恶意代码在用户不知情的情况下被下载到计算机或移动设备上,这可能会危及您的计算机安全,使您更容易受到黑客的进一步攻击。许多网络攻击需要用户执行某些操作才能触发,而“路过式下载”则完全不需要用户操作。只需毫无戒心的网络用户访问一个已被入侵的网页即可。例如,某个最近被入侵的新闻网站,其后台可能正在秘密下载恶意代码到您的设备上。
谷歌漏洞研究团队 Project Zero 最近发布的证据表明,除了台式机和笔记本电脑外,手机设备还可以通过驱动下载的方式遭到黑客攻击。
来源:迈克菲
相关阅读:
Chrome 即将阻止 Drive-by-Download 恶意广告
对于中小企业而言,最重要的事情是确保所有员工的浏览器和计算机操作系统都已完全打好补丁,以降低恶意软件感染的风险。其次,思科(Umbrella)和WebRoot推出了新的域名服务 (DNS),这些服务可以检查您的DNS请求并自动阻止对已知恶意网站的访问。您可以咨询您的托管服务提供商 (MSP) 是否支持部署这些DNS解决方案。第三,与打补丁同等重要的,是为员工提供安全意识培训,让他们了解如何判断网站是否安全(以及其他许多相关主题)。自2019年7月起,所有网站都应显示一个锁形图标,表示该网站已注册安全套接字层 (SSL) 证书。这可以确保您的计算机与该网站之间的所有通信都经过安全加密。SSL注册机构会在颁发SSL证书之前验证网站所有者的身份。但是,拥有SSL证书并不能保证网站没有被入侵。它仍然有可能将恶意软件推送到用户的计算机上。它允许根据网站证书中的联系信息快速将入侵事件升级至网站所有者,从而缩短其在入侵后在线的时间。此外,还有一些适用于浏览器的安全搜索插件,可以提供在 Google 或 Bing 等搜索引擎搜索结果中出现的网站的信誉信息;这些插件被称为浏览器扩展程序。例如,McAfee 的安全搜索工具Web Advisor就是其中之一。某些浏览器扩展程序的管理、安装和维护可能比较繁琐,因此请谨慎使用最后这条建议。CyberHoot 建议高级用户而非普通员工使用这些扩展程序。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




