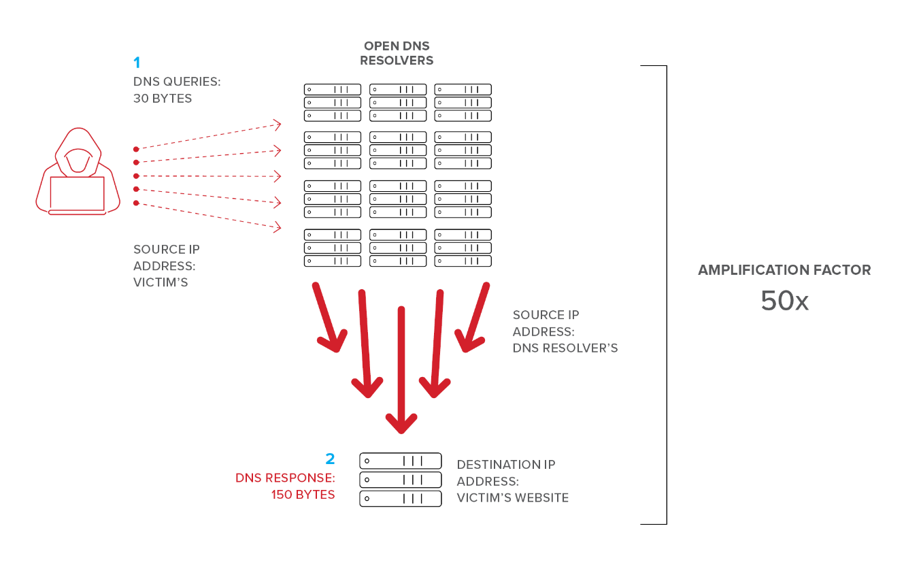
DNS反射攻击,也称为DNS放大攻击,是一种分布式拒绝服务(DDoS)攻击。在这种攻击中,黑客利用开放的DNS服务器,将其攻击流量放大至原始流量的100倍。这种DDoS攻击可以将100MB的DNS请求流量转化为10GB的DDoS流量,最终导致目标在线资源的正常用户无法访问。
TCP 确实需要三次握手。这可以防止大多数 TCP 欺骗攻击得逞,因为 TCP/IP 协议栈可以高效地向任何意外传入的 TCP 握手请求发送 RST(重置)数据包。然而,由于建立三次握手的开销,DNS 通常不使用 TCP 进行通信。DNS 最看重效率和速度,因此转而使用 UDP(用户数据报数据包)。这就是为什么它在这次 DNS 放大攻击中能够奏效的原因……因为 UDP 数据包不需要三次握手。
在反射攻击中,攻击者会使用目标机器的伪造源 IP 地址,向互联网上的开放 DNS 服务器发送多个伪造的 DNS 请求。接收 DNS 服务器会忠实地将请求的响应数据发送到伪造的源 IP 返回地址。在这种攻击中,攻击者会用这些篡改的请求淹没 DNS 服务器,最终导致目标机器被大量 UDP 数据包压垮,使其无法再响应合法查询。但并非总是如此。UDP 处理效率很高,因此需要大量的伪造连接。但如果我们能以某种方式放大攻击呢?
黑客们正是利用了这种狡猾手段。他们将反射攻击从DNS服务器的单次响应,转变为请求大型DNS站点的整个ZONE文件。这样,一个包含1字节数据的请求就会被放大,迫使DNS服务器在响应数据包中发送30倍的数据。
在 DNS 放大和反射攻击中,控制少量僵尸网络系统的黑客可以将攻击流量放大 100 倍,从而向目标机器造成毁灭性的数据洪流,使其离线。
等等。这或许有点难以接受。在25年的网络安全经验中,CyberHoot 从未见过针对中小企业的此类 DDOS 攻击。Verizon 在其 DBIR 中列出的 20 大攻击中也没有列出此类攻击。虽然可能存在,但这并不意味着它一定存在。如果您遭受了类似的 DDOS 攻击,那么您需要立即联系以下列表中的 DDOS 防护供应商,并实施他们的按需解决方案之一。紧急情况下的设置成本会更高,但如果您从未遭受过攻击,就永远无需付费。
Imperva | NetScout | Akamai | CloudFlare | Radware
相关术语:僵尸网络、僵尸网络控制者和僵尸网络主控者、分布式拒绝服务攻击 (DDoS)
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多

