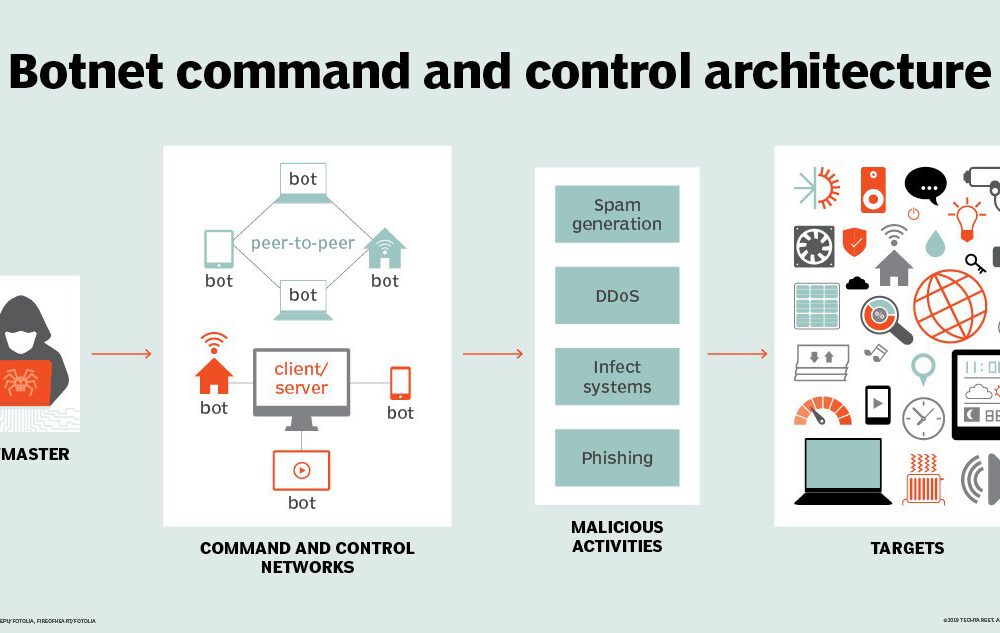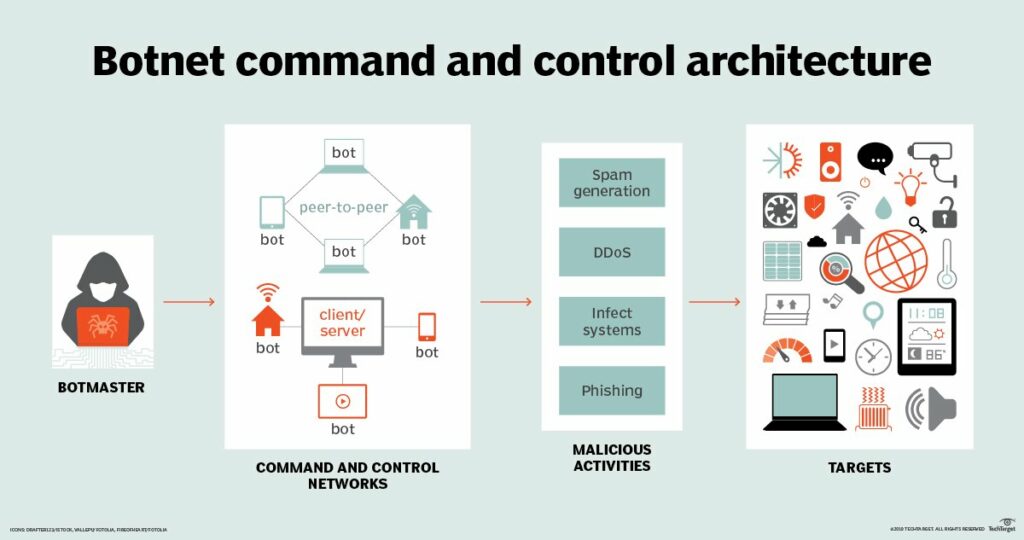
命令与控制 (C&C) 服务器是由网络犯罪分子远程控制的计算机,用作指挥中心,向已感染恶意软件的系统发送指令,这些系统通常是大型僵尸网络的一部分。运行恶意软件并与基于互联网的 C&C 服务器通信的系统可以从您的组织中窃取关键数据,例如,Emotet 病毒会捕获用户密码并将其发送到在线的 C&C 服务器。它们还会造成更多其他危害。
C&C 通信中使用的其他恶意软件会进行诸如加密货币挖矿(又称加密劫持)、参与拒绝服务攻击,或者只是静静地等待拥有僵尸网络的黑客需要它们执行某些任务,并向它们发出唤醒和执行某些任务的命令。
建立 C&C 通信通常是攻击者在网络或组织内部横向移动的重要一步。这是因为恶意软件可以接收新的指令和恶意软件,从而扫描本地网络,寻找其他可能被入侵的风险系统。
相关阅读:DNS加密对企业威胁猎手意味着什么
来源:趋势科技
通过对员工进行常见感染源的培训,阻止此类恶意软件入侵您的网络。这些僵尸程序和僵尸网络会通过网络钓鱼攻击以及弱身份验证的远程访问(未使用双因素身份验证的远程访问)渗透到您的公司。为了防范僵尸程序和僵尸网络,中小企业主应始终确保做到以下几点:
这些步骤、做法和工具可以提高您的整体安全性和生产力。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。