缓冲区溢出攻击是指程序试图向一块内存块(内存缓冲区)填充超过其容量限制的数据。缓冲区本质上是存储数据的区域,用于在数据从一个位置传输到另一个位置时临时保存数据。
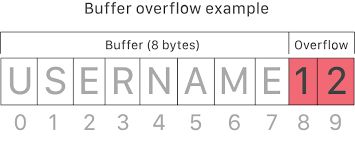
当黑客向易受攻击的应用程序发送恶意输入时,他们可以强制应用程序执行恶意代码,从而控制计算机或导致系统崩溃。缓冲区溢出漏洞是由程序员的错误造成的,这些错误很容易理解,但很难避免和防范。
攻击者会利用缓冲区溢出问题,覆盖应用程序内存、更改程序执行路径、触发损坏文件或泄露敏感信息的响应。例如,攻击者可能会引入额外的代码,向应用程序发送新的指令,以获取对您 IT 系统的特权访问权限。
延伸阅读:
相关术语:
缓冲区溢出防护首先与开发软件的企业息息相关。应培训开发人员了解 OWASP 十大编码错误,帮助他们理解边界检查和输入验证在代码编写中的重要性。市面上大多数静态代码扫描解决方案都会进行输入验证测试,并在设置不正确时发出警报。务必将静态和动态代码扫描融入到软件开发生命周期中。
对于非开发型企业,您需要关注您购买并在企业中使用的 COTS 软件中可能存在的漏洞。有时,这些软件可能存在缓冲区溢出漏洞,这可能会导致您的计算系统受到威胁。请始终监控供应商的安全公告并及时应用补丁,以确保您的软件环境安全可靠,免受这些漏洞以及其他众多漏洞的侵害。
无论是在别人的代码中还是在您自己的代码中,缓冲区溢出攻击都很容易预防。请注意这一点,避免代价高昂的错误。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。