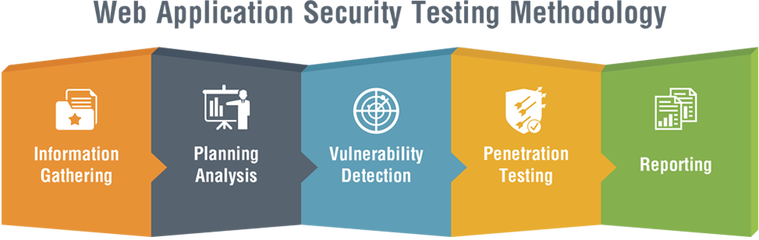
应用程序安全评估可以手动或自动执行,通常贯穿整个软件开发生命周期。它通常包括关注安全协议的使用、对应用程序代码执行既定的安全检查、定期进行代码评估,以及对开发人员进行安全编码实践和常见错误(OWASP Top 10)方面的培训。Web 应用程序安全评估旨在持续监控网站安全,帮助识别和防御应用程序漏洞,并确保支持应用程序和底层系统始终保持最新状态并及时更新。
来源:白帽安全
延伸阅读:全球安全评估市场蓬勃发展
网站应用程序安全评估会检查并监控可疑的网络流量和活动,并包含各种漏洞扫描程序、代码分析器和渗透测试工具。自行开发应用程序的中小型企业应将这些措施纳入其开发活动中。中小企业还应根据 OWASP 十大常见编码错误,为其开发人员提供关于最常见的不安全编码实践和常见错误的培训。CyberHoot 提供了一系列 10 个 OWASP 安全最佳实践视频,可供您的开发人员进行此类培训。
https://www.youtube.com/watch?v=qqdMShR-FWw
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




