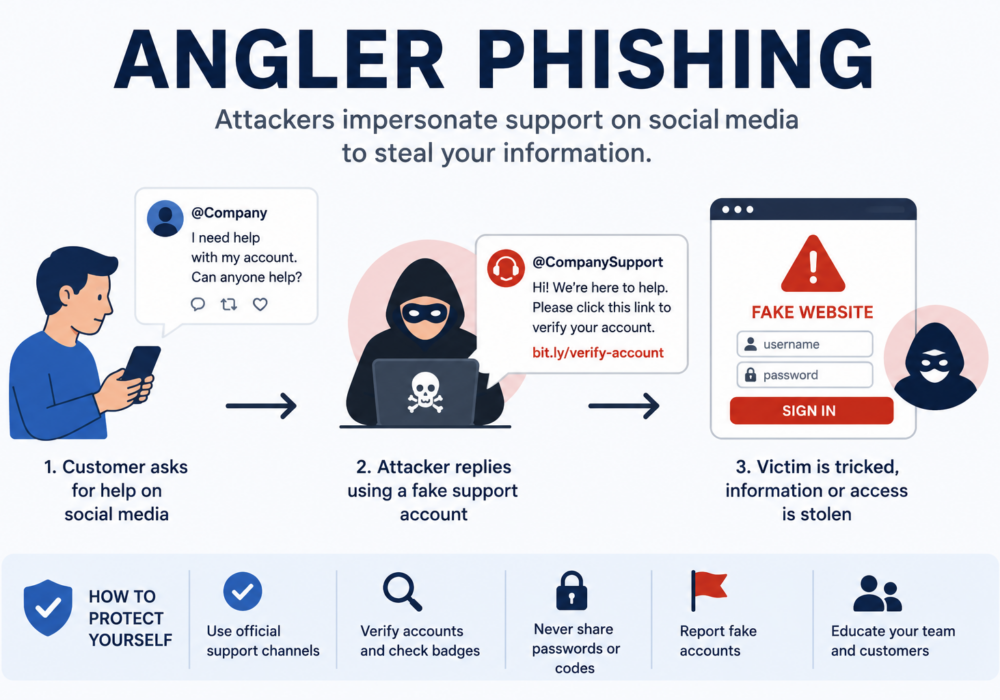
钓鱼式网络钓鱼是一种社会工程攻击,网络犯罪分子在社交媒体上冒充公司客户支持团队,诱骗人们泄露敏感信息、下载恶意软件或进行欺诈性支付。
攻击者不会发送钓鱼邮件,而是监控 X(原 Twitter)、Facebook、Instagram 和 LinkedIn 等平台,寻找向公司寻求帮助的用户。然后,他们会迅速使用与公司官方支持账号极其相似的虚假账号做出回应。
由于受害者误以为自己是在与合法的客户服务部门沟通,因此钓鱼类网络钓鱼可能非常有效。
典型的钓鱼类网络钓鱼攻击遵循以下步骤:
这些虚假账户往往看起来很逼真,让用户很难将它们与合法的支持渠道区分开来。
攻击者利用钓鱼类网络钓鱼进行以下操作:
中小企业越来越依赖社交媒体与客户互动。如果攻击者冒充企业,客户可能在不知情的情况下泄露敏感信息或蒙受经济损失,从而损害公司声誉。
潜在后果包括:
中小企业往往缺乏持续监控社交媒体的资源,这使它们成为容易受到攻击的目标。
托管服务提供商 (MSP) 通常通过电子邮件、聊天和社交媒体提供支持。攻击者可以冒充 MSP 技术人员或支持帐户来攻击客户。
风险包括:
由于 MSP 是值得信赖的顾问,攻击者经常利用这种信任来欺骗客户。
企业可以通过以下方式降低风险:
| 钓鱼者网络钓鱼 | 传统网络钓鱼 |
|---|---|
| 发生在社交媒体上 | 通常通过电子邮件或短信发送。 |
| 冒充客服 | 冒充银行、公司或同事 |
| 目标人群是寻求帮助的人 | 针对所有收到该信息的人 |
| 通常以公开帖子开始 | 通常始于未经请求的信息 |
钓鱼式网络钓鱼是一种基于社交媒体的网络钓鱼攻击,它通过冒充合法公司账户来利用客户对客服的信任。对于中小企业而言,它会损害客户关系、导致欺诈并损害品牌声誉。对于托管服务提供商 (MSP) 而言,风险更大,因为攻击者可能冒充受信任的技术人员来获取客户系统的访问权限。监控社交媒体、教育用户以及保护官方账户是抵御钓鱼式网络钓鱼攻击的关键防御措施。在攻击者利用这些信息之前,保护账户和敏感信息的安全至关重要。对于中小企业而言,这可以提供账户被盗用和勒索软件攻击的早期预警系统。对于托管服务提供商而言,这可以实现主动客户保护,增强托管安全服务,并通过在威胁演变为安全事件之前识别它们来展现持续的网络安全价值。
延伸阅读:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



严重性:严重 (CVSS 9.2) | 发布日期:2026 年 10 月 22 日 10 月 21 日,PHP 中发现了两个严重缺陷……
了解更多