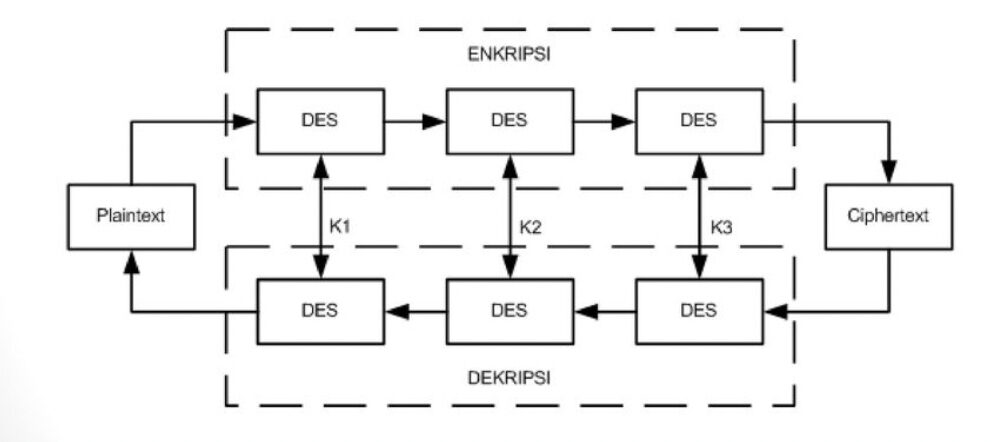
3DES 加密,也称为三重数据加密标准 (DES),是一种加密技术,它将分组密码算法应用于每个数据块三次。三重 DES 增加了密钥长度,以确保通过加密能力提供更高的安全性。每个数据块包含 64 位数据。三个密钥被称为捆绑密钥,每个密钥 56 位。数据加密标准中有三种密钥选项:
密钥选项 #3 称为三重 DES。三重 DES 密钥长度为 168 位,但密钥安全性降至 112 位。
三重 DES 对输入数据进行三次加密。这三个密钥分别称为 k1、k2 和 k3。该技术包含在 ANSIX 9.52 标准中。三重 DES 向后兼容常规 DES。
三重DES的优势在于其密钥长度较长,比大多数其他加密模式的密钥长度都要长。然而,近年来,美国国家标准与技术研究院(NIST)已用高级加密标准(AES)取代了DES算法。
对于所有中小企业和托管服务提供商而言,加密和密码学至关重要,它们能够保护关键敏感信息的机密性和完整性。加密在保护数据可用性方面也发挥着重要作用,因为如果备份包含关键敏感数据,则必须对其进行加密保护。
中小企业或托管服务提供商 (MSP) 可能受制于CMMC、HIPAA或PCI等法规,这些法规都要求采用特定形式的数据加密。例如,根据《健康保险流通与责任法案》(HIPAA)保护的个人医疗记录、根据支付卡行业数据安全标准 (PCI-DSS) 保护的信用卡主账号 (PAN) 信息、根据 CMMC 法规保护的受控非密信息 (CUI),甚至包括欧盟《通用数据保护法》 (GDPR)或美国《加州消费者隐私法案》 (CCPA) 保护的非公开个人信息 (NPPI)。
中小企业应对行业合规要求的一种策略是,从一开始就不要持有此类数据。例如,通过与在线支付服务提供商合作,通常可以避免 PCI 合规义务。这些服务提供商会在您无法控制的情况下执行信用卡授权,并仅提供授权码或批准码。但是,如果中小企业/托管服务提供商 (MSP) 必须收集和存储关键敏感数据,则必须使用加密技术保护这些数据。如今,这意味着使用高级加密标准 (AES) 加密,这是目前最强大的算法,可以生成单向函数,从而保护您的数据免遭泄露和损坏。
中小企业/托管服务提供商 (MSP) 应使用 Microsoft 的 BitLocker 或 Apple 的 FileVault 加密笔记本电脑和平板电脑,以保护其中的关键敏感数据免遭泄露。这样可以将设备被盗或丢失的损失控制在财务损失或成本范围内,而不是因泄露受监管的关键或敏感数据(HIPAA 记录、PCI 或 CMMC)而遭受巨额罚款。
与物理密钥一样,逻辑密钥管理也至关重要。务必将解密密钥存储在安全的地方,而不是密钥本身解密数据的设备上。务必使用强健、长且唯一的密码来保护密钥的使用,并将密钥存储在密码管理器中,该管理器本身也采用类似的密码控制和双因素身份验证进行保护。除了加密和密钥管理之外,公司还可以采取以下措施来进一步保护自身免受攻击。
以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。
除了网络保险之外,以上所有建议都已集成到 CyberHoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注:如果您想订阅我们的新闻简报,请在此处注册。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。