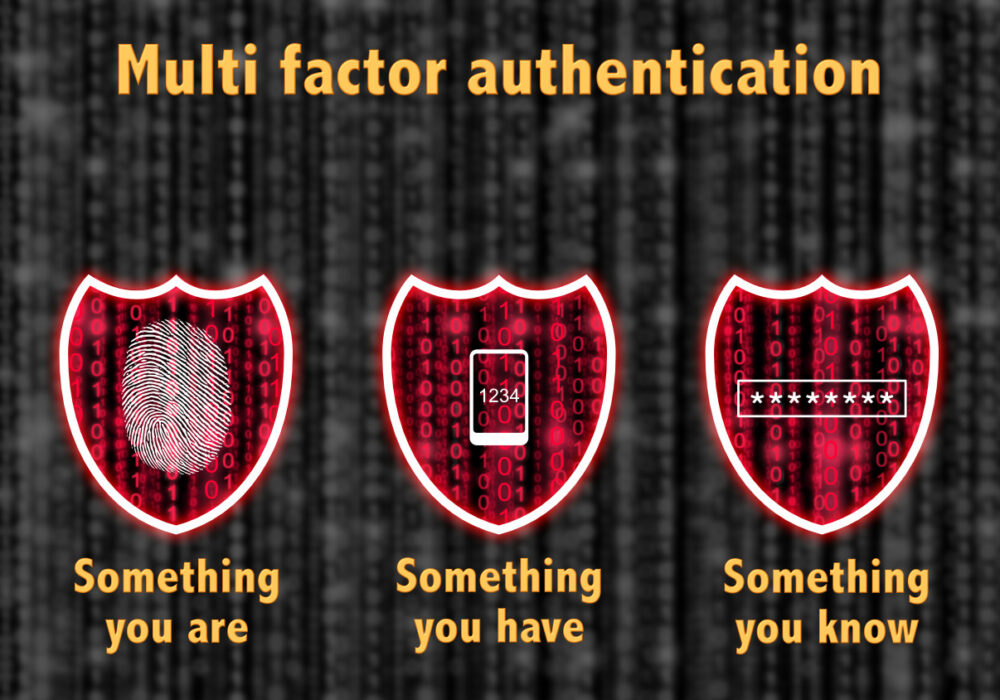
作为网络安全领域的资深人士,CyberHoot 的 vCISO 见证了多因素身份验证 (MFA) 技术多年来的演变。虽然基于短信的 MFA 因其便捷性和易于实施而得到广泛应用,但它也存在一些可被攻击者利用的漏洞。在本篇博文中,我们将探讨基于短信的 MFA 的相关风险,包括缺乏加密、网络中断、SS7 攻击、社会工程学和 SIM 卡交换。此外,我们还将推荐一些安全性更高的 MFA 替代解决方案。
基于短信的 MFA 容易受到各种类型的攻击,因此其安全性低于其他 MFA 方法。短信缺乏加密、SS7 攻击风险、社会工程学以及 SIM 卡交换等都是基于短信的 MFA 面临的重大风险。
短信未加密,因此很容易被攻击者拦截和读取。如果短信包含敏感信息,例如六位数验证码,攻击者可以利用它来访问目标账户。
移动运营商网络难免会遇到网络中断导致短信无法发送的情况。虽然这种情况很少发生,但在互联网正常运行的情况下,这种情况可能会发生,从而导致您在紧急情况下无法访问重要账户。
SS7 代表信令系统 7,该协议于 1988 年首次部署,并于 1993 年(30 年前)进行了最后一次更新。电信公司使用它来在移动运营商网络之间交换信息。黑客可以利用 SS7 中的漏洞拦截并重定向原本发送给目标收件人的短信。这种攻击被称为 SS7 攻击。它允许攻击者拦截 MFA 流程并获取目标账户的第二因素凭证。结合重复使用的密码,黑客可以利用这种 MFA 保护机制访问关键账户。
社会工程学是攻击者用来诱骗个人泄露机密信息的一种手段。在基于短信的多重身份验证 (MFA) 中,攻击者可以联系受害者的移动服务提供商,冒充受害者以获取与其电话号码关联的 SIM 卡。利用 SIM 卡,攻击者可以接收原本发送给受害者的短信,绕过 MFA 流程并获得目标账户的访问权限。另一种 SIM 卡攻击形式称为 SIM 卡交换 (SIM-Swapping),我们现在将对此进行研究。
SIM 卡交换是攻击者用来控制受害者电话号码的一种技术。攻击者可以冒充受害者,诱使移动服务提供商将受害者的电话号码转移到他们持有的 SIM 卡上。控制受害者的电话号码后,攻击者可以访问第二重身份验证(短信验证码),并使用已泄露、重复使用或破解的账户密码访问目标账户。
这些代表了基于短信的多重身份验证的五大风险。如果您必须使用短信多重身份验证(即使 CyberHoot 建议您不要再使用),我们将关注一些最佳实践。然后,我们将为您提供比基于短信的多重身份验证更安全的替代方法。
尽管存在漏洞,但基于短信的 MFA 在正确使用时仍能提供额外的安全保障。以下是一些有助于降低基于短信的 MFA 相关风险的最佳实践:
为了增强 MFA 的安全性,目前有几种比基于短信的 MFA 更安全的替代解决方案。以下是一些示例:
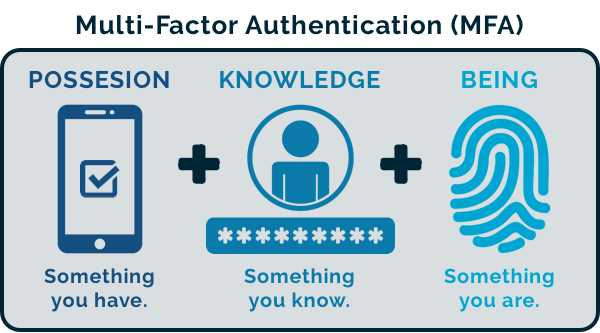
基于短信的 MFA 是一种广泛使用的提供额外安全保障的方法,但它存在严重的漏洞,容易被攻击者利用。缺乏加密、网络中断、SS7 攻击、社会工程学和 SIM 卡交换都是基于短信的 MFA 带来的风险。虽然有一些最佳实践可以帮助降低这些风险,但也存在一些其他 MFA 解决方案可以提供更安全的方案,例如移动身份验证器应用、硬件令牌和生物识别身份验证。
作为网络安全老手,CyberHoot 建议个人和组织考虑这些替代解决方案,以增强他们的安全态势并保护他们的敏感信息和资产。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。