美国国防部 (DoD) 一直在制定一项名为网络安全成熟度模型认证 (CMMC) 的全新通用标准。该模型的开发源于其前身——《国防采办联邦法规补充》(通常称为“DFARS”)的缓慢推广。人们普遍认识到,DFARS 中那种“一刀切”式的规定并不奏效,导致国防部承包商谎称符合其中的规定,而实际上他们并未遵守。这种认识促成了五级网络安全成熟度量表的制定,国防部承包商可以据此进行自我评估并获得认证。这就是所谓的 CMMC 标准。
您可以查看CMMC草案v0.7,该草案可在CMMC网站上找到。该文件展示了如何根据基于NIST的1-5级成熟度评级标准对企业进行评估,其中1级代表基本的网络安全防护,5级代表先进且不断进步的网络安全计划,该计划将策略、流程、可重复性和有效性相结合,以主动防御网络威胁。CMMC侧重于传统的NIST 8700-171控制措施,并添加了一些“其他”控制措施,以增强这项针对美国国防部的特定计划。标准控制措施领域包括:
虽然 CMMC 仍在制定中,但早期草案显示,组织将能够通过以下五个级别之一的认证,达到合规要求。CMMC 将审查并整合各种网络安全标准和最佳实践,并将这些控制措施和流程映射到从基础网络安全到高级网络安全的多个成熟度级别。以下是我们目前对 CMMC 级别及其各自要求的了解:
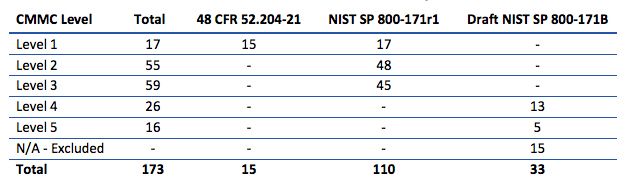
目前尚待确定的是,国防部承包商在支持国防工业工作时,需要获得何种级别的认证才能处理受控非机密信息 (CUI)。随着这项新立法倡议和标准的制定和发布,更多信息将陆续公布。目前已认识到,国防承包商、分包商或总承包商能够访问的 CUI 数据,将决定其合规级别。
主承包商和分包商并非所有合同都需遵守相同的CMMC安全要求:来源: FedScoop.com
如本文所述,新冠肺炎疫情导致许多CMMC合规计划出现延误。如有新的信息,我们将及时发布。
首先,评估您的操作是否符合 NIST 800-171 标准,CMMC 正是基于该标准构建的(并添加了一些控制)。
使用上面列出的 14 个控制域,直接进行自我评估或聘请网络安全顾问进行评估。衡量并报告您在这 14 个控制域内的合规性。
其次,创建系统安全计划,其中概述了根据 NIST 800-171 要求所采取的当前保护措施。
该文件允许您开始写下保护受控非机密信息 (CUI) 的所有保护措施。
第三,记录你的补救计划,以解决你不符合 NIST 800-171 标准的领域。
这通常以风险登记册的形式完成,其中根据对组织的关键性、影响和重要性按优先顺序列出差距。
第四,开始执行您的补救计划并解决上述第三步中发现的差距。
与咨询机构或托管服务提供商合作通常能为您提供一些最快速有效的方法来弥补网络安全计划中的缺陷。这是因为托管服务提供商 (MSP) 的评估标准是基于交付成果的。如果在员工面临其他所有需求的情况下尝试内部完成这项工作,可能会导致员工倦怠,并且在当前失业率如此低的经济环境下,员工流失率也会随之上升。因此,在尝试利用内部资源满足这一新标准时务必谨慎。
最后,确保使用可以证明您所做的事情的工件来记录您的流程。
在审计过程中,很多时候流程已经完成,但却没有方法或证据来轻松证明流程已完成。设计您的合规计划,以维护流程已完成的记录或证据。例如,创建一个离职流程,记录每位离职员工的离职情况。
CyberHoot 旨在通过提醒、跟踪并上报管理层,确保所有员工遵守您的政策、流程和网络安全培训,并发现哪些员工符合哪些员工不符合。它完全自动化了这一流程,让您无需再处理各种文书工作、进行单独的人力资源文件审核或任何类似操作。一位客户曾说过,CyberHoot 的便捷性和简单性可见一斑:
“我使用 CyberHoot 一天的工作量就超过了我们之前使用旧产品一年的工作量!”——丹尼尔·里克曼,J&L Cable
访问 CyberHoot.com 进行免费试用并开始准备 CMMC 审计和认证。
Neoscope 已运营 12 年,致力于帮助新英格兰地区乃至全美各地的客户监控、管理和修复其信息技术基础设施。我们通过提供审计线索和经得起严格审查的流程来做到这一点。立即联系 Neoscope,探讨您的 CMMC 准备需求。您今天采取的积极主动的方法,可以避免未来因 CMMC 认证失败而丢失关键政府合同。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。