作为一家托管服务提供商 (MSP),您深知您的客户非常重视抵御网络攻击。这正是他们选择您的原因之一。如今,数据泄露事件屡见不鲜,2021 年,中小企业 (SMB) 平均因此损失 108,000 万美元,而大型企业则可能损失高达数百万美元。事实上,在过去两年中经历过数据泄露事件的安全专业人员中,99% 的人认为,如果采取了正确的措施,这些事件是可以避免的。而且,最常见的答案是,71% 的人表示,加强用户安全意识培训有助于最大限度地减少或避免此类泄露事件的发生。目前,只有60% 的 MSP将安全意识培训纳入其托管服务产品中。
简而言之,安全意识培训包含旨在教育用户了解安全最佳实践、潜在威胁以及如何保护自身和所在组织网络安全的教育材料和模拟演练。安全意识培训主要通过在线“课程”进行,这些课程可能包括短视频、测验、互动游戏等,以及网络钓鱼模拟。网络钓鱼测试允许管理员通过发送模拟钓鱼邮件来评估用户的安全意识,并观察哪些员工会点击邮件中的链接或提交数据。
SAT 服务通常与公司用户相关的其他工具和服务相结合,包括:
研究表明,人为错误是造成90%安全漏洞的原因,而且这一比例还在不断上升。未经培训且缺乏安全意识的员工可能是企业面临的最大安全风险。托管服务提供商 (MSP) 提供的创新型尖端安全技术固然令人印象深刻,但如果钓鱼邮件绕过了垃圾邮件过滤器,或者员工使用“Password123”之类的密码来保护未设置多因素身份验证的工作账户,又会发生什么呢?据估计,78% 的安全决策者和影响者认为,在应对安全威胁时,培训和技术同等重要。
在为员工进行安全意识培训时,选择正确的授课方式至关重要。如前所述,简短的培训视频并在视频末尾进行测验是最佳做法。事实证明,摒弃由IT专业人员进行长达60多分钟的“网络安全意识”PowerPoint演示文稿非常有效;太多人在超过5-10分钟的培训中打瞌睡。每月进行一次3-5分钟的安全培训,并附上简短的测验来测试员工的安全意识,直接发送到用户的邮箱,是目前最简单、最有效、最省力的SAT方法。
没有任何技术能够完美无缺地保护您的组织,因此用户是抵御安全漏洞的最后一道防线。经过适当培训的用户比未经培训的用户更有可能识别攻击并做出正确应对。训练有素的用户将成为您的“人肉防火墙”,与您的技术防护措施协同工作,共同守护您的业务。
通过意识培训,组织可以在整个组织内推广良好的安全实践,以便员工能够对威胁做出适当的反应。SAT 复习与体育复习并无二致;练习得越多,就越精进。
意识培训能让管理员深入了解用户的行为。如果管理员知道哪些人通过了或未通过网络钓鱼模拟,或者表现出了危险行为,他们就能着手解决人工防火墙中最薄弱的环节。即使是在运营良好的公司,屡犯者也可能面临职业发展障碍。
安全意识培训是满足 HIPAA、PCI、FINRA、CMMC 和 ITAR 等法规要求的必要条件。不合规可能导致巨额罚款。高度遵守安全意识培训 (SAT) 可以降低保险费,因为它能向保险公司证明您在网络安全计划开发和风险降低策略方面投入了足够的资金。
CyberHoot通过提供引人入胜、简短易懂的安全意识培训,帮助用户降低本文中提到的风险。用户可以通过我们的程序模块,每月观看 12 个时长不超过 60 秒的视频。
所有 CyberHoot 培训信息均直接发送到每位用户的收件箱。用户点击链接即可立即开始培训,无需登录网站。这消除了最终用户常见的摩擦点,从而大大降低了合规性。
大多数 SAT 平台都是封闭的。只要你使用他们的产品,你就只能得到单一口味的冰淇淋。向客户和用户播放同一种类型的宣传视频的时间越长,用户的参与度就越低。CyberHoot 通过我们的开放平台消除了这种无聊感,使我们能够从最佳在线资源中为您提供新颖的内容,始终关注新兴威胁,并为您精心策划,让您无需跟踪任何内容。
CyberHoot 的开放平台允许 MSP 将产品培训嵌入到项目部署中。想象一下,如果您在项目部署期间自动在 Teams 上异步培训客户用户,服务台呼叫次数会减少多少?用户也会更乐于学习如何使用新工具,从而为您的客户关系增添 MSP 价值。
CyberHoot 免费提供 60 多个产品培训计划,帮助用户高效使用 Microsoft One Drive、Sharepoint 和 Teams 等工具(大多数其他 Microsoft 产品也包括在内)以及 LastPass、1Password 等安全产品、HubSpot、Salesforce 等销售工具、Quickbooks 和 ADP 等财务应用程序等。
CyberHoot 的一位客户在进行了三年的安全意识培训后,首次提交了网络钓鱼测试。这次测试的结果似乎让人对 SAT 的价值产生了怀疑,因为有数十人点击了网络钓鱼测试链接,其中 3 人提供了自己的凭证。这太令人震惊了!为什么?
答案很有意思。后续所有测试都证明了用户具备相关知识,没有一个人再次提供凭证,而且在这些钓鱼测试中,点击虚假网站的用户不到5人。事实证明,用户一直都具备相关知识,但由于从未进行过测试,所以未能将其付诸实践。这就是为什么每季度进行一次钓鱼测试如此重要。它可以让你的用户承担责任,而不会成为他们的负担(钓鱼测试越多,效率就越低)。
CyberHoot 可以向您的用户发送 50 多种网络钓鱼模拟,以此来测试您的员工。测试他们是否会通过点击链接或向虚假登录页面提交数据来上当受骗。CyberHoot 与众多知名品牌和公司合作,提供逼真的现实网络钓鱼邮件,模拟亚马逊、领英、微软、UPS、联邦快递、Docu-Sign 等品牌!
CyberHoot 的网络安全策略模块满足您所有的网络安全治理策略需求。您可以将治理策略直接发送到用户的收件箱,供用户阅读,并以电子签名的形式确认并跟踪用户的合规性。CyberHoot 提供超过 25 个现成的网络安全策略模板,可根据每位客户的需求轻松定制。
想知道贵公司的安全体系成熟度如何?CyberHoot 提供一套强大的网络安全评估/调查工具,帮助托管服务提供商 (MSP) 和企业评估自身安全体系的成熟度。我们的评估能够识别出必须解决的常见漏洞。CyberHoot 提供不同级别、基于 NIST 的风险评估,可直接发送到任何人的邮箱。您甚至可以在网站上发布调查问卷,评估潜在客户!
CyberHoot 为所有客户提供暗网扫描服务。CyberHoot 利用两个暗网数据库来检测电子邮件地址是否已在数据泄露事件中暴露。新的泄露事件会受到监控并报告给管理员,管理员可以上报给最终用户。管理员会收到详细的响应说明,以便更轻松地进行报告。
许多 SAT 的合规性较差。CyberHoot 通过自动化大部分流程,无需任何管理,从而消除了合规性障碍。当员工未完成任务时,系统会自动向每位经理发送电子邮件,从而提高用户合规性。每周递归管理合规性报告也改进了后续报告。
现代网络安全 SAT SaaS 产品的功能远不止网络安全意识培训。当您正在寻找针对此用户培训问题的专属解决方案时,CyberHoot 建议您寻找一种能够尽可能消除摩擦点的工具。SAT 中应考虑以下常见摩擦点:
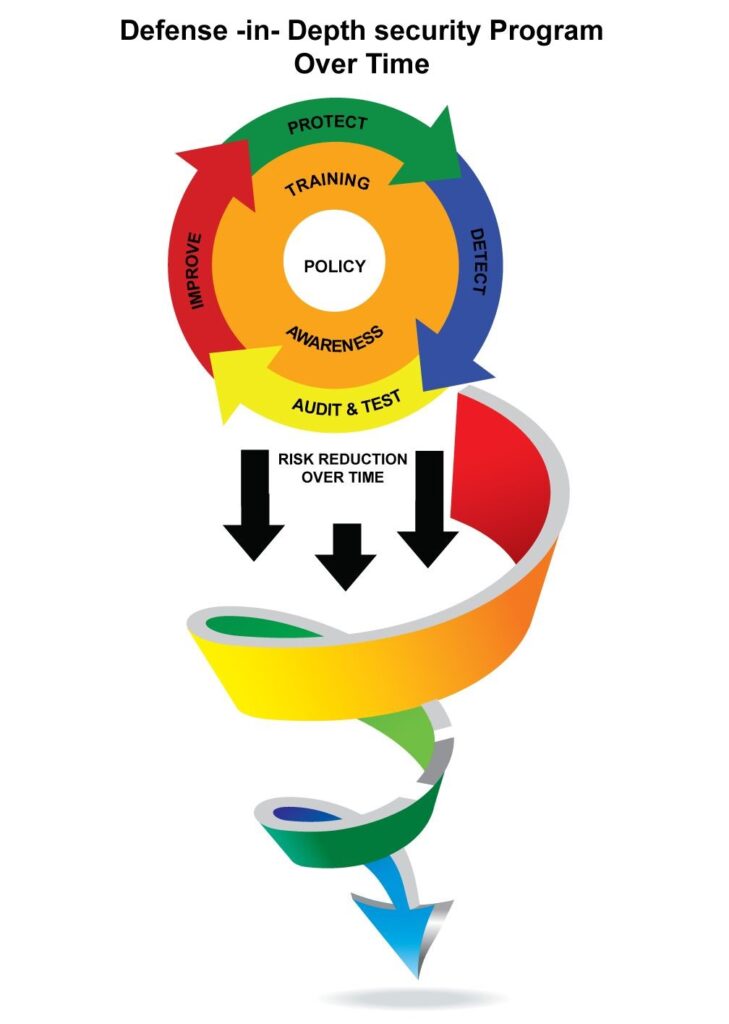
一旦找到能够消除这些摩擦点的工具,你就可以开始你的网络安全程序开发之旅了。祝你好运,这一点在今天比以往任何时候都更加重要。
来源:
延伸阅读:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。