过去十年,软件即服务 (SaaS)应用为企业带来了巨大的价值,并彻底改变了企业运营模式。疫情迫使许多企业将员工从基于办公室或桌面端的应用迁移到基于云端的 SaaS 应用。这些 SaaS 应用涵盖了从办公软件到功能强大的通信工具等各种产品。一些最受欢迎的商业应用包括Salesforce、Google Workspace、Slack、HubSpot、Microsoft Office 365和Zoom。
大多数人在将所需应用连接到 Google Workspace、O365 环境或类似服务时,都不会过多考虑。用户执行的简单操作,例如创建电子邮件或更新CRM中的联系人,都可能在这些已连接的平台中触发其他一些自动操作和通知。
OAuth和单点登录 (SSO) 技术简化了身份验证,并提供了可控的访问权限委派。应用程序以作用域 (scope)的形式请求用户授权特定权限。一个应用程序可以请求一个或多个作用域。通过批准这些作用域,用户授予这些应用程序执行代码的权限,从而在其环境中执行后台逻辑。这些应用程序可能无害,也可能像可执行文件一样具有威胁性。
如下图所示,OAuth机制使得应用程序之间的互联变得简单,但许多人却忽略了其可能带来的后果。当这些应用程序和其他 SaaS 平台插件请求权限时,通常都会被毫不犹豫地授予,这反而为黑客提供了更多访问公司数据的机会。这使得公司面临供应链攻击、API 劫持以及恶意第三方应用程序被意外安装到公司设备上的风险。
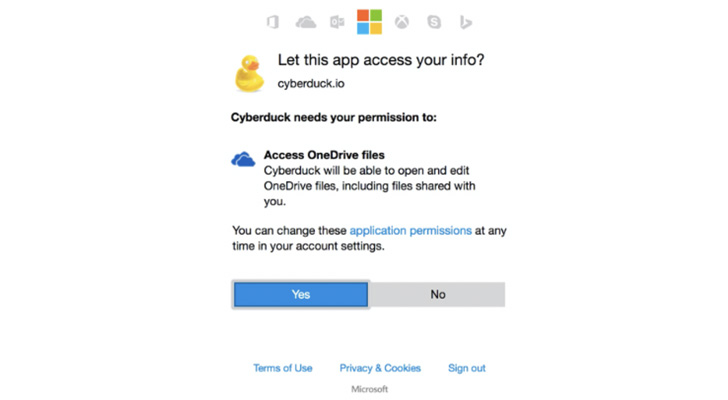
对于本地计算机和可执行文件,组织已经内置了控制措施,使安全团队能够阻止恶意程序和文件。对于 SaaS 应用程序,也需要采取同样的措施。
安全意识培训——网络安全的第一步始终是提高员工的安全意识。一旦员工更加了解 OAuth 机制带来的风险和危险,他们就会更加谨慎地使用这些机制。
启用多因素身份验证——提升组织云安全性的最佳方法之一就是为所有账户启用并强制执行多因素身份验证 (MFA)。对于主要的电子邮件和协作平台而言,这一点尤为重要,因为它可以降低攻击者利用窃取的凭据造成的危害。
政策——企业应制定政策,强制员工提交第三方应用程序的申请。这可以在企业的《可接受使用政策》(AUP) 中实施。
启用 SaaS 安全监控——SaaS 安全监控是 SaaS 架构中至关重要的安全层。它使您能够按部门管理员工对所需 SaaS 应用的访问权限,整合许可证,并为您提供前所未有的 SaaS 架构可视性。Blissfully就是一个能够实现以上所有功能甚至更多功能的优秀平台;它是构建 IT 架构时不可或缺的 SaaS 安全要素。
管理 SaaS 访问权限和密码– 如前所述,某些 SaaS 应用程序无法集成到 SSO 解决方案中。对于这种情况,CyberHoot 建议使用密码管理器。LastPass、1Password、DashLane 或 Bitwarden 等信誉良好的密码管理器允许用户生成强度高且唯一的 14 个字符以上的密码,存储网站凭据以及存储加密的安全笔记。这些工具的另一个优点是,它们允许用户安全地与受信任的员工或客户共享凭据或笔记。
实用建议和常识在这里适用。确保您的用户知道不要盲目接受 SaaS 应用程序请求的所有访问权限,这与默认拒绝手机应用程序访问您的联系人列表或拒绝访问您的位置数据没什么不同。如果它不需要访问权限来运行,您的默认设置应该始终是拒绝访问。
以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。
除了网络保险之外,以上所有建议都已集成到 CyberHoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。
来源:
其他资源:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多