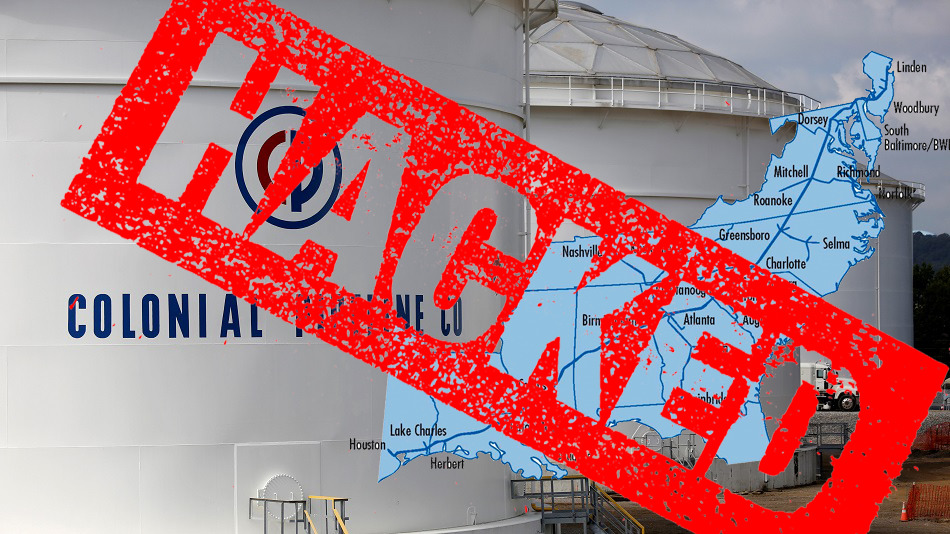
美国最大的输油管道——殖民地输油管道公司(Colonial Pipeline)因遭受勒索软件攻击而停止运营。殖民地输油管道输送美国东海岸45%的燃料,从德克萨斯州延伸至纽约湾区。该公司于2021年5月7日发表声明称,他们发现自己是网络攻击的受害者。
“我们随后确定此事件与勒索软件有关。作为应对措施,我们主动下线了部分系统以遏制威胁,这导致所有管道运营暂时停止,并影响了我们的部分IT系统。”
据彭博社和《华尔街日报》报道,来自FireEye的网络安全事件响应专家正在协助调查,他们将此次攻击与一种名为DarkSide的勒索软件联系起来。
DarkSide于2020年8月成立了网络犯罪组织,截至2021年5月,已公布了超过40名受害者的被盗数据。目前尚不清楚攻击者索要的赎金金额,也不清楚Colonial Pipeline是否支付了赎金。不过,彭博社的一份报告称,此次攻击背后的网络犯罪分子从其网络中窃取了100GB的数据。作为参考,总部位于伦敦的外汇兑换公司Travelex支付了230万美元才“解锁”了5GB的数据。鉴于Colonial Pipeline丢失了100GB的数据,我们可以估算出黑客可能向Colonial Pipeline索要的赎金金额在4000万至5000万美元之间。或许Colonial Pipeline无力支付赎金,是因为美国财政部去年秋季已将比特币支付勒索软件赎金定为非法行为。如果此次勒索软件仅加密了Colonial Pipeline的数据,那么该公司只需几天时间即可从备份中恢复数据。然而,Darkside 组织似乎也在威胁要将一些可以推测为敏感且具有破坏性的信息泄露到互联网上。
近年来,针对公用事业和关键基础设施的网络攻击激增。这种趋势带来的一个问题是,新型勒索软件不仅会加密受害者的数据,还会窃取信息,如果赎金未支付,则会将窃取的数据公之于众。这类勒索软件被称为“泄露软件”( Leakware)。Cyber Hoot 一直关注着泄露软件的这种趋势,Maze Ransomware早在一年多前就开始采用这种新策略。
根据Check Point 和 HackerNews收集的数据,2021 年针对美国公用事业公司的网络攻击平均每周增加 50%,从 3 月初的 171 起增加到 4 月底的 260 起。
勒索软件已引起白宫和业界的广泛关注。新成立的勒索软件工作组 (RTF)汇集了公共和私营机构,共同探讨应对这一问题的方案。RTF 由知名网络安全专家组成,旨在帮助企业主动抵御勒索软件。过去也曾开展过一些打击勒索软件的工作,但工作组的主要目标是降低此类攻击的频率和影响。在 RTF 开展工作的同时,您的公司不能坐等灵丹妙药。您必须采取一些措施来提升自身安全,降低遭受 Colonial 等勒索软件攻击的风险:
一个健全的网络安全计划还包含许多其他保护措施,例如风险评估、构建风险管理框架以及各种技术防护。在CyberHoot了解所有这些措施,并开始构建您强大的纵深防御网络安全计划。
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
来源:
延伸阅读:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多

