Microsoft Entra 安全系列第 2 部分
在第一部分中,我们探讨了微软的令牌保护功能如何通过将令牌绑定到颁发令牌的设备来增强会话安全性,从而阻止令牌重放攻击和商业电子邮件诈骗 (BEC) 威胁。现在,在第二部分中,我们将介绍托管服务提供商 (MSP) 在客户端环境中启用此功能之前必须考虑的实际部署因素。
虽然安全优势显而易见,但实施令牌保护(尤其是在混合环境、大量使用 BYOD 或传统环境中)可能会造成摩擦。本指南将解释主要隐患,概述缓解策略,并分享 MSP 应遵循的成熟部署实践,以确保顺利过渡。
纵深防御模型中的令牌保护
代币保护适用之处
- 层: 身份和访问安全
- 首要目标: 通过 MFA 后防止会话劫持和令牌重放
为何重要:
大多数 Microsoft 365 漏洞源于身份泄露,例如网络钓鱼、令牌盗窃或商业电子邮件泄露 (BEC)。一旦攻击者窃取了有效的会话令牌,传统的 MFA 就无法阻止他们。 令牌保护通过确保令牌仅在其发出的设备上运行来弥补这一差距。
重要提示:令牌保护并非钓鱼拦截器、凭证保护装置或横向移动拦截器。它是一种隔离和强制执行工具,会在登录后激活,以防止令牌被滥用。
分层方法的补充控制
1. 凭证和 MFA 强化(前门安全)
- 使用防网络钓鱼的 MFA (FIDO2 安全密钥或密码)用于特权和高风险帐户
- 禁用旧式协议 (POP/IMAP/SMTP 基本认证)
- 基线条件访问策略: 要求 MFA、强制使用兼容设备、阻止有风险的登录
➡ 令牌保护遵循多因素身份验证 (MFA)。这些控制措施从源头上降低了安全漏洞被攻破的风险。
2. 设备和端点安全(设备信任层)
- Microsoft Intune: 强制执行加密、修补、Defender 和其他合规性策略
- Defender for Endpoint: 将实时设备风险纳入条件访问
- 移动应用程序管理 (MAM): 对于没有令牌绑定的设备(例如,iOS/Android)
➡ 令牌保护仅在设备值得信赖的情况下才有效。终端健康至关重要。
3. 会话和应用程序安全(使用期间)
- 代币保护: 将会话令牌绑定到单个设备
- 应用程序强制限制: 将非托管设备限制为仅限 Web 访问
- 持续访问评估 (CAE): 当风险信号激增时(例如,新位置、设备风险)立即撤销会话
➡ 这些控制措施不仅在登录期间,还在登录后保证会话的安全。
4. 监控与响应(检测 + 遏制违规行为)
- Microsoft 365 统一审核日志: 检测失败的令牌绑定、可疑的登录
- Microsoft Sentinel 或 XDR 解决方案: 将会话异常与更广泛的威胁关联起来
- 自动响应剧本: 锁定受损账户或隔离有风险的端点
➡ 即使绑定了令牌,攻击者仍可能转向。检测可确保可见性和响应。
5. 数据和内部风险保护(最后一行)
- Purview DLP 和内部风险政策: 监控数据泄露行为
- 信息保护(敏感度标签): 即使数据被盗,也能保持数据加密
- 安全文件共享控制: 防止“下载后离开”策略
➡ 如果会话或身份控制失败,数据中心安全将限制损害。
MSP 谈话要点
可以将令牌保护视为更广泛的零信任防御体系中的中间层防护:
- 凭证 + MFA 阻止入侵者进入前门
- 代币保护 防止他们偷窃访客徽章
- 端点、检测和数据控制 阻止横向移动和数据盗窃
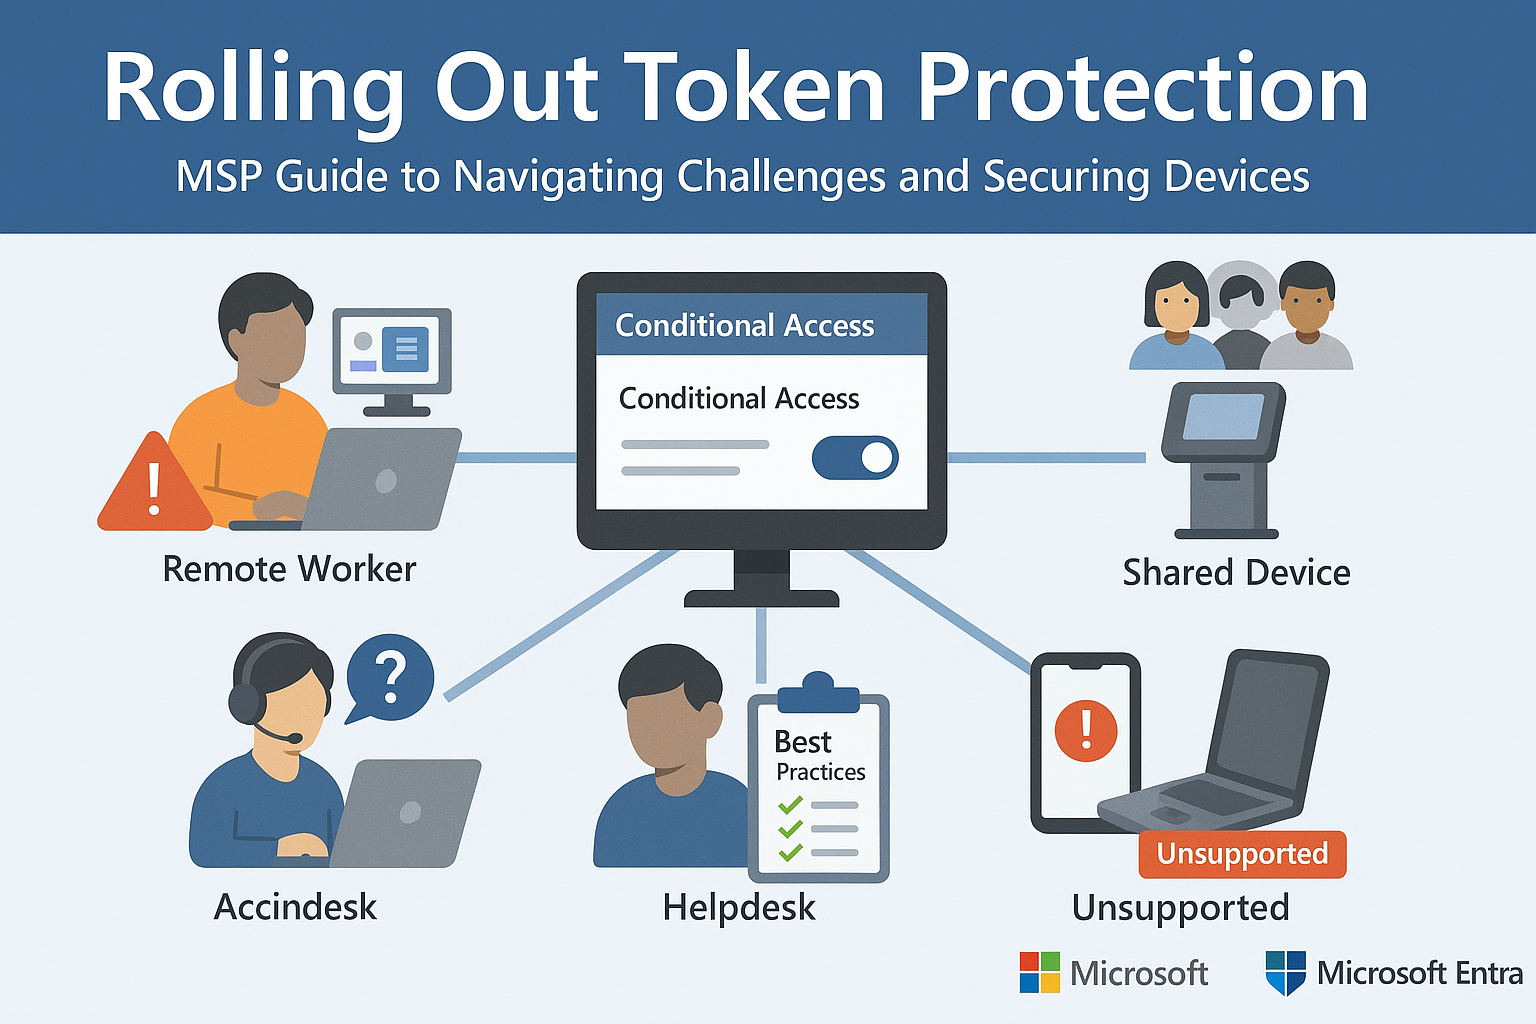
启用代币保护时面临的七 (7) 个常见挑战
1. 使用 BYOD 或非托管设备的远程工作者
问题:令牌绑定仅适用于已加入 Entra、混合加入或已注册的设备。
影响:未注册到 Entra 或 Intune 的个人设备或非托管设备将无法进行令牌绑定,并失去对 Outlook、SharePoint 或 Teams 等应用程序的访问权限。
缓解措施:
- 使用条件访问过滤器 排除 BYOD 用户 从最初执行
- 指导用户在 Entra 或 Intune 中注册其设备
- 考虑允许非托管用户仅通过 Web 进行访问
2. IT/管理员使用多个设备或跳转主机
问题:管理员经常使用多个虚拟机、RDP 会话或跳转服务器,但这些都不支持令牌绑定。
影响:破坏从辅助系统访问 Azure/M365 门户等工作流程。
缓解措施:
- 开始 对管理组进行试点测试
- 监控登录日志 令牌绑定失败
- 鼓励使用支持的身份验证流程和端点
3. 共享设备(例如自助服务终端、前台)
问题:令牌保护机制要求设备和用户之间存在 1:1 的关系。
影响:共享登录或快速用户切换会导致会话冲突或应用程序错误。
缓解措施:
- 排除共享设备组 来自令牌绑定策略
- 探索替代方案,例如 分配访问 or 每个用户的 Windows 配置文件
4. 旧版应用程序和第三方客户端
问题:未使用现代身份验证(OAuth 2.0 + OpenID Connect)的应用程序可能会绕过令牌绑定。
影响:用户可能会遇到应用崩溃、登录失败或出现不可预测的行为。
缓解措施:
- 部署条件访问 仅报告模式
- 使用日志 识别遗留应用程序
- 鼓励移民 现代身份验证
5.非 Windows 设备(Mac、Linux、移动设备)
问题:目前令牌绑定仅支持 Windows 10 及更高版本的设备。
影响: macOS、iOS、Android,甚至微软官方应用(如 Outlook Mobile)都不强制执行令牌绑定。
缓解措施:
- 细分政策依据 平台
- 绝大部分储备使用 设备合规性 和 基于应用程序的CA 以不同的方式保护这些端点
- 从令牌绑定策略中排除不受支持的操作系统
6. VDI 环境(Citrix、Azure 虚拟桌面)
问题:由于共享配置文件和会话重置,虚拟桌面经常会破坏令牌/设备配对。
影响:频繁重新验证或应用程序会话中断。
缓解措施:
- 在执行之前在 VDI 场景中测试令牌绑定
- 考虑 排除 VDI 端点 完全来自此 CA 政策
7. 最终用户困惑和服务台负载
问题:绑定失败通常会导致模糊的“登录错误”,这会让用户感到沮丧,并增加工单数量。
缓解措施:
- Prepare 内部支持文档 常见令牌绑定错误的示例
- 培训服务台团队快速识别和解决设备注册问题
- 发送 提前沟通 在启用强制执行之前向用户
部署最佳实践
为了确保成功推出,Microsoft 和经验丰富的 IT 专业人员建议采用以下分阶段方法:
- 以仅报告模式启动
- 在不阻止访问的情况下模拟策略影响
- 绝大部分储备使用 登录日志 监控“令牌绑定状态”下的失败
- 与内部 IT 部门或小部门进行试点
- 分析应用程序兼容性和设备状态
- 使用像 政策见解 和 Azure AD 日志
- 识别不兼容操作系统、旧客户端或共享系统上的用户
- 最初将高风险群体排除在执法范围之外
- BYOD、共享 PC、VDI 用户或依赖多个平台的高管
- 执行前先教育用户
- 解释 为什么 政策背后
- 提供自助注册指南和支持渠道的链接
对 MSP 的最终思考
令牌保护是阻止令牌重放和商业电子邮件入侵的一项有力举措,但它并非“一劳永逸”。托管服务提供商 (MSP) 必须谨慎部署,充分考虑具体情况并对客户进行培训。
通过谨慎试点、利用仅报告模式以及主动与最终用户沟通,MSP 可以以最大限度保护而不中断工作流程的方式实施此功能。
资料来源及其他阅读材料:
使用 CyberHoot 这家积极强化公司,培养习惯,消除恐惧。