微软Edge浏览器漏洞研究团队近日公布了一项名为“超级安全模式”(SDSM)的全新开发功能。SDSM旨在提升安全性的同时,尽可能减少性能损失。为此,SDSM会禁用JavaScript的即时(JIT)编译器。JIT编译器原本旨在提升页面加载速度和浏览器性能,但却极易受到黑客攻击。
它是如何起作用的?
启用后,Edge 的 SDSM 将从 V8 处理管道中移除即时编译 (JIT),从而缩小黑客入侵 Edge 用户设备的攻击面。根据自 2019 年以来积累的通用漏洞披露 (CVE)报告,“在 V8 JavaScript 和 WebAssembly 引擎中发现的漏洞中,约有 45% 与 JIT 引擎相关,超过一半的 Chrome 实际攻击利用了 JIT 漏洞”。据 BleepingComputer 报道,更小的攻击面消除了近一半的漏洞,进而使剩余的漏洞更难被利用。
此外,关闭 JIT 后还可以启用许多其他安全功能,包括控制流保护 (CFG)、控制流强制技术 (CET) 和任意代码保护 (ACG)。这些功能都增加了额外的安全层,以保障用户及其数据的安全。
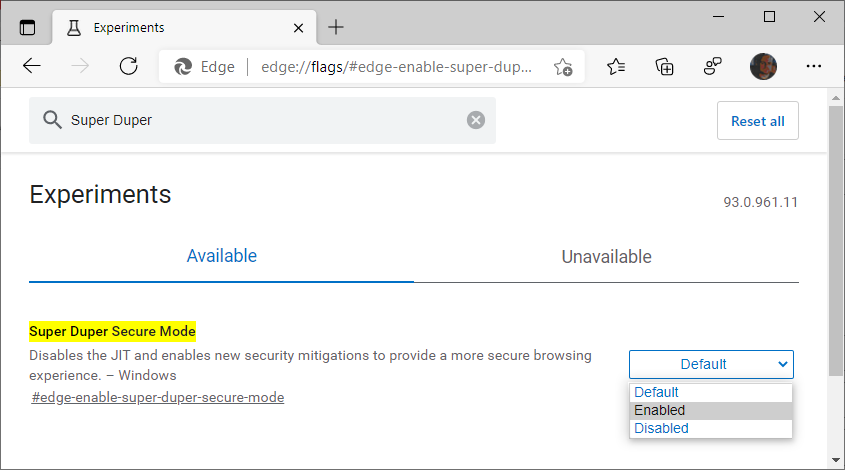
这项新的 Edge 安全功能仍处于测试阶段,但 Microsoft Edge 预览版(包括 Beta、Dev 和 Canary)用户可以访问edge://flags/#edge-enable-super-duper-secure-mode并启用该功能。
微软安全工程团队负责人乔纳森·诺曼在推特上发表声明称,该工具可能会有所更改,因为在测试过程中会遇到许多技术挑战需要克服。他还表示,该工具并非仅限于Windows设备,他们计划在不久的将来将其推广到Mac和Android平台。诺曼提到,该功能正式上线后,他们可能需要更改名称,但他们会继续对其进行完善和改进。
中小企业建议
密切关注这项新功能的发布,其他浏览器也会陆续跟进。如果您或您的公司拥有补丁管理解决方案或自动更新功能,则不会错过此次发布,但您需要手动启用该功能。如果您渴望使用此功能,可以访问https://www.microsoftedgeinsider.com/en-us/download/安装三个“通道”之一,以体验 Edge 仍在测试中的新功能。安装完成后,使用该通道时,请访问edge://flags/#edge-enable-super-duper-secure-mode。
启用此功能后,您应该测试启用此功能是否会中断任何关键应用程序。如果您需要访问在禁用 JIT 后会中断的关键应用程序,则可以禁用此功能。
除了启用此超级安全模式功能外,CyberHoot 还建议采取以下最佳做法来保护个人和企业免受在线网络攻击并限制其造成的损害:
来源:
其他读物:
Microsoft Edge 的“超级安全模式”确实名副其实
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多