本文阐述了当您遭受此类攻击时应立即采取的步骤……我称之为“多米诺骨牌攻击”。这种攻击有多个阶段,黑客会按顺序利用这些阶段。请尽早采取规避措施并培训员工使用 CyberHoot 等工具来阻止攻击,帮助他们识别网络钓鱼攻击,并严格保护密码!如果您有意培训员工,请访问 CyberHoot.com 培训网站,我们会帮您联系我们的经销商。
“多米诺骨牌效应”第一阶段:
客户Finance@IronCladCookware.com收到一封来自其长期合作供应商的电子邮件,要求他们查看一份存储在 Google Docs、Dropbox 或其他在线位置的受密码保护的发票。虽然这种情况并不常见,但这家供应商是我们经常合作的重要伙伴,所以我们还是照做了。结果发现,供应商的电子邮件域名只差一个字母(例如:Twirlstool.com 的邮件可能来自 Twrlstool.com,少了一个字母 i)。我们登录的网站窃取了我们一位员工的用户名和密码。现在,黑客正在扫描我们公司被入侵邮箱中每个文件夹里的所有唯一电子邮件地址。
第二阶段:第二张多米诺骨牌倒下(相似的域名被注册)
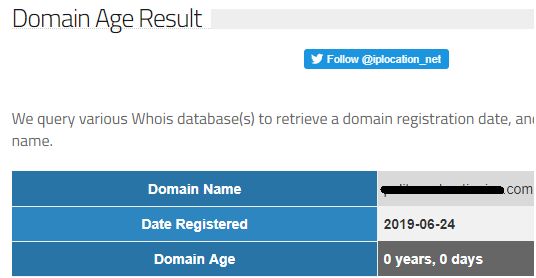
在下面的屏幕截图中,黑客今天注册了一个相似的域名,用于第三阶段。该域名看起来与目标公司的域名非常相似,并将被用作这些攻击的大本营。
第三阶段:第三张多米诺骨牌——利用信任关系
黑客随后会构建各种看似无害但却有效的电子邮件,旨在利用您与供应商、客户、家人和朋友之间的信任关系,并使用冒充的电子邮件帐户发送这些邮件。在我的虚构示例中,黑客会使用Finance@IroncldCookware.com而不是Finance@IroncladCookware.com,向 IroncladCookware.com 原始被盗电子邮件帐户中找到的电子邮件地址发送窃取凭证的攻击邮件。这种攻击之所以有效,是因为收件人很可能认识并接受发件人的名称,将其视为合法用户。由于这种隐含的信任,攻击成功的可能性更高。
第四阶段:多张多米诺骨牌开始倒在你的联系人身上
黑客不会就此罢休。让电子邮件账户入侵开始吧……大多数人会毫不犹豫地点击来自熟人的电子邮件。越来越少的人会提供凭证来查看发票、未结余额或任何其他看似合理的金融交易……导致越来越多的公司遭受入侵,越来越多的公司成为攻击目标。这就是所谓的“多米诺骨牌效应”。
以下是一些实用的建议,告诉您当您的公司遭遇此类事件时,如何保护自己以及如何避免遭受多米诺骨牌般的灾难!
步骤#1:起草一封快速回复电子邮件并立即发送给所有联系人,告知他们虚假域名和有针对性的攻击。
步骤#2:研究新注册域名的 ISP,并发送有关来自相似域名的网络钓鱼攻击的滥用投诉,并要求立即将其删除。
时间至关重要。在现实世界中,一旦一个类似域名注册并准备使用,攻击邮件就会开始涌向你所有的供应商、客户、朋友和家人。当那些信任你和你名字的人点击虚假发票或登录请求,发现自己受到了攻击时,多米诺骨牌就开始倒下。
向您能想到的每个人发送警告通知是至关重要且紧迫的第一步。
其余步骤需要按照保护级别递增的顺序执行。并非所有这些措施都需要花费金钱。有些措施能提供极其有效的保护(例如多因素身份验证)。
基本保护:
增强保护:
高级保护:
呼吁采取行动:
所有公司都必须具备基本的防护能力。立即联系 CyberHoot,我们将为您安排经销商,为您的员工提供必要的培训,以抵御多米诺骨牌攻击。防患于未然胜过亡羊补牢。要了解如何防范类似的电子邮件攻击威胁,请点击此处。
请按照CyberHoot 提供的以下说明恢复您被盗用的电子邮件帐户。
Craig,CyberHoot 联合创始人
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多