2020年1月14日:微软今天发布了月度补丁,其中包含三个严重级别为1级的漏洞,需要您立即关注。企业应启动漏洞警报管理流程来对这些警报进行分类,并尽快制定补丁计划。请将CyberHoot发布的这篇特别博客建议视为非常特殊的情况,并尽快采取适当行动。需要说明的是,我所有的网络安全消息来源都提出了相同的建议。政府网络安全监管机构,例如CISA,针对这些漏洞发布了有史以来第二份紧急指令。情况非常严重。
CryptoAPI 欺骗漏洞 – CVE-2020-0601:此漏洞影响所有运行 32 位或 64 位 Windows 10 操作系统的机器,包括 Windows Server 2016 和 2019 版本。
Windows RD 网关和 Windows 远程桌面客户端漏洞 – CVE-2020-0609、CVE-2020-0610 和 CVE-2020-0611:这些漏洞影响 Windows Server 2012 及更高版本。此外,CVE-2020-0611 还影响 Windows 7 及更高版本。
本公告的这一部分概述了这些漏洞被利用可能造成的影响。
CryptoAPI 欺骗漏洞 - CVE-2020-0601:
Windows RD 网关和 Windows 远程桌面客户端漏洞 - CVE-2020-0609、CVE-2020-0610 和 CVE-2020-0611:
确实如此。[呼! ] 这些漏洞是美国国家安全局首次发现并直接报告给微软的。这意味着我们只有很短的时间窗口来应用这些补丁,否则系统将面临巨大的安全风险。
然而,很短的互联网时间窗口可能意味着几天或几周。
通过分析微软今天发布的补丁,不法分子可以迅速识别出哪些代码被修改了。这些补丁就像一张藏宝图,黑客可以循着源代码的更改,进行逆向工程,最终找到漏洞。然后,他们就会利用这些漏洞进行攻击。目前,各国政府和黑客组织正在争分夺秒地识别并利用这些漏洞。在这些漏洞被利用并开始攻击你的系统之前,我们可能只有几天,甚至几周的时间。
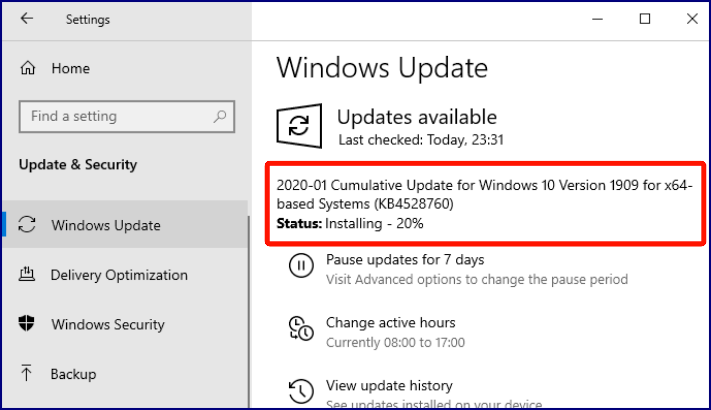
您的 Windows 版本号可能有所不同,但这是您需要的更新——转到“设置” > “更新和安全” > “Windows 更新”:
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Sophos 网络安全博客 – Microsoft 严重漏洞 = 立即修补
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多
