谷歌 Project Zero 网络安全研究员(兼白帽黑客)Ian Beer 于 2020 年 13.1.1 月发表了一篇文章,概述了黑客如何入侵附近的 iPhone 设备窃取个人数据。该漏洞利用了苹果无线连接协议 Apple Wireless Direct Link (AWDL) 中的一个弱点,无需任何受害者交互,即可完全控制未打补丁的 iPhone。公平地说,苹果已经在 iOS 10.15.3x 和 Mac OS XNUMXx 中修复了此漏洞。
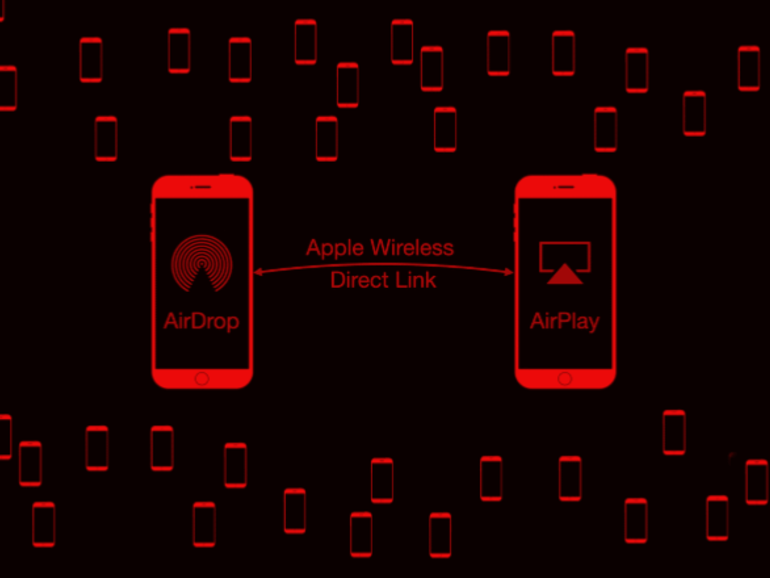
AWDL 是“Apple Wireless Direct Link”(苹果无线直连)的缩写,它是一种网络协议,允许苹果设备(包括 iPhone、iPad、Mac 和 Apple Watch)建立点对点数据共享。如果您拥有苹果设备,很可能您每天都会在不知不觉中创建或连接到这些点对点网络。AWDL 用于 AirDrop 文件共享、AirPlay 音乐共享、“随航”视频显示共享,甚至在您使用 Apple Watch 接听电话时也会用到。即使您没有使用这些功能,但如果附近的人使用了,您的设备也可能在您不知情的情况下加入了他们正在使用的 AWDL 网络。这位谷歌研究员不放过任何机会,他搜索并发现了 AWDL 协议的另一个漏洞,使他能够在不到 2 分钟的时间内在任何 iPhone 上启用 AWDL,并随后完全利用该设备。
比尔的文章最后附上了一段短视频(如下),视频显示他使用在隔壁房间架设的黑客工具包从手机中窃取了一张照片:
Wi-Fi 指的是连接到网络。在家中,您需要将 Wi-Fi 接入点(路由器)插入调制解调器,从而创建 Wi-Fi 网络。路由器会广播网络名称,并接受特定信道上的客户端连接。这些受密码保护的 Wi-Fi 网络都配备了加密和其他安全措施来保障用户安全。而苹果的 AWDL 协议无需用户连接到同一个受密码保护的网络即可建立点对点连接。AWDL 没有内置加密功能,并且缺乏其他基本的安全特性,因此才使得这种漏洞得以利用。
Beer指出,如果采用合适的工程技术和硬件,一旦AWDL被启用,整个攻击过程只需几秒钟即可完成。Beer认为,可能存在更好的方法来启用AWDL,而无需使用他提出的暴力破解攻击。重要的是,此漏洞具有蠕虫效应;被利用的设备本身可以被用来攻击与其接触的其他设备。
Beer几个月前就向苹果公司报告了这个漏洞,苹果公司已经修复了该漏洞。如果你在2020年更新了iPhone,那么你就不会受到这种攻击。智能手机用户应该始终采取以下步骤来降低成为受害者的风险:
来源:
其他读物:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多

