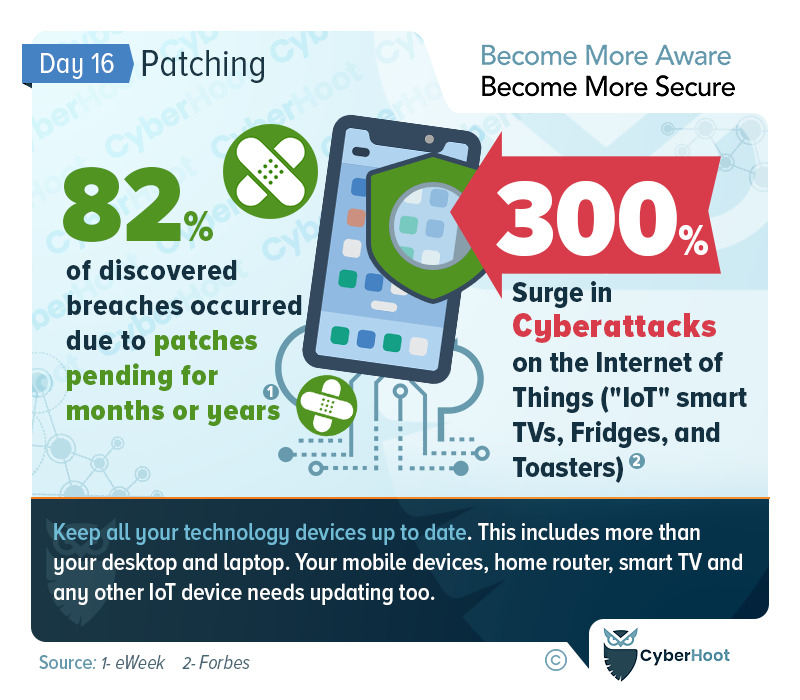
修补漏洞是预防违规行为的关键部分
黑客经常利用钓鱼邮件或不良的密码习惯等社交工程攻击手段侵入我们的网络和计算机。然而,我们用于运行计算生活的设备和网络设备中还存在一个更根本的漏洞:缺少补丁。
厂商发布补丁程序来修复产品中的漏洞和缺陷,并添加新功能。及时更新补丁程序是最佳实践,但很多公司往往忽略这一点,而这可能会造成灾难性的后果。CyberHoot 会持续监控厂商发布的关键漏洞,并将其作为安全公告发布到我们的博客、安全公告页面以及我们的虚拟首席信息安全官 ( vCISO)客户。
所有公司都需要开发自己的漏洞警报管理流程,并在接下来的几个关键安全公告中对其进行测试,以确保其有效。订阅威胁情报源,以便在发现新的关键补丁和漏洞时及时了解它们。此外,请遵循以下最佳实践。
CyberHoot 最佳实践:
- 培训员工了解常见的攻击方式。例如,从弱密码到 密码管理员,对于重要性 多因素认证 和如何 发现网络钓鱼攻击。意识是捍卫您的业务的关键。
- 管理你的员工 网络安全政策 包括可接受的使用、密码、信息处理和书面信息安全政策。
- 建立网络安全最佳实践流程,例如漏洞警报管理流程(鞋面) 和网络安全事件管理流程 (计算机辅助制造) 来指导和要求在紧急情况下采取行动。然后介绍入职和离职流程、SaaS 管理流程以及第三方风险管理。
- 建立强有力的技术保护措施,包括: 防火墙, 杀毒软件, 反恶意软件, 防垃圾邮件,对所有关键帐户进行多因素身份验证,启用 全盘加密认真管理钥匙,最重要的是,采用、培训并要求所有员工使用 密码管理器.
- 测试员工如何识别和避免网络钓鱼攻击。CyberHoot 推出了一种颠覆性的网络钓鱼测试方法,它可以填补员工知识方面的空白,不会因失败而惩罚他们。相反,我们会奖励他们成功。更多信息,敬请期待 开始.
- 按照我们的说明备份您的数据 3-2-1 备份方法 确保您可以从网络安全事件中恢复您的业务。
- 在现代居家办公时代,请确保通过验证个人设备的安全性来管理连接到网络的设备(修补、防病毒、 DNS 保护)或完全禁止其使用。
- 如果你还没有 风险评估 过去两年内,第三方机构已经审查过您的风险,现在您应该也应该拥有一个了。在您的组织中建立风险管理框架,对于利用有限的时间和金钱应对最严重的风险至关重要。
- 购买房产 网络保险 在灾难性故障情况下为您提供保障。网络安全保险与汽车、火灾、洪水或人寿保险无异。它在您最需要的时候出现。
CyberHoot 认为,对于许多中小型企业和 MSP 而言,如果遵循上述建议,您可以大大提高防御能力,并有机会避免成为网络攻击的另一个受害者。
希望您享受网络安全意识月(CAM)。请访问或订阅 CyberHoot 的Facebook、LinkedIn或Twitter页面,以便在整个月内获取每日更新。
延伸阅读:
2022 年补丁最佳实践 – CNP.Net
立即使用 CyberHoot 保护您的业务!!!
注册领取优惠




