EvilProxy 恶意软件绕过 MFA 来接管受害者的电子邮件帐户。
2024 年 8 月 29 日更新: 这篇Reddit 帖子提供了一些有价值的说明 ,介绍了如何在您的 O365 环境中防止这些攻击,而无需 E2 或更高版本的许可证。
微软 E2 及以上级别的许可证允许您启用名为“登录会话需要令牌保护
如何在没有 E365 或更高许可的情况下在 O2 中防范后身份验证令牌攻击?
根据 Reddit 用户 LookingatCrows 的说法,你可以在 O365 中设置条件访问策略,以防止被盗身份验证令牌被重复使用。具体步骤如下:
1. 需要兼容设备
兼容设备必须满足 Intune 中设置的特定要求。只有 Intune 中的设备才能分配合规性策略,这与条件访问设置相关。
2. 屏蔽用户不允许使用的平台
让您的设备 (a) 混合加入、(b) Entra 加入或 (c) 通过集成从其他 MDM 拉取。同时阻止设备的个人注册。这使得登录平台的能力可以从数十亿台设备扩展到仅限公司拥有的设备。
3. 尽可能按组织位置进行限制。
这是地理位置保护,可以防止用户从不允许的国家或地区远程登录。
7 年 2024 月 XNUMX 日更新——黑客在看似无害的“取消订阅”链接中嵌入恶意的邪恶代理链接。 CyberHoot 最近亲身体验发现,恶意取消订阅链接会窃取用户电子邮件和银行账户的会话 Cookie。黑客窃取了电子邮件会话和银行会话令牌,这才是此次攻击的真正败笔。当他们更新银行账户的电子邮件地址并更改登录密码后,银行反欺诈部门在几分钟内就打来电话询问此事。之后,该事件在 30 分钟内得到解决。
事件教训:
收到任何邮件时,切勿放松警惕。它可能是一般通知邮件,也可能是心仪的慈善机构,又或是健身俱乐部的广告。邮件内容无需紧急或带有情绪化。点击“取消订阅”前,请先运用你之前学到的所有网络钓鱼防范技巧。 HootPhish (或其他)。首先寻找 域名抢注 域。
确保您的所有帐户都启用了多重身份验证,以执行包括密码重置在内的所有活动。
冻结你所有地方的信用。 就是这样 .
尽早报税 在这起事件中,黑客获取了用户的社保号、出生日期和地址。这些信息可以用来进行身份盗窃或报税,并将巨额退款寄到他们指定的地点。
10 年 2023 月 XNUMX 日——微软报告称,尽管启用了 MFA,但仍有大量帐户被接管;罪魁祸首是 evilproxy。
CyberHoot vCISO 在过去 24 小时内遭遇了两起 Microsoft 365 账户被盗事件。我们对可能导致启用多因素身份验证 (MFA) 账户被攻破的原因进行了调查。以下是我们的发现。Bleeping Computer 昨日报道了一起事件,他们指出,据信来自希腊的身份不明的黑客使用名为“EvilProxy”的恶意软件攻击了超过 12 万个 Microsoft 365 电子邮件账户。
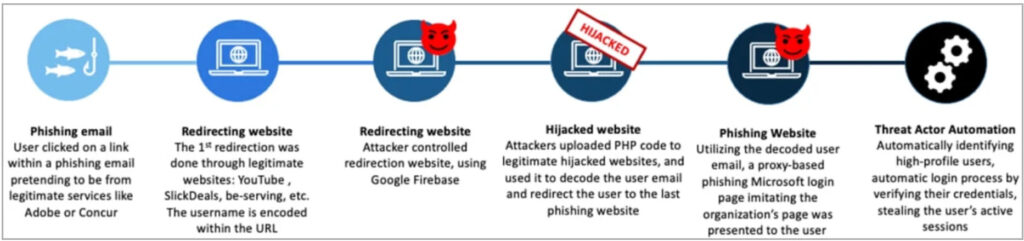
Evil Proxy 工作原理概述:
警告 :如果您仅仅因为不是 O365 帐户用户而不担心,请再想一想。 EvilProxy 有客户端版本,可以攻击 Apple、Google、Twitter、GitHub、GoDaddy 和 PyPI 电子邮件帐户。
黑客入侵后,接下来会发生什么?
一旦 Microsoft 365 帐户被盗用,威胁行为者就会添加自己的多因素身份验证方法(通过带有通知和代码的身份验证器应用程序)来建立持久性。
他们还可能添加电子邮件“规则”来隐藏他们的存在和他们开始进行的通信。他们通常会抓取所有曾与之通信的电子邮件地址,并开始发送类似的网络钓鱼活动,以利用受感染电子邮件帐户持有者联系人的信任。这封邮件来自公司的首席财务官。我信任此人,所以我会点击他们的 Adobe 文档或 PDF 附件,然后进行身份验证即可查看。 “
如何提高电子邮件系统中对 EvilProxy 的防护:
通过 Microsoft 许可证为您的电子邮件实施条件访问,以限制登录到特定设备和地理位置。如果您的许可证支持,请考虑启用“不可能的旅行 “ 限制。
如果可用,请使用 Microsoft InTune 拒绝不受信任的设备的访问(在您自己的特定移动设备管理解决方案中配置这样的策略)。
启用并利用无密码身份验证方法,例如 Windows“Hello” for Business(但请注意,您的组织必须具有生物识别功能的设备 [面部、指纹或虹膜识别])。
考虑使用硬件令牌进行 MFA 方法(FIDO2 安全密钥)。请注意,这也需要具备生物识别功能的最终用户设备。
其他需要考虑的措施:
培训员工如何发现和删除网络钓鱼攻击。
使用 CyberHoot 的 HootPhish 等创新型网络钓鱼模拟工具来测试员工。这是一款积极向上、富有教育意义、基于作业的网络钓鱼模拟和测试工具。该模拟工具能够提高员工的网络素养,使其能够独立、自信、高效地识别网络钓鱼攻击。
遭受攻击后你会做什么?
重置受害者的密码并撤销所有登录的会话。 请注意: Microsoft 365 无法撤销其会话令牌。因此,黑客可以在该帐户中保持活跃状态 1 小时到 1 天。
撤销对帐户上的 MFA 配置的所有意外更改。
搜索并删除所有意外的收件箱操作“规则”。
禁用外部转发规则(注意: :这可以在域级别针对所有用户帐户执行,这可能是一个不错的决定。在禁用所有转发功能之前,请务必获得适当的批准。
注意包含以下内容的电子邮件 域名抢注 域。
搜索会话 ID 被盗的证据。
受损账户的邮件审计日志中存在来自不寻常 IP 地址或位置的异常活动。
对相关设备运行恶意软件扫描。虽然恶意软件扫描通常与恶意软件无关,但这类事件往往会扩展到其他入侵途径,包括恶意软件的植入。
来源: https://radius.ie/evilproxy/一篇题为 《使用 Microsoft Bleeping Computer 检测和修复 EvilProxy 钓鱼活动:不可能的旅行》的文章
立即使用 CyberHoot 保护您的业务!!!