WhatsApp是 Facebook 旗下的一款移动应用程序,用户可以使用它与其他 WhatsApp 用户发送文本消息、进行语音通话和共享文档。你可能觉得这款应用的名字很耳熟,这很可能是因为 2018 年杰夫·贝佐斯遭遇的黑客攻击。当时他的手机被黑客入侵,数 GB 的个人数据被窃取。这导致贝佐斯与情妇的私密照片被公开,引发了一场轰动一时的离婚,并在奥斯卡颁奖典礼上被克里斯·洛克调侃,而这一切都源于 WhatsApp 的网络攻击。自 2018 年贝佐斯遭遇攻击以来,WhatsApp 一直在努力改善其安全方面的声誉。
2021年9月10日,WhatsApp宣布将为Android和iOS用户推出端到端加密的云端聊天备份功能,从而可以将聊天记录和照片等信息以加密安全的方式存储在Apple iCloud或Google Drive中。如果实施得当,端到端加密可以防止WhatsApp员工窥探用户隐私。通常情况下,这不会是个问题,但如果WhatsApp收到传票,他们必须尽可能配合。端到端加密甚至可以阻止WhatsApp员工获取这些聊天记录并将其交给执法部门。
早在 2016 年,WhatsApp 就为个人消息、通话、视频聊天以及发送者和接收者之间的媒体文件启用了端到端加密(E2EE)。然而,这种 E2EE 解决方案的问题在于用户在云端的备份数据。当用户从设备传输对话或数据时,同样的 E2EE 安全保护措施无法生效,导致备份数据可以被 WhatsApp 工作人员、持有传票的政府机构、云服务提供商,甚至云服务提供商网络内部的黑客读取。
该可选功能将于 2021 年 XNUMX 月上线,但仅适用于与用户帐户绑定的主设备;不适用于台式机或笔记本电脑等仅在手机上镜像 WhatsApp 内容的配套设备。WhatsApp 在一份白皮书中声明:
“随着端到端加密备份的引入,WhatsApp 创建了一个基于 HSM(硬件安全模块)的备份密钥保管库,以便将每个用户的加密密钥安全地存储在防篡改存储中,以便用户备份,从而确保用户消息历史记录的更强的安全性。”
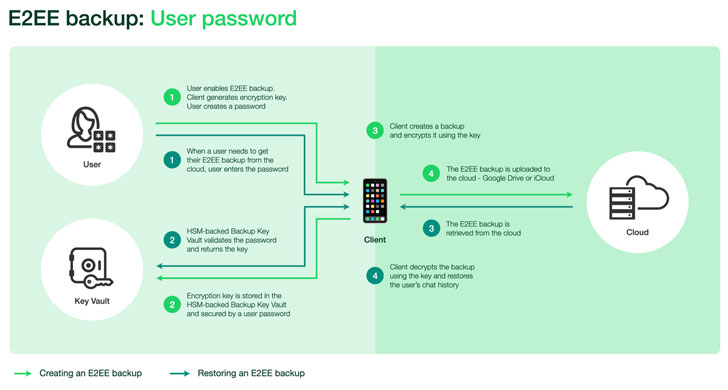
启用端到端加密备份后,在将备份存储到云端之前,应用程序会使用用户设备上生成的随机密钥加密聊天消息和所有消息数据(文本、照片、视频等)。设备生成的用于加密备份的密钥由用户提供的密码保护,该密码存储在保险库中,以便在设备被盗时轻松恢复。
或者,用户可以选择提供 64 位加密密钥而不是密码,但在这种情况下,由于加密密钥将不再发送到 HSM 备份密钥保管库,因此必须手动存储。当帐户所有者需要访问其备份时,可以借助密码或 64 位密钥进行访问,然后使用密码或 XNUMX 位密钥从备份密钥保管库中检索加密密钥并解密其备份。
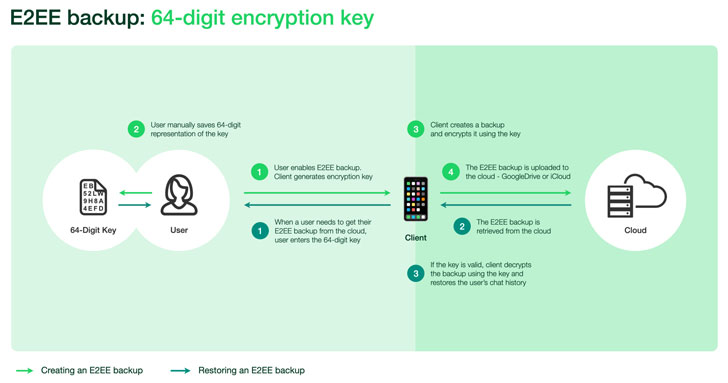
该保险库地理位置分散在五个数据中心,负责强制执行密码验证,并在一定次数的登录失败后使密钥无法访问;从而降低暴力破解攻击的可能性。
如果您是 WhatsApp 用户,请避免在此新功能推出之前使用 WhatsApp。该功能发布后,CyberHoot 建议您启用此可选功能,以降低数据隐私泄露的可能性。
在等待新的 What's App E2EE 安全功能发布时,请务必实施以下 CyberHoot 建议:
来源:
其他读物:
Facebook 如何破坏其 2 亿 WhatsApp 用户的隐私保护
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




