中国遭遇了有史以来规模最大的数据泄露事件之一,起因是一位政府开发人员在热门论坛上发布了一篇博文,其中包含了上海警方数据库的登录凭证。这并不令人意外,因为去年82%的数据泄露事件都与人为错误有关,例如网络钓鱼、使用被盗凭证、配置错误和一些简单的失误。
威胁者成功获取了这些数据,并在暗网上发布了23TB的数据进行出售。此次泄露的数据总计涉及约XNUMX亿中国公民的个人信息。
中国亿万富翁、币安首席执行官赵长鹏本周早些时候表示,币安的威胁情报团队在暗网上发现了10亿条待售记录。他随后分享了一位政府开发人员在中国软件开发网络(CSDN)上发表的博客文章,其中意外包含了上海警方数据库的凭证:
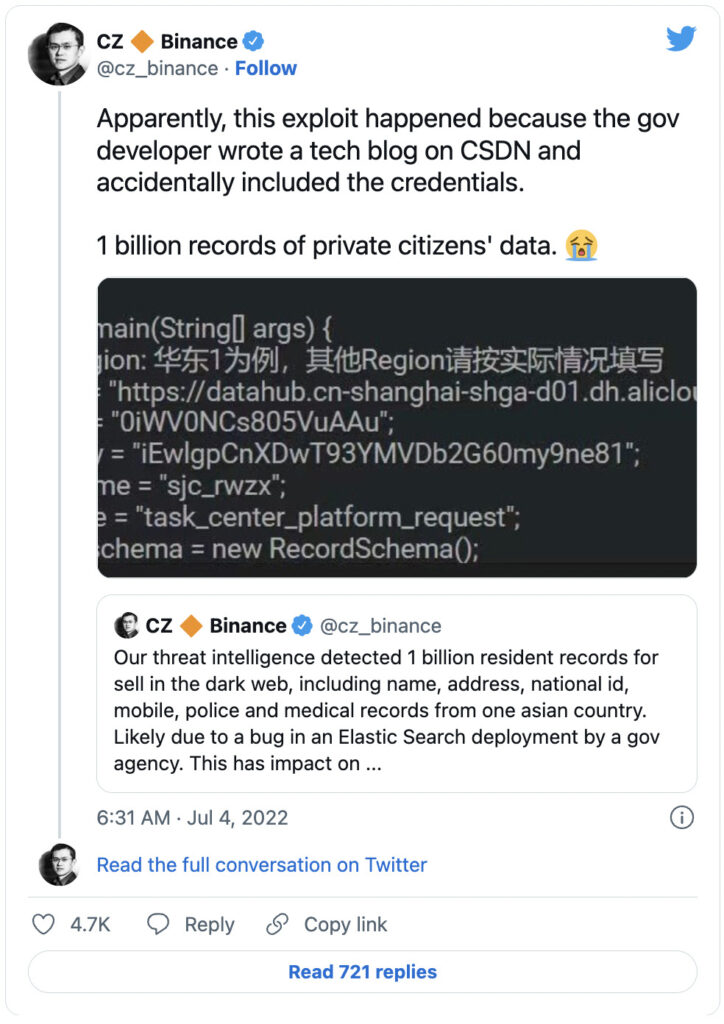
此次数据泄露事件包含大量非公开个人信息(NPII),可能危及多达十亿中国公民的安全。泄露的数据包括中国公民的姓名、地址、出生地、身份证号码、电话号码、健康记录和犯罪记录。这再次凸显了企业必须认真对待员工网络安全培训的重要性。
这些数据被发布在了黑客信息买卖网站 Breach Forums 上。据Threatpost报道,发布这些数据的是一位名为“ChinaDan”的匿名黑客。在帖子中,“ChinaDan”声称这些数据是从阿里巴巴托管的云存储服务器下载的。该黑客为整套数据索要 10 个比特币,约合 200,000 万美元。
Keeper Security 首席技术官兼联合创始人 Craig Lurey 分享了他对数据泄露的反应:
这是未能实施基本密码管理和机密管理的灾难性失败的最终结果。数据库凭证之类的机密信息绝不应该被硬编码到源代码中,而这正是此次数据泄露的根本原因。
值得注意的是,许多密码管理器允许组织建立严格的、经过深思熟虑的基于角色的访问控制 (RBAC),以及对基础设施的特权访问,以保护敏感数据和秘密。
这次数据泄露事件表明,即使是拥有安全许可的政府雇员也可能犯下造成灾难性后果的错误。显然,拥有这种级别许可的人员可以访问此类数据库,而普通公司的普通员工只能访问公司和客户信息。但这并不意味着普通员工不会构成风险,而是意味着任何人都可能犯错,使公司面临风险。因此,确保员工接受有关正确密码管理、如何处理关键信息以及其他可能导致公司或客户数据泄露的日常工作方面的培训至关重要。
继续阅读以了解所有公司必须在其网络安全计划中纳入的最低基本网络安全措施。
以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。所有建议均可通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务获得。
除了网络保险之外,以上所有建议都已集成到 CyberHoot 的产品和虚拟首席信息安全官 (CIO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习最新的网络安全动态。
来源:
其他读物:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




