但这一个没有。
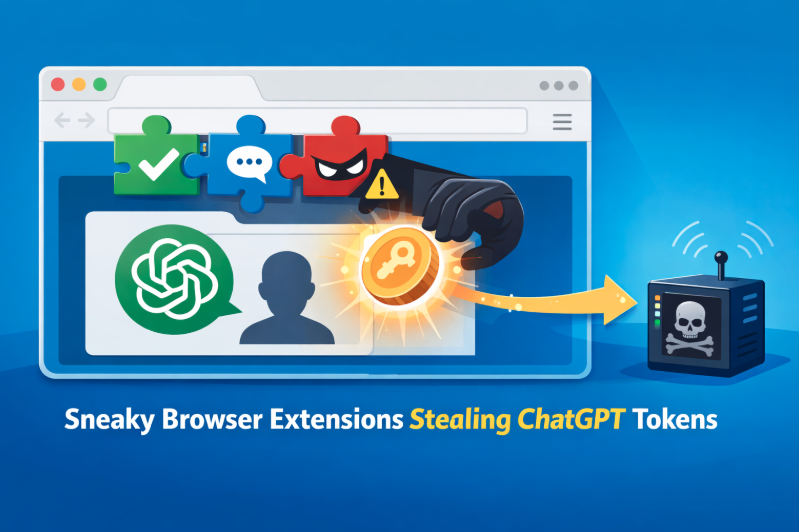
安全研究人员最近发现了一些恶意浏览器扩展程序,它们会窃取 ChatGPT 会话令牌。这些扩展程序看起来无害,有些甚至在官方扩展程序商店中就能找到。一旦安装,它们就会悄无声息地接管活跃的 ChatGPT 会话,而不会触发任何警报。
没有伪造的登录页面。没有窃取的密码。没有多因素身份验证提示。这种攻击悄无声息地进行。
这些恶意扩展程序使用了一种简单的技术。它们会监控浏览器活动,在 ChatGPT 启动时捕获活动的会话令牌,并将这些令牌发送到攻击者控制的服务器。
会话令牌用于证明您已登录网站。您可以将其视为一把主钥匙。如果攻击者获得了您的会话令牌,他们无需您的密码即可访问您的帐户,直到会话过期或被撤销为止。
当您“注销”重要网站而不是关闭浏览器标签页时,会话令牌将被撤销。
会话令牌的作用类似于演唱会上的手环。一旦你拥有了它,安保人员就不会再检查你的门票。所有人都会默认你已获得入场许可。即使有人偷走了你的手环,他们也能直接进入,无需任何询问。然而,在现实世界中,如果你发现手环丢失,你可以报案称被盗。但在数字世界中,被盗的令牌与你的有效令牌完全相同,你根本不知道它已被窃取。这使得此类攻击更加危险,也更难被发现,直到为时已晚。
这就是为什么会话令牌盗窃比密码盗窃更为常见的原因。它绕过了许多传统的安全控制措施,而不会触发警报。
当你登录网站时,系统会给你的浏览器一个会话令牌。这个令牌告诉网站“此人已通过身份验证”。之后,每次你点击链接时,网站都不会再检查你的密码。
如果有人偷走了你的令牌,他们就能轻松入侵。你的令牌还在,而且运行正常。攻击者拥有一个完全相同的副本。在出现问题之前,你不会注意到令牌被盗了。
这就是为什么会话令牌盗窃比密码盗窃更为常见的原因。它绕过了传统的安全控制措施,而且不会触发警报。
浏览器扩展程序旨在提供便利。许多扩展程序会请求读取您的所有在线活动、修改网页以及访问 Cookie 或会话数据的权限。人们常常在没有仔细阅读相关条款的情况下点击“允许”。IT 部门通常不会监控或阻止扩展程序的安装。
安装后,扩展程序会在后台运行,不会注销。它们可以监控你的一切活动,包括你的行踪以及你让AI为你执行的操作。这种持久性使它们对攻击者极具吸引力。
这不仅仅关乎个人账户。在工作环境中,被攻破的浏览器会暴露多个账户。攻击者可能读取内部人工智能的对话,窃取敏感数据、提示信息和计划。
如果您的团队在工作中使用人工智能工具,那么浏览器安全现在是一个需要解决的重要威胁因素。
好消息是,当技术控制和用户意识共同发挥作用时,这种风险是可以控制的。
首先,移除不再使用的浏览器扩展程序。如果某个扩展程序并非日常工作必需,则不应安装。在受管环境中,应使用组策略、InTune 等 MDM 工具,甚至专用的浏览器安全工具,将扩展程序限制在已批准的允许列表中。
IT 团队应使用集中式控制措施来防止未经授权的扩展程序安装。这可以包括:
将浏览器视为身份平台,而非简单的 Web 工具。它们存储会话令牌、凭据以及对 SaaS 平台的访问权限。应采用与端点和服务器相同的安全标准。
教导用户仔细审查扩展程序的权限。任何读取或更改所有网站数据的请求都应引起警惕。鼓励用户仅从可信发布商和经批准的内部列表中安装扩展程序。
最后,假设至少有一个扩展程序最终会是恶意的,并设计相应的控制措施来快速检测和控制其影响。端点检测与响应 (EDR)工具是一道强有力的防线,尤其是在与默认拒绝应用程序和扩展程序的策略结合使用时。
这个故事其实与 ChatGPT 无关,而是关于我们工作生活发生的改变。
浏览器如今已成为您企业的门户,攻击者深谙此道。仅仅依靠密码、多因素身份验证(MFA)甚至最新的密码密钥 (Passkeys ) 等安全策略,不足以抵御会话令牌攻击。
真正的安全之战已不再是登录环节,而是身份验证成功后如何保护身份、会话和访问权限。
本周请检查您的浏览器扩展程序。删除任何您不认识或不常用的扩展程序。如果您是公司的 IT 管理人员,请开始建立一份已批准的扩展程序列表。如果您是员工,请询问您的 IT 团队是否有相关的扩展程序使用策略。
循序渐进地养成更安全的习惯。你不需要一次性解决所有问题。你需要从某个地方开始,而浏览器卫生就是一个明智的起点。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多