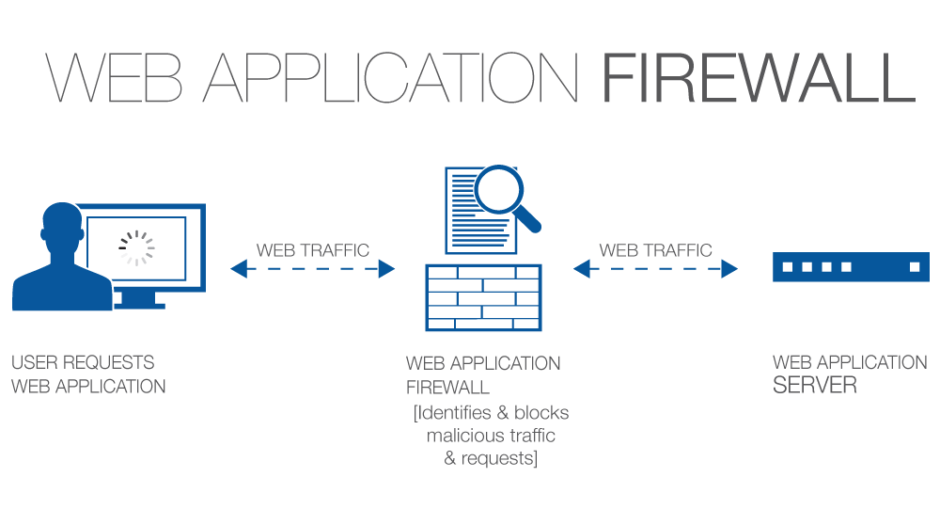
Web应用程序防火墙(WAF)通过过滤和监控Web应用程序与互联网之间的HTTP流量来保护Web应用程序。它通常可以保护Web应用程序免受跨站伪造(XSS)、跨站脚本攻击(XSS)、文件包含攻击和SQL注入攻击等。这种防御方法并非旨在阻止所有形式的攻击。与大多数防御措施一样,需要多个防御系统才能构建强大的防御体系,抵御各种攻击途径。
当您安装 Web 应用程序防火墙时,它会插入到 Web 应用程序的前端,在 Web 应用程序和互联网之间建立一道屏障。WAF 的目的是过滤掉恶意流量,让安全流量进入。
来源:Cloudflare
延伸阅读:如何在不阻碍组织发展的情况下保障Web应用程序安全
如果您负担得起,那么您应该实施 Web 应用程序防火墙 (WAF)。请记住,WAF 需要查看未加密的流量,因此您需要另一台设备来解密 SSL 流量,然后将 HTTP 流量通过 WAF 转发,然后再重定向到您的 Web 服务器。WAF 确实会增加网站的复杂性,并非适合胆小者。然而,一些安全专家认为,部署 Web 应用程序防火墙是保护您的网站和 Web 应用程序免受各种黑客攻击的最佳做法。WAF 充当代理,监控进出您网站的流量,以确保黑客无法访问您网站中受保护的内容,或者更糟的是,无法通过特制的攻击数据包入侵您的网站。此外,WAF 还可以保护您网站上开发人员可能未注意到的漏洞。黑客越来越多地将目标瞄准中小企业,因为他们意识到许多中小企业缺乏基本的网络安全措施。为此,中小企业所有者需要掌控自己的网站,并提高整体安全性。对于 SMB 来说,需要注意的是,如果您直接在 Web 应用程序中处理信用卡,而不将其传递给第三方提供商进行处理,那么您有义务部署 WAF 解决方案以符合 PCI/DSS 要求。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




