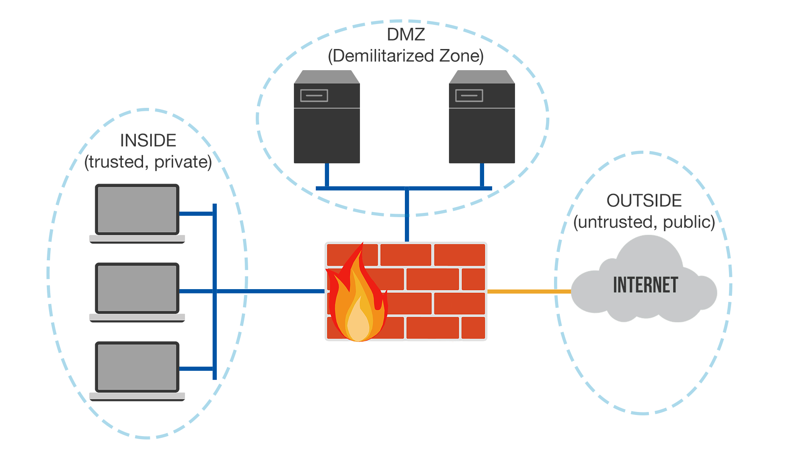
非军事区 (DMZ)有时也被称为“边界网络”,其主要目的是为组织的局域网 (LAN)增加一层额外的安全防护。DMZ 运行在一个小型、隔离的网络中,位于互联网和私有网络(或可信网络)之间,可以将面向互联网的服务(例如安全文件交换服务、Web 服务器和其他可访问互联网的系统)部署在其中。即使这些面向互联网的系统遭到入侵,也能确保内部可信网络的安全,并使组织和安全专业人员有时间在安全漏洞进一步渗透到内部可信网络之前发现并解决它们。
大多数中小企业无需DMZ。如果您是一家会计事务所,需要与客户交换关键敏感文件,建议您使用安全的第三方文件交换服务,例如“ Sharefile ”,而不是自行构建并将其放置在DMZ中。同样的道理也适用于您的网站,您的网站应该托管在公司DMZ和局域网之外的服务提供商处。
来源:计算机领域的非军事区
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。


作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多

