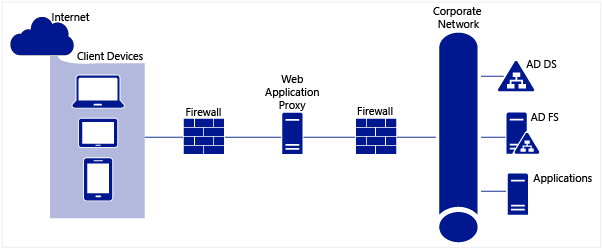
应用代理是目前最安全的防火墙类型之一。它位于受保护网络和外部网络之间。所有外发的数据包都会被代理拦截,代理会发起自己的请求并处理响应。如果数据包不构成威胁,响应会被转发回用户。因此,客户端和服务器永远不会直接交互,必要时可以逐字节检查数据包的全部内容。例如,可以在 Java 沙箱中检查 Java 代码等应用程序,以评估其影响,然后再将数据包发送到主机。
延伸阅读:微软最新的云创新:打印
应用代理通常位于防火墙中。应用代理防火墙的主要障碍在于该技术对吞吐量的性能影响。目前大多数防火墙都是状态检测防火墙,它们可以更快地传输更多流量,同时仍执行基于应用代理的防火墙中的部分(但不是全部)检查和安全措施。由于状态检测防火墙在安全保护方面取得了长足的进步,它们占据了当今市场上防火墙的大多数。因此,所有企业(大型企业、中型企业和中小企业)对基于应用代理的防火墙的需求都在减少。
所有企业都应该考虑使用应用层代理来保护所有进入企业网络的互联网流量。即使将流量转发到非军事区 (DMZ) ,也应该考虑使用应用层代理来检查和验证流量的合法性和安全性。
https://www.youtube.com/watch?v=WZQnCvLqfjg
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




