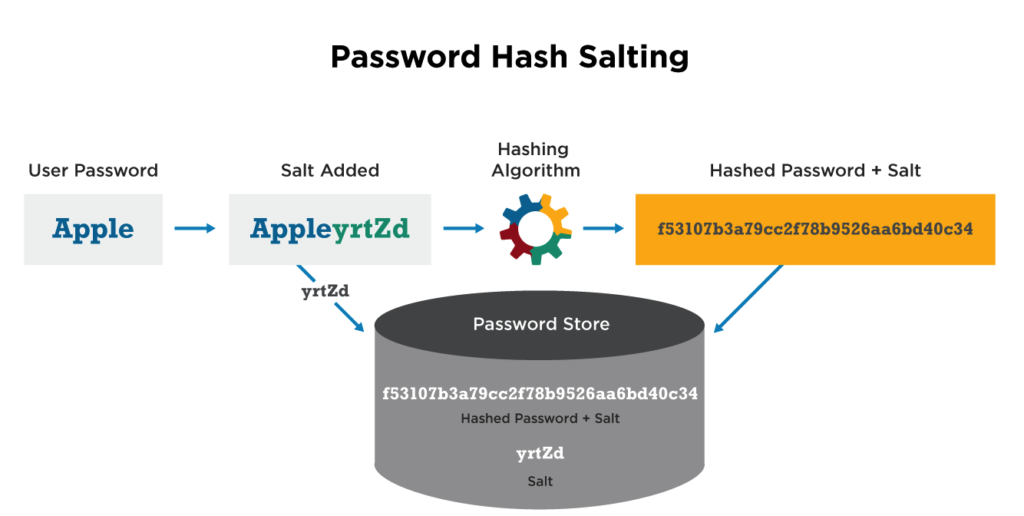
密码加盐是一种用于保护数据库中存储的密码免受黑客逆向工程的技术,即使黑客可能入侵了网站环境。密码加盐是指在密码前添加一个至少 32 个字符的字符串,然后对其进行哈希处理。密码加盐是保护用于未来身份验证的密码最安全的方法之一,即使网站未来遭到入侵,也能确保密码安全。但是,为了使这种保护措施有效,加盐后的密码必须进行多次迭代哈希处理。当采用加盐和递归哈希时,彩虹表将无法用于密码破解。
来源:Techopedia
其他读物:
坏消息:LastPass 网站被攻破。好消息是,你应该没事(因为他们对你的主密码进行了加盐和哈希处理)。
与 CyberHoot 的哈希和彩虹表文章中的建议类似,如果您开发的代码将密码存储在数据库中用于身份验证,则必须对这些密码进行加盐和哈希处理,以保护用户安全。否则,将导致严重的、足以摧毁品牌声誉的数据泄露。除了在存储密码之前对其进行加盐和哈希处理之外,您还应该遵循以下准则才能取得成功。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



严重性:严重 (CVSS 9.2) | 发布日期:2026 年 10 月 22 日 10 月 21 日,PHP 中发现了两个严重缺陷……
了解更多