Fidye yazılımlarının yol açtığı yıkıcı etkiler 2019'da 11.5 milyar dolara ulaştı ve 2020'de yeni, daha zararlı ve tehlikeli fidye yazılımı türlerinin ( Maze , Sodinokibi , Ryuk , Dharma ) şirketleri vurmasıyla bu rakam ikiye katlandı. Aralık 2020'de, önde gelen güvenlik şirketleri , Güvenlik ve Teknoloji Enstitüsü (IST) ile iş birliği yaparak bir Fidye Yazılımı Görev Gücü (RTF) kurmak için resmi olarak harekete geçti . Bu görev gücünün önde gelen üyeleri arasında McAfee, Microsoft ve Rapid7'nin yanı sıra Siber Tehdit İttifakı ve Küresel Siber İttifak gibi siber savunuculuk grupları da yer aldı.
AbnormalSecurity, son zamanlarda tahmini 15-50 bin e-posta kutusuna yönelik sahte IRS tabanlı kimlik avı saldırıları bildirdi . Saldırının amacı, bilgisayar korsanlarının kimlik hırsızlığı veya vergi iadesi dolandırıcılığı yapmasına olanak sağlayacak kişisel bilgileri elde etmekti. Bu saldırıda kurbanlar, PDF eki olarak gönderilen sahte bir W-8BEN IRS vergi formunu dolduruyordu. Ancak, IRS web sitesindeki gerçek W-8BEN vergi formuyla karşılaştırıldığında, e-postadaki form çok daha fazla kişisel bilgi istiyordu. Hatta bir kişinin kimliğini çalmaya yetecek kadar kişisel bilgi.

ABD Gelir İdaresi (IRS), nihayet Ocak 2021'den itibaren vergi mükelleflerinin Kimlik Koruma Kişisel Kimlik Numarası (IP PIN) için başvuruda bulunabileceğini duyurdu. Bu tek kullanımlık kod, kimlik hırsızlarının vergi iadenizi almak için adınıza sahte vergi beyannamesi göndermesini engelliyor! Bu, ABD vergi sistemi için uzun zamandır beklenen bir güvenlik önlemi. Şimdiye kadar IP PIN'ler yalnızca kimlik hırsızlığı veya vergi iadesi dolandırıcılığı mağdurlarına veriliyordu. CyberHoot, herkesin IP PIN'ini almasını tavsiye ediyor!
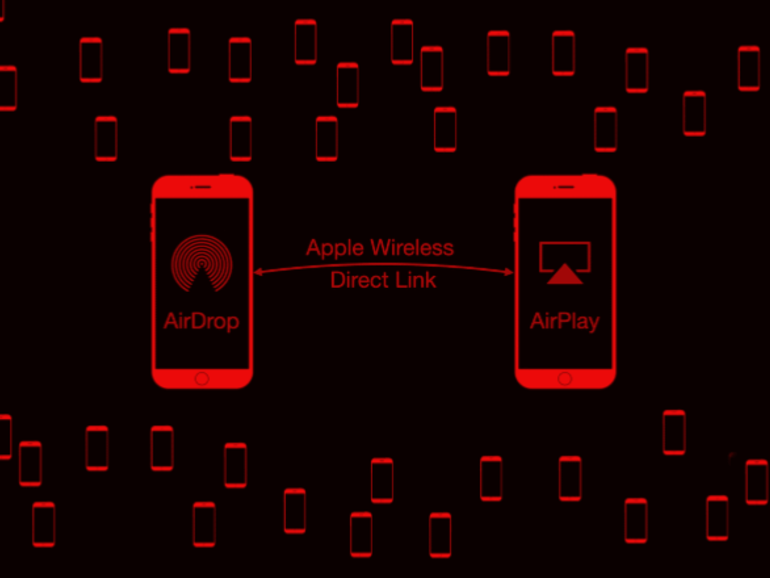
Google'ın Project Zero siber güvenlik araştırmacısı Ian Beer, yakındaki bir iPhone'a nasıl sızabileceğini ve içindeki kişisel verileri nasıl çalabileceğini keşfetti. Apple cihazları arasında veri paylaşımı için kullanılan bir kablosuz bağlantı protokolü olan Apple'ın Kablosuz Doğrudan Bağlantı (AWDL) sistemindeki bir zayıflıktan yararlandı. Saldırısı, mağdurun müdahalesini gerektirmedi ve bir iPhone'un tamamen kontrolünü ele geçirdi. Sorumlu ifşa uygulamalarını izleyerek sorunları Apple'a bildirdi ve Apple da hızla bir yama yayınladı. iOS 13.1.1x ve Mac OS 10.15.3x sürümlerinden itibaren artık risk altında değilsiniz.
Resmi olarak tatil sezonunu geride bıraktığımıza göre, şimdi yüksek teknoloji ürünlerinde indirimler bulmak için harika bir zaman olabilir, ancak CyberHoot dikkatli olmanızı rica ediyor. Her zaman olduğu gibi, "gerçek olamayacak kadar iyi" fırsatlara karşı temkinli olmanız ve Kara Cuma dolandırıcılıklarına karşı dikkatli olmanız gerektiğini biliyorsunuz. Ancak, satın aldığınız bazı yüksek teknoloji ürünlerinin, öne sürülen faydalarının yanı sıra, hayatınıza yeni riskler de getirebileceğini bilmelisiniz. Bu blog, geçen tatil sezonunun popüler bir ürünü olan 'Akıllı' Kapı Zilleri ile ilgili güvenlik risklerini ele alıyor.
"Infinite Imaging olarak, tüm çalışanlarım için CyberHoot eğitimlerinden yararlanarak elimizden gelen her şeyi yaptığımızı biliyorum. Yönetici BT sağlayıcımın da aynısını yaptığını ve personelini bu konuda eğittiğini bilmek bana huzur veriyor. Bir çalışanın bana, tıklamadığını ancak yakalanıp imha edildiğini bildiren bir kimlik avı saldırısı e-postası ilettiğini görmek ne kadar rahatlatıcı olduğunu yeterince anlatamam."
Bill Hurley
Sahibi | Sonsuz Görüntüleme


Tıklama tuzağı, bir kişiyi bir bağlantıya tıklamaya ikna etmek için abartılı veya yanıltıcı başlıklar kullanan internet içeriğidir. Bağlantıya tıklandığında, kullanıcıyı birden fazla reklam ve bazen de kötü amaçlı içerik içeren başka bir web sitesine yönlendirir. Tıklama tuzağının en yaygın amacı, kendi amaçları için veya reklam gelirlerini artırmak için web sitelerinde sayfa görüntülemelerini artırmaktır. Tıklama tuzağı ayrıca kimlik avı saldırılarında da kullanılabilir; bu saldırılarda kullanıcıları kişisel bilgilerini girdikleri farklı bir sayfaya yönlendirebilir veya kötü amaçlı yazılım yükleyen bağlantılara tıklamalarını sağlayabilir.
Cybrary'mizin tamamına göz atın

CyberHoot, şifresiz erişim sağlar. Web sitelerini ararken, şifreleri sıfırlarken ve oturum açarken gecikme yaşarken zaman kaybetmeyin. Anında eğitim erişimi için bir e-posta bağlantısına tıklayın!

Siber güvenlik becerilerini öğrenmek için ihtiyacınız olan her şey, eğitim atamaları, hatırlatmalar, yönetim uyumluluk raporları ve "My CyberHoot" dahil olmak üzere e-posta yoluyla ele alınır.

CyberHoot, yöneticilere e-posta bildirimleri aracılığıyla uyumsuzlukları otomatikleştirir. Yöneticiler için çalışanların uyum durumu etkinleştirilir, böylece her zaman nerede olduğunuzu bilirsiniz.

Siber "Hoots"lar genellikle 5 dakika veya daha kısa sürer. Bu, çalışanlarınızın en etkili çözümle hızla eğitilmesini sağlar.

CyberHoot, açık bir siber güvenlik eğitim platformudur. Çalışanlarınızı eğitmek ve yönetmek için herhangi bir video veya PDF dosyası kullanılabilir.

100 CyberHoot kullanıcısı üzerinde yapılan bir ankette, kullanıcıların %60'ının CyberHoot Eğitimi durdurulursa "Hayal Kırıklığına Uğrayacağını" veya "Çok Hayal Kırıklığına Uğrayacağını" belirtti.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: İlk günleri hatırlıyorum...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.