HP Wolf Security tehdit araştırma ekibi, 2022 yılının ilk çeyreğinde Emotet enfeksiyonlarında %2700'lük bir artış tespit etti . Bu virüs, Ocak 2021'de yetkililer tarafından komuta ve kontrol ağının kapatılmasının ardından 2021'in sonlarında yeniden ortaya çıktı. Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) tarafından bir zamanlar en yıkıcı ve düzeltilmesi en maliyetli kötü amaçlı yazılım türlerinden biri olarak tanımlanan Emotet, 2022'de en büyük kötü amaçlı yazılım tehdidi haline geldi (yakalanan tüm kötü amaçlı yazılımların %9'unu temsil ediyor).
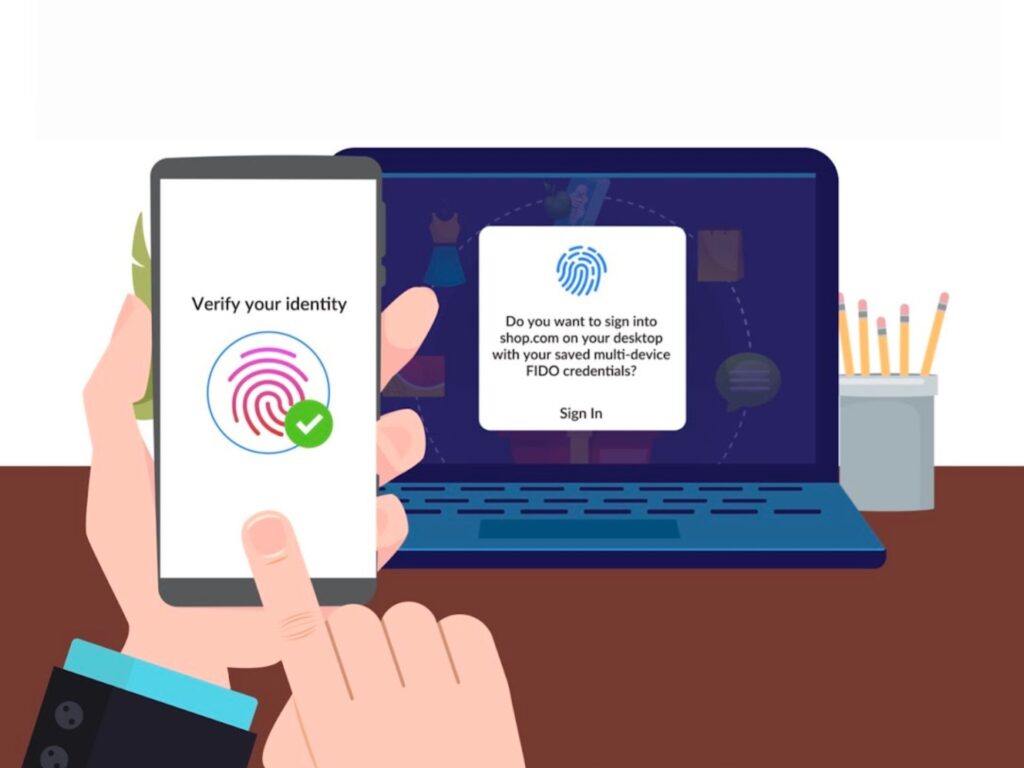
Mayıs 2022'nin başlarında Google, Apple ve Microsoft, Hızlı Kimlik Doğrulama Çevrimiçi (FIDO) İttifakı ve Dünya Çapında Web Konsorsiyumu tarafından oluşturulan ortak bir parola gerektirmeyen oturum açma standardını destekleme planlarını duyurdu . CyberHoot da parolalardan uzaklaşmayı benimsedi. Parola girişi yerine, e-posta istemcinize giriş yapıp ardından iş e-postanıza gönderilen özel bir bağlantıya tıklamanıza güveniyoruz.
Nisan 2022'nin sonlarında Google , Google aramalarından Kişisel Tanımlanabilir Bilgilerin (PII) kaldırılması için yeni seçenekler sunduğunu duyurdu . Google, arama sonuçlarından kaldırılmasını isteyebileceğiniz veri türlerini genişleterek telefon numarası, e-posta adresi veya fiziksel adres gibi kişisel iletişim bilgilerini de içerecek şekilde genişletiyor. Bu adım, Google'ın 18 yaşın altındaki kişilerin (veya ebeveyn/velilerinin) Google arama sonuçlarından resimlerinin kaldırılmasını talep etmelerini sağlayan yeni bir politikayı uygulamaya koymasından sadece birkaç ay sonra geldi.
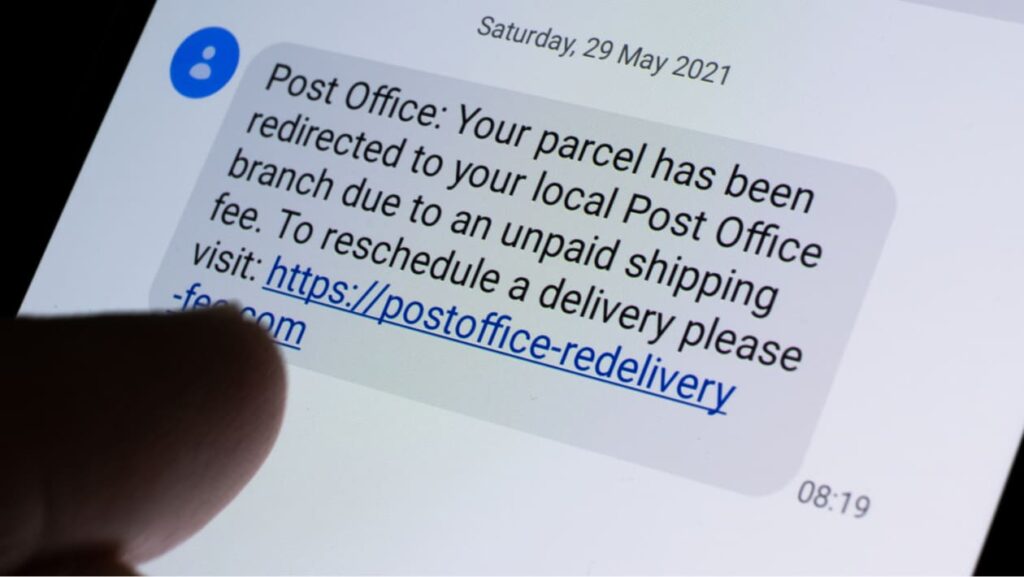
Cep telefonu sahibi olan herkes, tanımadıkları bir numaradan gelen ve tıklanması gereken bir bağlantı içeren beklenmedik bir kısa mesaj almış olabilir. 1 Nisan 2021'den bu yana, bu tür rahatsız edici ve potansiyel olarak tehlikeli mesajlarda 6 kat artış yaşandı. Bu bağlantılardan birine tıklarsanız, bilgisayar korsanlarına banka hesap bakiyenizi çalmak, kimliğinizi taklit etmek veya hatta nerede olduğunuzu takip etmek için kullanabilecekleri değerli bilgiler vermiş olabilirsiniz. Bu tür sosyal mühendislik saldırısına ' Smishing ' denir ; bu, SMS mesajları aracılığıyla yapılan kimlik avıdır .
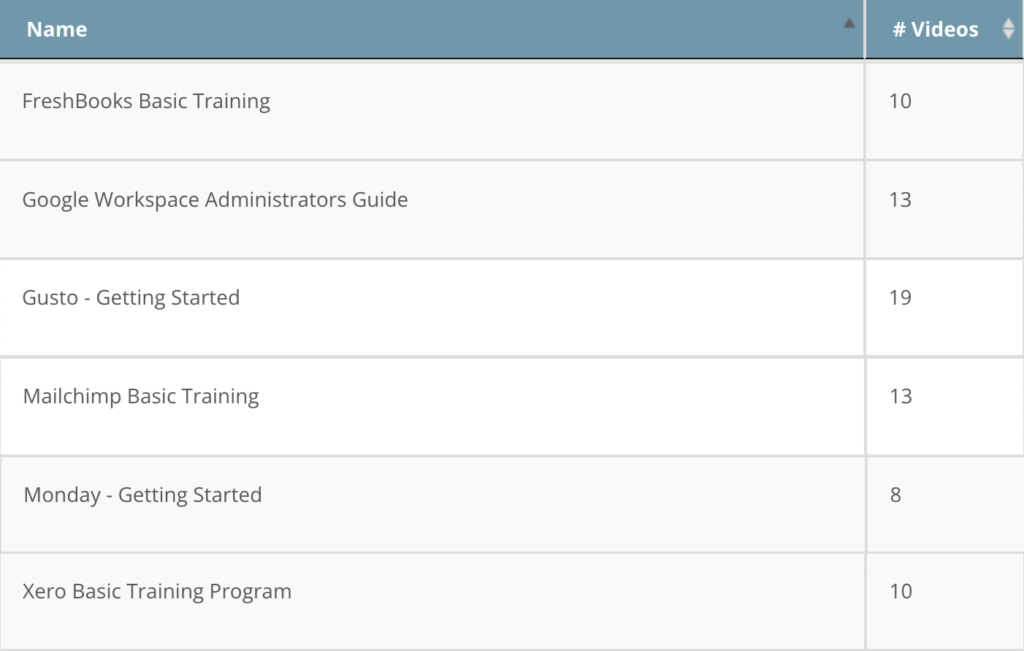
CyberHoot, yeni ürün eğitim videolarını otomatik aralıklarla (günlük, haftalık ve aylık) gönderen video programlarına sahiptir. CyberHoot'un FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com ve Xero için 6 yepyeni programı bulunmaktadır.
"CyberHoot, Operasyonlarımıza her ay yeni içerikler sunuyor ve çalışanlarımıza güncel tehditler konusunda en güncel eğitimi vermemize yardımcı oluyor. Eğitim için başka araçlar da kullandık ve bu, kullandığımız en iyi araç oldu."

Humberto Cherritte
Planlama ve Analiz Direktörü | J&L Kablo TV Hizmetleri, Inc.
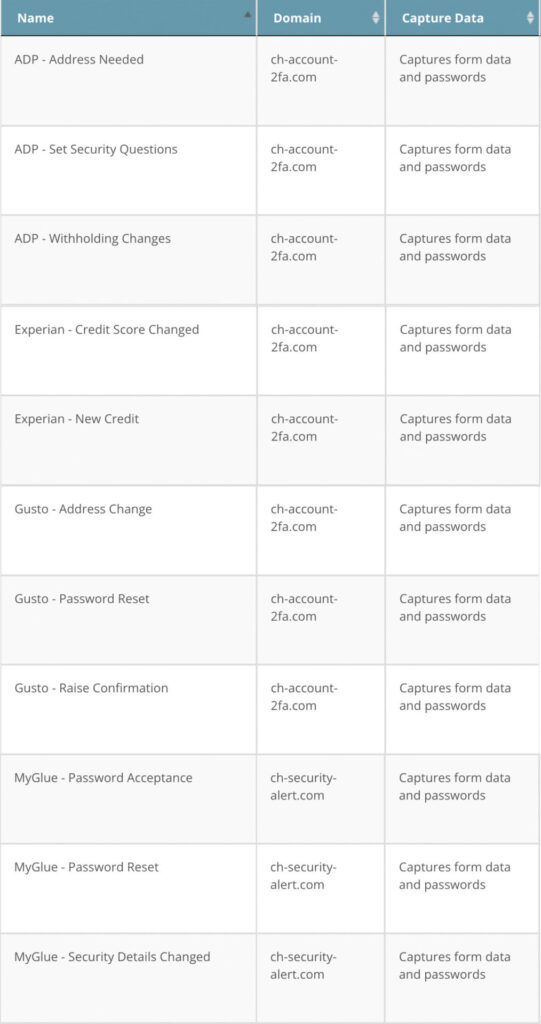
CyberHoot'un yeni e-posta kimlik avı kampanyalarına aşağıdan göz atın. ADP, Experian, Gusto ve MyGlue için kampanyalar ekledik. Kütüphanemize eklememiz gereken kimlik avı kampanyaları için fikirleriniz varsa, lütfen support@cyberhoot.com adresine bir istek gönderin.

Doxxing, bir kişinin gerçek adı, ev adresi, iş yeri, telefon numarası, finansal bilgileri ve diğer kişisel bilgileri gibi kimlik bilgilerinin çevrimiçi olarak ifşa edilmesi ve bu bilgilerin mağdurun izni olmadan kamuoyuna yayılması eylemidir .
Kişisel bilgilerin izinsiz olarak ifşa edilmesi uygulaması internetten çok daha eski olsa da , "doxxing" terimi ilk olarak 1990'larda, anonimliğin kutsal sayıldığı çevrimiçi bilgisayar korsanları dünyasında ortaya çıktı. Rakip bilgisayar korsanları arasındaki çekişmeler bazen birinin, daha önce yalnızca kullanıcı adı veya takma ad olarak bilinen birine "belgeler bırakmaya" karar vermesine yol açıyordu. "Belgeler" "dox"a dönüştü ve sonunda (ön ek "bırakmak" olmadan) tek başına bir fiil haline geldi.
Cybrary'mizin tamamına göz atın

CyberHoot, şifresiz erişim sağlar. Web sitelerini ararken, şifreleri sıfırlarken ve oturum açarken gecikme yaşarken zaman kaybetmeyin. Anında eğitim erişimi için bir e-posta bağlantısına tıklayın!

Siber güvenlik becerilerini öğrenmek için ihtiyacınız olan her şey, eğitim atamaları, hatırlatmalar, yönetim uyumluluk raporları ve "My CyberHoot" dahil olmak üzere e-posta yoluyla ele alınır.

CyberHoot, yöneticilere e-posta bildirimleri aracılığıyla uyumsuzlukları otomatikleştirir. Yöneticiler için çalışanların uyum durumu etkinleştirilir, böylece her zaman nerede olduğunuzu bilirsiniz.

Siber "Hoots"lar genellikle 5 dakika veya daha kısa sürer. Bu, çalışanlarınızın en etkili çözümle hızla eğitilmesini sağlar.

CyberHoot, açık bir siber güvenlik eğitim platformudur. Çalışanlarınızı eğitmek ve yönetmek için herhangi bir video veya PDF dosyası kullanılabilir.

100 CyberHoot kullanıcısı üzerinde yapılan bir ankette, kullanıcıların %60'ının CyberHoot Eğitimi durdurulursa "Hayal Kırıklığına Uğrayacağını" veya "Çok Hayal Kırıklığına Uğrayacağını" belirtti.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Claude Code daha ortada yokken bile...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.