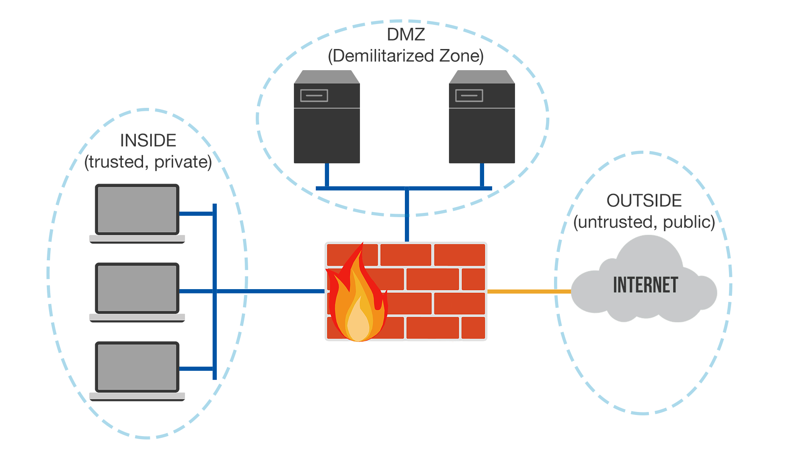
Silahsızlandırılmış Bölge (DMZ) , bazen "çevre ağı" olarak da adlandırılır ve temel amacı, kuruluşun LAN'ına (Yerel Alan Ağı) ek bir güvenlik katmanı eklemektir . DMZ, internet ile özel veya güvenilir ağ arasına yerleştirilen küçük, izole bir ağ olarak çalışır ve bu ağa Güvenli Dosya Değişimi hizmetleri, web sunucuları ve diğer internete erişilebilir sistemler gibi internete açık hizmetler yerleştirilebilir. Bu internete açık sistemlerin güvenliğinin ihlal edilmesi, iç güvenilir ağın korunmasını sağlar ve ayrıca kuruluşa ve güvenlik uzmanlarına, ihlallerin iç güvenilir ağa daha fazla nüfuz etmeden önce bunları tespit etme ve ele alma zamanı tanır.
Çoğu KOBİ, DMZ'ye ihtiyaç duymadan da çalışabilir. Eğer bir muhasebe firmasıysanız ve müşterilerinizle kritik ve hassas dosyaları paylaşmanız gerekiyorsa, kendi DMZ'nizi kurup yerleştirmek yerine " Sharefile " gibi güvenli bir üçüncü taraf dosya paylaşım hizmeti kullanmanız önerilir. Aynı durum, şirketinizin DMZ'si ve LAN'ı dışında bir hizmet sağlayıcı tarafından barındırılması gereken web siteniz için de geçerlidir.
Kaynak: Bilgisayar Bilimlerinde Silahsızlandırılmış Bölge
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: İlk günleri hatırlıyorum...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın editör yazısı: Bu haftaki blog yazımızda...
Daha fazla
Zaman zaman, güvenlik araştırmacılarını durup düşünmeye sevk edecek kadar zekice bir yöntem kullanan kötü amaçlı yazılımlar ortaya çıkıyor...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

