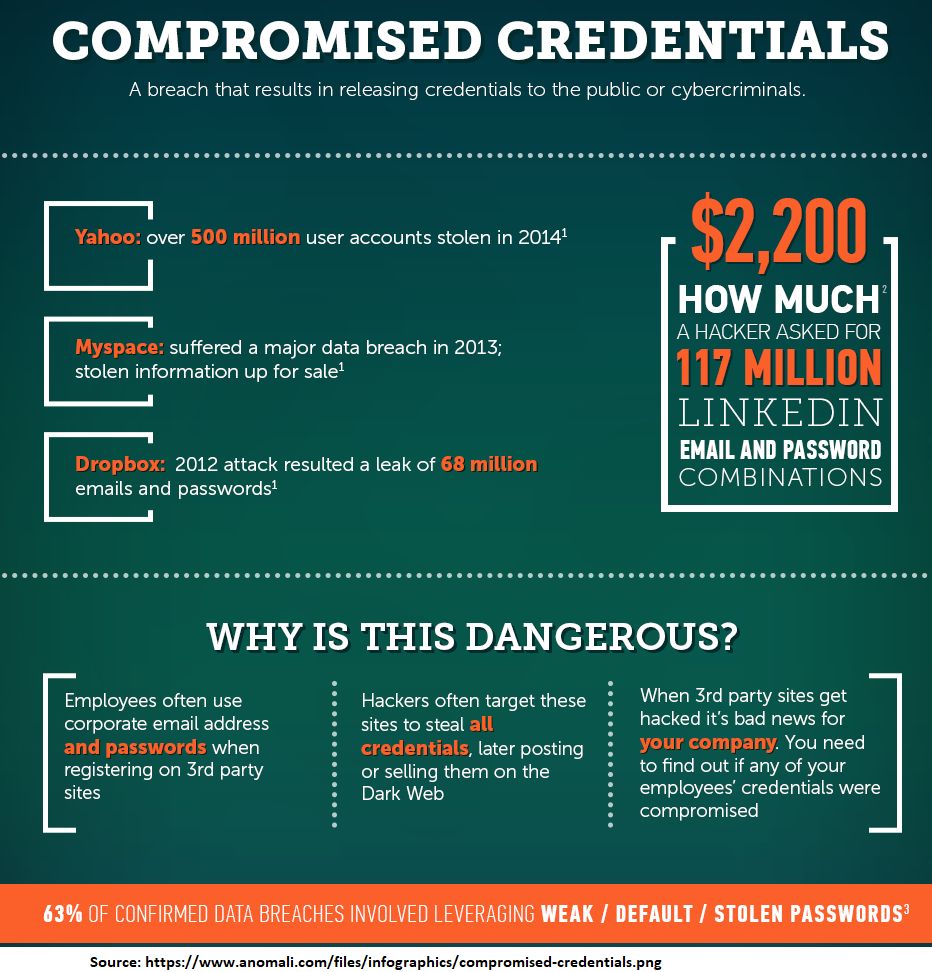
Tehlikeye Atılmış Kimlik Bilgileri, şüphelenmeyen bir kullanıcının oturum açma kullanıcı adı ve parolasının bir bilgisayar korsanının eline geçmesi durumunda ortaya çıkar. Bu kimlik bilgileri tehlikeye atılmıştır. Bu ihlaller birçok farklı şekilde gerçekleşebilir. En yaygın iki örnek, yukarıdaki grafikte gösterildiği gibi ihlal edilen çevrimiçi web siteleridir (Yahoo, Myspace ve DropBox büyük ölçekli ihlallere örnektir).
Bir diğer yol ise, çalışanların bir meslektaşı veya iş ortağı tarafından gönderilen bir belgeyi veya dosyayı açmaya çalışması ve bunun anında Google veya Microsoft kimlik bilgilerinizi istemesi sonucu ortaya çıkan başarılı bir kimlik avı kampanyasıdır. Aslında olan şey, girdiğiniz takdirde E-posta Hesabı kimlik bilgilerinizi çalacak bir Hacker Web Sitesine girmiş olmanızdır.
Sonuçlar yıkıcı olabilir. Hackerlar, bir çalışanın e-posta hesabına girdikten sonra, ele geçirdikleri hesaptaki TÜM e-posta adreslerine başka bir kimlik avı saldırısı göndererek diğer kişilerin kimlik bilgilerini çalabileceklerini biliyorlar. Bu da bu saldırıları bu kadar yıkıcı, hızlı ve etkili kılıyor. Gerçek dünyadan bir olay hakkında daha fazla bilgi için, " Domino Saldırısı" başlıklı blog yazısını okuyun.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

12 Kasım 2026 Perşembe günü, Doğu saatiyle yaklaşık 11:00'te Microsoft Outlook çalışmayı durdurdu...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.