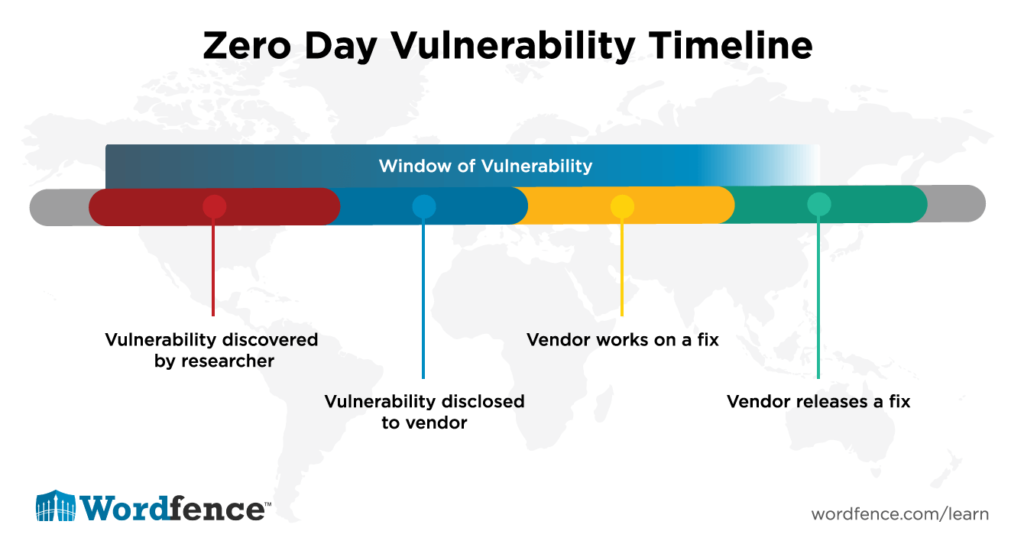
Sıfır Gün Açığı, yazılım satıcısı veya bulunduğu işletme tarafından bilinmeyen ve henüz bir yama yayınlanmamış bir güvenlik açığıdır. "Sıfır gün" terimi, geliştiricilerin yazılımlarında veya donanımlarında yakın zamanda bulunan güvenlik açığını düzeltmek için sıfır gün sürelerinin olması gerçeğini ifade eder. "Sıfır Gün Saldırısı", donanım veya yazılım geliştiricileri tarafından henüz yamalanmamış ( hatta belki de bilinmeyen) bir güvenlik açığının bilgisayar korsanları tarafından istismar edilmesiyle gerçekleşir. Bu istismar, bilgisayar korsanlarının yazılım veya donanım "sıfır gün" açığı yoluyla bir sisteme sızmasına olanak tanır.
Google, Temmuz 2014'te "Sıfır Gün Girişimi"ni başlattı. Bu girişim, Sıfır Gün Güvenlik Açıklarını bulmakla görevli Google güvenlik analistlerinden oluşan bir programdı. Bu ekibe "Sıfır Gün Projesi" adı verildi. Sıfır Gün Projesi araştırmacıları, donanım ve yazılım çözümlerindeki güvenlik açıklarını tespit eder ve bu bulguları ürün üreticisine bildirir. Güvenlik açığını gidermek için birlikte çalışırlar ve açık kapatıldığında yamaları herkese açık olarak yayınlarlar.
Project Zero , birçok web sitesi, kuruluş ve yazılım geliştiricisi tarafından sunulan ve bireylerin bir satıcının ürünlerindeki hataları veya güvenlik açıklarını bildirmeleri karşılığında tanınma ve parasal ödeme alabilecekleri bir anlaşma olan Hata Ödül Programlarına benzer .
İlgili Terimler: Hata Ödül Programları , Sorumlu Açıklama , Güvenlik Açığı
İlgili Okumalar:
Mitsubishi Electric'teki Veri İhlali, Antivirüs Yazılımındaki Sıfır Gün Açığından Kaynaklandı
kaynaklar:
"Google'ın Gizli Hata Avcısı Hacker Ekibi 'Project Zero' ile Tanışın"
Sıfır gün güvenlik açıklarına bir işletme olarak nasıl yanıt vereceğiniz, donanımı (HW) veya yazılımı (SW) kendiniz geliştirip geliştirmediğinize veya diğer şirketlerin donanım ve yazılımlarını kullanıp kullanmadığınıza bağlıdır.
Donanım veya yazılım geliştirmeyen işletmeler için, kullandığınız donanım ve yazılımlar için duyurulan güvenlik açıklarını ele almak üzere bir Güvenlik Açığı Uyarı Yönetim Politikası ve süreci oluşturmanız yeterlidir. Bu süreç, karşılaştığınız riskin kritikliği veya büyüklüğüne göre ekipmanınızı ne kadar hızlı yamalamanız gerektiğini tanımlar. Ağlarınızın tamamen ihlal edildiği, istismar kodunun mevcut olduğu ve saldırıya uğrayan hizmetler için internete açık port ve protokollerinizin bulunduğu riskler için politikanız şu şekilde olmalıdır: Her şeyi durdurun ve hemen yamalayın. Yapay zeka sıfır gün keşif araçlarının ortaya çıkışı ve hızı göz önüne alındığında, otomatik yamalamayı etkinleştirin. Beklemek, yapay zekanın yeni kritik yamaları dakikalar ve saatler içinde tersine mühendislik yoluyla bulabileceği için bir ihlale yol açar. Kesinti süresi pahasına bile olsa, VAMP süreçlerinizi buna izin verecek şekilde güncelleyin. Bizim görüşümüze göre, bir ihlalden çok daha iyisi kesinti yaşamaktır.
Yeni yaklaşım: Donanım veya yazılım geliştiren işletmeler için, kendi bünyenizde yapay zeka destekli sıfır gün açığı bulma aracını bulmanız ve kullanmanız gerekir. Kodu yayınlamayın. Donanım ve yazılımınızdaki yapay zeka kaynaklı hataları giderene kadar.
Eski yaklaşım: Donanım veya yazılım geliştiren işletmeler için, Yazılım geliştirme süreçlerinize bir hata ödül programı ve sorumlu açıklama programı veya süreci entegre etmelisiniz. Web sitenizde, yazılımınızdaki kritik hataların nasıl bildirileceğini ve bunları bildirmenin uygun yolunu listeleyin.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bunu bir süredir biliyoruz...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Bir CAPTCHA, şunları test etmelidir...
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Sahip olduğum için çok şanslıyım...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.